Podsumowanie
Banki i fintechy chcą uruchamiać nowe produkty w miesiące, a nie lata, ale każdy projekt na zamówienie zaczyna się od ponownego pisania tych samych fundamentów: onboardingu z kontrolami KYC, księgi głównej, bramki płatności, konsoli administracyjnej. Ta powtarzana praca sprawia, że projekty są wolniejsze i droższe, niż muszą.
Fintech Den™ buduje bibliotekę akceleratorów: komponentów wielokrotnego użytku, które rozwijamy raz, rzetelnie testujemy i licencjonujemy klientom, tak by projekt płacił pełną cenę tylko za konfigurację i integrację specyficzne dla niego. Pierwsze komponenty to onboarding z kontrolami KYC i AML, księga główna z zapisem podwójnym i bramka płatności.
Chcemy jasno powiedzieć, na jakim jesteśmy etapie. Te komponenty powstają teraz, na podstawie naszych własnych wdrożeń referencyjnych i pracy dla klientów. Nie będziemy twierdzić, że jakiś stały procent projektu jest już gotowy. Zanim podejmą Państwo decyzję, pokażemy dokładnie, co istnieje, co zostało przetestowane i co byłoby dla Państwa nowe.
Ochrona danych to zwykle pierwsza rzecz, którą sprawdzają klienci z Wielkiej Brytanii i UE, więc mówimy to od razu: przestrzegamy UK GDPR i unijnego RODO oraz jesteśmy zarejestrowani w brytyjskim Information Commissioner’s Office. Sekcja o RODO poniżej wyjaśnia, co to oznacza dla Państwa projektu, od miejsca przechowywania danych po sposób, w jaki poinformowalibyśmy o naruszeniu.
Problem
Długie wdrożenia szkodzą obu stronom. Banki widzą, że nawet proste produkty cyfrowe potrzebują roku, by trafić do klientów, a fintechy spalają gotówkę, gdy fundamenty są budowane od nowa. Zakup kompletnej platformy bywa szybki, ale często oznacza akceptowanie przez lata cudzej roadmapy i cennika.
Projekty na zamówienie mają odwrotny problem. Dobrze pasują, ale klient płaci za każdą linię kodu, także za części, które w każdym projekcie są takie same. Właśnie te części mają często największą wagę regulacyjną, więc wymagają najwięcej testów.
Większość zespołów chce czegoś pośrodku: sprawdzonych elementów, którym może zaufać, ze swobodą ich zmieniania i prawem do odejścia.
Nasze podejście
Zaczęlibyśmy od sprawdzenia dopasowania: demonstracji istniejących komponentów w zestawieniu z Państwa wymaganiami i stałej wyceny różnicy. Tylko konfiguracja i integracja specyficzne dla Państwa są wyceniane jako praca na zamówienie. Jeśli komponent nie jest gotowy dla Państwa przypadku użycia, powiemy to i wycenimy go jako budowę.
W większości przypadków wdrożenie składa się z trzech części:
| Część | Co robi | Do czego dążymy |
|---|---|---|
| Akcelerator onboardingu | Ścieżki onboardingu klientów z kontrolami KYC i AML, połączone z wybranymi przez Państwa dostawcami weryfikacji tożsamości | Przetestowany punkt wyjścia zamiast pustej kartki |
| Akcelerator księgi głównej | Księga główna z zapisem podwójnym z rachunkami, saldami, księgowaniami i raportami uzgodnień | Rzetelny zapis każdego salda od pierwszego dnia |
| Akcelerator płatności | Bramka płatności z routingiem, weryfikacją odbiorcy i API statusu, gotowa do podłączenia do Państwa systemów płatności | Systemy płatności dodawane przez konfigurację zamiast nowego kodu |
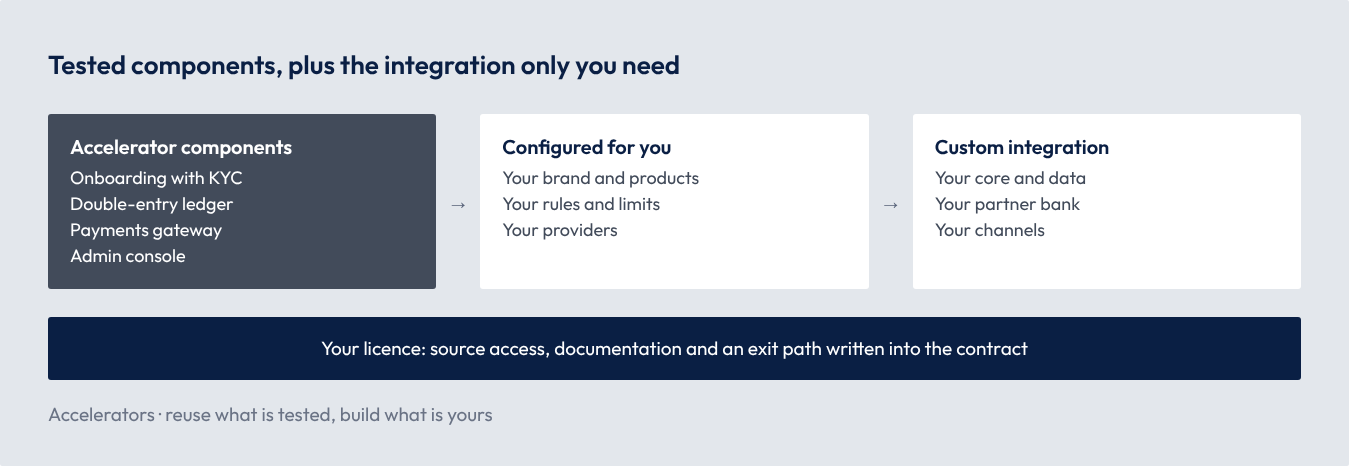
Diagram pokazuje, jak składa się projekt. Komponenty po lewej są takie same dla każdego klienta i testowane raz. Konfiguracja pośrodku dopasowuje je do Państwa produktów i reguł. Integracja po prawej łączy je z Państwa systemami i to tam przypada większość nakładu pracy.
Licencja jest zaprojektowana z myślą o instytucjach regulowanych. Umowa daje dostęp do kodu źródłowego i dokumentacji, prawa audytu i jasną ścieżkę wyjścia, aby komponenty mogły przejść przeglądy outsourcingu i odporności prowadzone przez nadzorców lub banki partnerskie.
O co nadzorcy i banki partnerskie zapytają w sprawie licencjonowanych komponentów
Licencjonowane oprogramowanie w banku lub regulowanym fintechu jest traktowane jako umowa z podmiotem trzecim, więc wymaga takich samych postanowień umownych i dowodów jak każdy krytyczny dostawca. To podsumowanie do dyskusji, a nie porada prawna.
| Rynek | Regulacja | Stan (listopad 2026) | Co to oznacza dla wdrożenia |
|---|---|---|---|
| UE | Rozporządzenie w sprawie operacyjnej odporności cyfrowej (DORA) | Stosowane od 17 stycznia 2025 | Postanowienia umowne, plan wyjścia i wpis do rejestru dla każdego licencjonowanego komponentu |
| UE | Wytyczne EUNB w sprawie outsourcingu | Obowiązuje | Prawa audytu i dostępu, dostęp do kodu źródłowego i prawo wypowiedzenia w licencji |
| Wielka Brytania | Zasady FCA dotyczące odporności operacyjnej: ważne usługi biznesowe i progi tolerancji | Instytucje musiały być w stanie mieścić się w progach tolerancji do 31 marca 2025 | Komponenty przypisane do ważnych usług biznesowych i testowane razem z Państwem |
| Wielka Brytania | Zasady FCA dotyczące ochrony środków dla instytucji płatniczych i instytucji pieniądza elektronicznego: codzienne kontrole, miesięczne raporty, roczne audyty | Obowiązuje od 7 maja 2026 | Raporty ochrony środków dostępne z akceleratora księgi głównej |
Zgodność z UK GDPR i RODO
Licencjonowane komponenty działają w Państwa środowisku i przetwarzają dane klientów, więc warunki ochrony danych muszą być równie jasne jak przy projekcie na zamówienie. Przestrzegamy UK GDPR wraz z Data Protection Act 2018 oraz unijnego RODO. W projektach, w których przetwarzamy dane osobowe, to Państwo są administratorem, a my działamy jako podmiot przetwarzający. Oto, co to oznacza w praktyce.
| Obszar | Co robimy |
|---|---|
| Umowa powierzenia przetwarzania danych | Zawieramy ją z każdym klientem; obejmuje wszystko, czego wymaga art. 28 UK GDPR i RODO. Działamy wyłącznie na Państwa udokumentowane polecenie, a wszystkie osoby w projekcie są zobowiązane do zachowania poufności. Nasza standardowa umowa jest gotowa do przeglądu przez Państwa dział prawny. |
| Minimalizacja danych | Systemy zbierają tylko te dane osobowe, których potrzebują. Domyślnie budujemy i testujemy na danych syntetycznych lub zamaskowanych, a nie na prawdziwych danych klientów. |
| Gdzie są dane | Systemy produkcyjne działają na Państwa własnym koncie w chmurze, w wybranym regionie brytyjskim lub unijnym. |
| Licencjonowane komponenty | Akceleratory działają na Państwa własnym koncie w chmurze. W ramach licencji nie otrzymujemy danych klientów, a każdy dostęp serwisowy jest wcześniej z Państwem uzgadniany i rejestrowany. |
| Obszar | Co robimy |
|---|---|
| Dostęp i transfery | Każdy dostęp do prawdziwych danych osobowych jest wcześniej z Państwem uzgadniany, ograniczony do wskazanych z imienia i nazwiska osób, rejestrowany i odbierany po zakończeniu zadania. Jeśli dostęp kiedykolwiek wiąże się z transferem poza Wielką Brytanię lub UE, obejmują go standardowe klauzule umowne UE lub brytyjska umowa o międzynarodowym przekazywaniu danych. Obie są gotowe do podpisania. |
| Bezpieczeństwo | Szyfrowanie w tranzycie i w spoczynku, dostęp według zasady najmniejszych uprawnień, rejestrowanie zdarzeń i przegląd kodu przy każdej zmianie. |
| Podprzetwarzający | Informujemy Państwa, z jakich podmiotów podprzetwarzających korzystamy, a nowe dodajemy tylko za Państwa uprzednią zgodą. |
| Prawa osób | Pomagamy Państwu odpowiadać, gdy ktoś prosi o wgląd, sprostowanie lub usunięcie swoich danych. |
| Naruszenia | Jeśli dowiemy się o naruszeniu ochrony danych osobowych dotyczącym Państwa danych, poinformujemy o nim bez zbędnej zwłoki, tak aby mogli Państwo dotrzymać 72-godzinnego terminu na zgłoszenie do ICO lub unijnego organu nadzorczego. |
| Oceny skutków i audyty | Wspieramy Państwa oceny skutków dla ochrony danych, przekazujemy informacje potrzebne do wykazania zgodności i umożliwiamy audyty. |
| Zakończenie współpracy | Zwracamy lub usuwamy Państwa dane osobowe, zgodnie z Państwa wyborem. |
Nasz stan rejestracji i certyfikacji. Wolimy być precyzyjni niż efektowni.
| Pozycja | Stan |
|---|---|
| ICO (Wielka Brytania) | Rejestracja w Information Commissioner’s Office. |
| Przepływ danych z UE do Wielkiej Brytanii | UE uznaje brytyjskie prawo ochrony danych za odpowiednie. Komisja Europejska przedłużyła tę decyzję w grudniu 2025 i obowiązuje ona do grudnia 2031. |
Dla firm z UE podlegających DORA. Jeśli są Państwo podmiotem finansowym z UE, nasza karta informacyjna DORA zawiera wszystko, czego potrzeba, by wpisać nas do rejestru zewnętrznych dostawców usług ICT: dane spółki, świadczone usługi, miejsca przetwarzania danych i podwykonawców. Wspólnie z Państwa zespołem omówimy też postanowienia umowne DORA.
Jak pracujemy
Ponieważ nie możemy jeszcze pokazać lat zrealizowanych projektów, wolimy pokazać nasz proces, na piśmie, zanim podejmą Państwo decyzję.
Osoby, z którymi będą Państwo pracować. Kontaktują się Państwo bezpośrednio z naszym kierownictwem. Nie ma pośredniczącego opiekuna klienta.
| Rola | Za co odpowiada w Państwa projekcie |
|---|---|
| Chief Executive Officer | Relacja, zakres, warunki licencji, bezpieczeństwo i ochrona danych |
| Chief Technology Officer | Architektura komponentów, analiza luk, ryzyko techniczne, końcowa akceptacja techniczna, a w niektórych projektach także relacja i zakres |
| Head of Engineering | Konfiguracja, integracje, testy i wydania |
| Head of Visual Design | Ekrany dla klientów, konfiguracja marki i konsola administracyjna |
Spółka i godziny pracy. Fintech Den™ to nazwa handlowa ROMBI PIXEL LTD, brytyjskiej spółki zarejestrowanej w Anglii i Walii (nr 15947340) z siedzibą w Bury St. Edmunds. Pracujemy według czasu środkowoeuropejskiego (CET), więc nasz dzień pracy pokrywa się z godzinami pracy w Wielkiej Brytanii i UE. Dla klientów z USA nasze popołudnie pokrywa się z porankiem na Wschodnim Wybrzeżu i wtedy planujemy rozmowy.
Kwestie praktyczne. Wyceny i faktury wystawiamy w euro, dolarach amerykańskich lub funtach, zależnie od preferencji Państwa działu finansowego, a klienci z UE mogą płacić przelewem SEPA na nasz rachunek w euro. Oferty określają zakres, kamienie milowe, terminy płatności i rozliczenie VAT, a płatności są powiązane z weryfikowalnymi kamieniami milowymi. Nasza umowa ramowa jest gotowa dla Państwa działu prawnego i jesteśmy otwarci na rozmowę o prawie właściwym i innych warunkach.
Nawyki, z których można nas rozliczać. Po każdej rozmowie w ciągu dnia roboczego wysyłamy pisemne podsumowanie. Co tydzień otrzymują Państwo krótką pisemną aktualizację, a co dwa tygodnie demo. Ryzyka trafiają do wspólnego rejestru, gdy tylko je zauważymy, a zakres nie zmienia się bez Państwa pisemnej zgody.
Jak zwykle wyglądają pierwsze 90 dni. Potwierdzilibyśmy dopasowanie, zanim podejmą Państwo decyzję, a potem skonfigurowali i zintegrowali potrzebne komponenty.
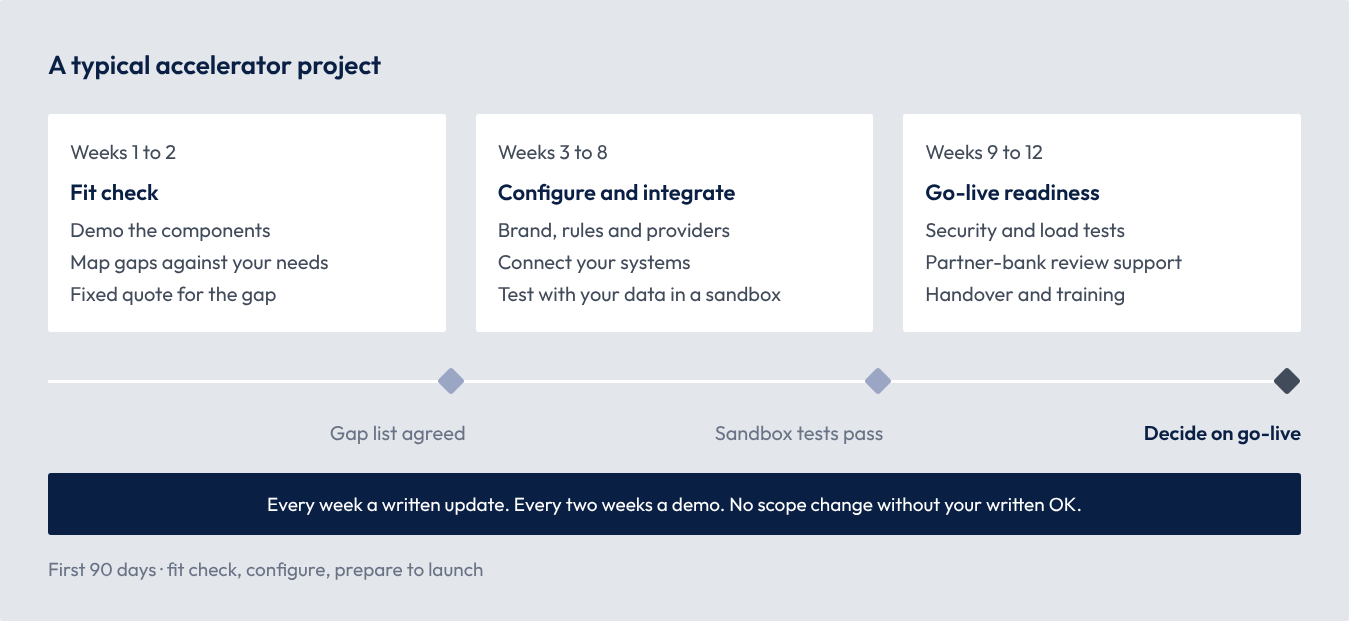
Mogą Państwo zatrzymać się na każdym punkcie kontrolnym i zachować wszystko, co do tej pory przygotowaliśmy. Jeśli zakończą Państwo przed licencją, zachowują Państwo analizę luk i wycenę.
Jak zacząć rozmowę
Podczas pierwszej rozmowy głównie słuchamy. Prawdopodobnie zapytamy:
- Jaki produkt chcą Państwo uruchomić i do kiedy.
- Które elementy już Państwo zbudowali, kupili lub licencjonowali.
- Ścieżkę licencyjną i banki partnerskie oraz to, czego wymagają od dostawców.
- Jak dużej kontroli nad kodem źródłowym Państwo potrzebują.
- Gdzie muszą być przechowywane Państwa dane.
Jeśli okaże się, że możemy pomóc, zaproponujemy jedną z tych opcji jako pierwszy krok. Terminy są orientacyjne, a nie sztywne, i potwierdzamy je w pisemnej ofercie.
| Opcja | Typowy czas | Co Państwo otrzymują |
|---|---|---|
| Sprawdzenie dopasowania | Około 2 tygodni | Demonstrację komponentów, analizę luk względem Państwa wymagań i stałą wycenę |
| Projekt z akceleratorami | Około 3 miesięcy | Potrzebne komponenty skonfigurowane, zintegrowane i przetestowane w Państwa środowisku |
| Licencja i wsparcie | Ustalane wspólnie | Licencja z dostępem do kodu źródłowego i ścieżką wyjścia, z opcjonalnymi aktualizacjami i wsparciem |
Jeśli nie będziemy dobrym wyborem, powiemy to wprost i w miarę możliwości wskażemy kogoś lepiej przygotowanego.
Przed rozmową chętnie prześlemy nasz pakiet zaufania: umowę powierzenia przetwarzania danych i klauzule transferowe UE i Wielkiej Brytanii, a także kartę informacyjną DORA, jeśli są Państwo instytucją finansową z UE. Pracujemy nad uzyskaniem certyfikatów IASME Cyber Assurance i Cyber Essentials (programu wspieranego przez NCSC).
Aby umówić rozmowę, prosimy o e-mail na contact@fintechden.com. Odpowiadamy w ciągu dnia roboczego.
Źródła
- ESAs: DORA registers of information and critical ICT providers
- EBA: Guidelines on outsourcing arrangements
- FCA: operational resilience
- FCA: changes to payment safeguarding rules
- Hunton: European Commission renews UK adequacy decisions
- ICO: contracts between controllers and processors
- GDPR Article 33: notifying a personal data breach
Więcej białych ksiąg
- Budowa banku challengerowego: realistyczna droga do startu: Modułowy rdzeń, jedna księga główna i uczciwy harmonogram od pierwszej rozmowy do startu.
- Orkiestracja płatności: wszystkie systemy płatności pod jednym dachem: Najpierw kontrole, potem inteligentny routing między systemami płatności i uzgadnianie księgowane w Państwa księdze głównej.
- Silnik ryzyka oparty na AI: Wyjaśnialny scoring ryzyka nadużyć i ryzyka kredytowego, zrozumiały dla Państwa analityków i nadzorców.