Podsumowanie
Większość firm płatniczych dodaje systemy płatności i dostawców pojedynczo, w miarę potrzeb biznesu. Po kilku latach jest kilka odrębnych integracji, każda z własnymi osobliwościami, opłatami i rodzajami awarii, i nikt nie widzi całości w jednym miejscu.
Fintech Den™ pomaga to połączyć. Projektujemy i budujemy jedną warstwę między Państwa produktami a systemami płatności, czy to ACH, SEPA, SWIFT, czy nowsze systemy płatności natychmiastowych. Sprawdza ona każdą płatność przed wysłaniem, wybiera trasę według ustalonych przez Państwa reguł dotyczących kosztu, szybkości i niezawodności, a następnie uzgadnia wynik z Państwa ewidencją.
Jesteśmy nową firmą i wolimy pokazać nasz sposób myślenia niż składać wielkie obietnice. Ta biała księga omawia problem, tak jak go widzimy, nasze podejście, zasady dla każdego systemu płatności w USA, Wielkiej Brytanii i UE, sposób postępowania z Państwa danymi oraz pierwszy projekt na tyle mały, by nas ocenić.
Ochrona danych to zwykle pierwsza rzecz, którą sprawdzają klienci z Wielkiej Brytanii i UE, więc mówimy to od razu: przestrzegamy UK GDPR i unijnego RODO oraz jesteśmy zarejestrowani w brytyjskim Information Commissioner’s Office. Sekcja o RODO poniżej wyjaśnia, co to oznacza dla Państwa projektu, od miejsca przechowywania danych po sposób, w jaki poinformowalibyśmy o naruszeniu.
Problem
Każdy nowy system płatności zwykle pojawia się jako osobny projekt, z własną ścieżką w kodzie, monitoringiem i plikami rozliczeniowymi. Płatności idą wtedy zawsze tą samą drogą, bez względu na opłaty, godziny graniczne czy niezawodność dostawcy danego dnia. Koszty po cichu rosną, a odsetek nieudanych płatności trudniej wyjaśnić, niż powinno być.
Płatności natychmiastowe podnoszą stawkę. Gdy pieniądze przejdą przez system płatności natychmiastowych, zwykle nie da się ich odwołać, więc kontrole nadużyć i weryfikacja odbiorcy muszą nastąpić przed zwolnieniem płatności, a nie po nim. Jednocześnie nadzorcy na wszystkich trzech rynkach przerzucają na firmy płatnicze coraz większą część kosztów oszustw i błędów.
A za tym wszystkim stoi uzgadnianie. Gdy wyciągi, pliki rozliczeniowe i ewidencja wewnętrzna są dopasowywane ręcznie, zamknięcie miesiąca trwa długo, niewyjaśnione różnice się piętrzą, a ochronę środków trudniej udokumentować.
Nasze podejście
Zaczęlibyśmy od zmapowania, jak dziś przepływają pieniądze w Państwa firmie: które systemy, którzy dostawcy, ile kosztuje każdy z nich i gdzie płatności się nie udają. Następnie przenieślibyśmy jeden przepływ płatności do nowej warstwy, sprawdzili go i dopiero potem dodali resztę.
Warstwa ma zwykle trzy części:
| Część | Co robi | Do czego dążymy |
|---|---|---|
| Łączność | ACH, SEPA, SWIFT i systemy płatności natychmiastowych dostępne przez jedno wewnętrzne API | Dodanie systemu płatności lub rynku bez przebudowy produktu |
| Routing | Każda płatność idzie trasą najlepiej dopasowaną do ustalonych przez Państwa reguł kosztu, szybkości i skuteczności | Niższe opłaty i mniej nieudanych płatności, mierzone względem obecnych danych |
| Uzgadnianie | Dopasowanie, rozliczenie i obsługa reklamacji od początku do końca | Szybsze i czystsze zamknięcie miesiąca oraz prostsze dowody ochrony środków |
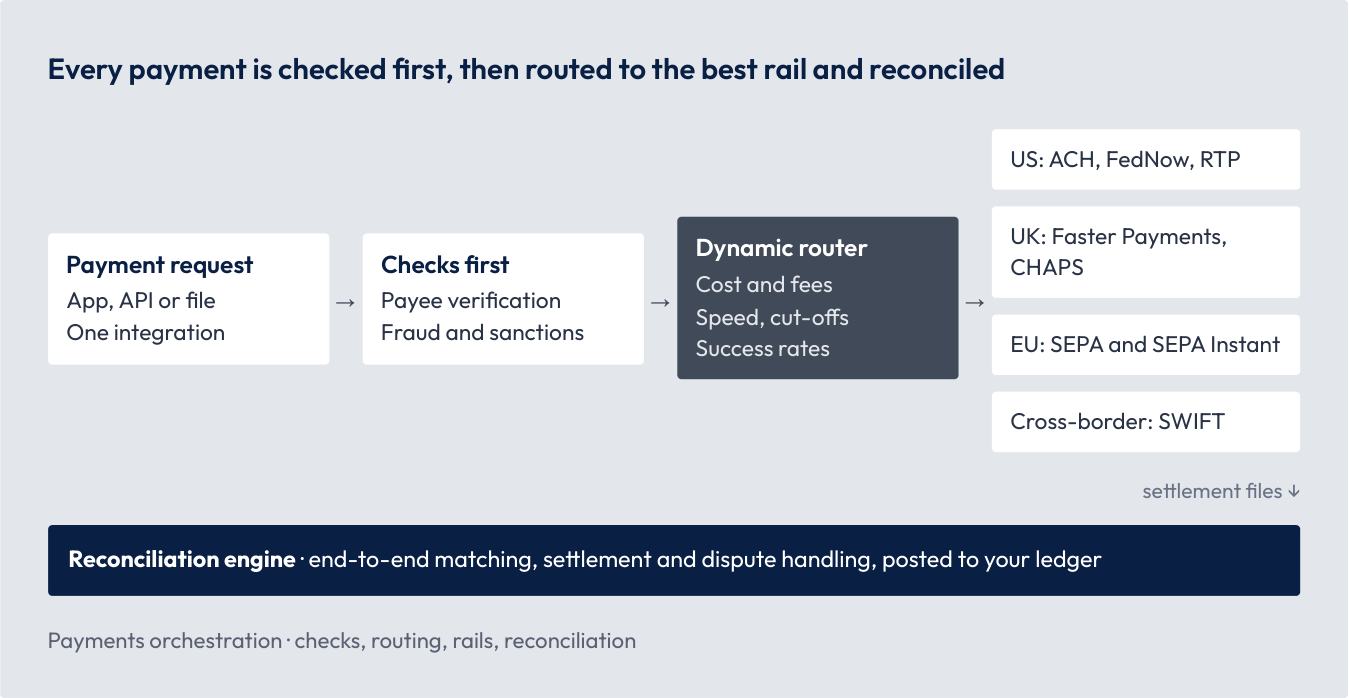
Diagram pokazuje kolejność zdarzeń. Najpierw są kontrole, co ma największe znaczenie przy płatnościach natychmiastowych. Następnie router wybiera system płatności, a pliki rozliczeniowe wracają do uzgadniania i księgi głównej.
Jeśli dostawca zwolni lub przestanie działać, router może przełączyć się na trasę zapasową, ale tylko według zatwierdzonych przez Państwa reguł. Każda decyzja routingu jest rejestrowana, by można ją było później wyjaśnić.
Systemy płatności i przepisy w USA, Wielkiej Brytanii i UE
Każdy rynek nakłada na swoje systemy płatności własne kontrole. Wbudowujemy je w warstwę, tak by były stosowane do każdej płatności w ten sam sposób. To podsumowanie do dyskusji, a nie porada prawna.
| Rynek | Systemy płatności | Regulacja | Stan (październik 2026) | Co to oznacza dla wdrożenia |
|---|---|---|---|---|
| USA | ACH, FedNow, RTP | Monitorowanie nadużyć Nacha, w tym płatności pod fałszywym pretekstem | Obejmuje wszystkich uczestników od 22 czerwca 2026 | Oparte na ryzyku kontrole przychodzących i wychodzących płatności ACH, z ewidencją |
| Rynek | Systemy płatności | Regulacja | Stan (październik 2026) | Co to oznacza dla wdrożenia |
|---|---|---|---|---|
| Wielka Brytania | Faster Payments, CHAPS | Zwrot środków przy oszustwach APP, dzielony między instytucję wysyłającą i odbierającą, do 85 000 GBP na roszczenie | Obowiązuje od 7 października 2024; konsultacje zmian spodziewane od grudnia 2026 | Kontrole antyfraudowe przed wysłaniem i obserwacja aktywności „słupów” w płatnościach przychodzących |
| Wielka Brytania | Wszystkie | Zasady FCA dotyczące ochrony środków | Obowiązuje od 7 maja 2026 | Codzienne dane uzgodnieniowe z silnika uzgodnień |
| UE | SEPA, SEPA Instant | Rozporządzenie w sprawie płatności natychmiastowych: natychmiastowe płatności w euro i weryfikacja odbiorcy | Obowiązki w strefie euro od 9 października 2025 | Weryfikacja odbiorcy i screening przed zwolnieniem płatności |
| UE | Wszystkie | PSD3 i rozporządzenie w sprawie usług płatniczych | Ostateczne teksty opublikowane w kwietniu 2026; większość przepisów ma obowiązywać około 2028 | Kontrole, które można dostosowywać wraz z wejściem nowych przepisów |
| Transgranicznie | SWIFT | Ustrukturyzowane komunikaty ISO 20022 | Migracja transgranicznych zleceń płatniczych zakończona w 2025 | Bogatsze dane do screeningu, routingu i dopasowania |
Zgodność z UK GDPR i RODO
Dane płatnicze są osobowe i wrażliwe, a nadzorcy oczekują, że firmy płatnicze dokładnie wiedzą, kto je przetwarza. Przestrzegamy UK GDPR wraz z Data Protection Act 2018 oraz unijnego RODO. W projektach, w których przetwarzamy dane osobowe, to Państwo są administratorem, a my działamy jako podmiot przetwarzający. Oto, co to oznacza w praktyce.
| Obszar | Co robimy |
|---|---|
| Umowa powierzenia przetwarzania danych | Zawieramy ją z każdym klientem; obejmuje wszystko, czego wymaga art. 28 UK GDPR i RODO. Działamy wyłącznie na Państwa udokumentowane polecenie, a wszystkie osoby w projekcie są zobowiązane do zachowania poufności. Nasza standardowa umowa jest gotowa do przeglądu przez Państwa dział prawny. |
| Minimalizacja danych | Systemy zbierają tylko te dane osobowe, których potrzebują. Domyślnie budujemy i testujemy na danych syntetycznych lub zamaskowanych, a nie na prawdziwych danych klientów. |
| Dane płatnicze | Przechowujemy tylko te dane płatnicze, których potrzebuje dany system i dana kontrola, a rejestry screeningu i weryfikacji odbiorców trzymamy w Państwa środowisku. |
| Gdzie są dane | Systemy produkcyjne działają na Państwa własnym koncie w chmurze, w wybranym regionie brytyjskim lub unijnym. |
| Dostęp i transfery | Każdy dostęp do prawdziwych danych osobowych jest wcześniej z Państwem uzgadniany, ograniczony do wskazanych z imienia i nazwiska osób, rejestrowany i odbierany po zakończeniu zadania. Jeśli dostęp kiedykolwiek wiąże się z transferem poza Wielką Brytanię lub UE, obejmują go standardowe klauzule umowne UE lub brytyjska umowa o międzynarodowym przekazywaniu danych. Obie są gotowe do podpisania. |
| Bezpieczeństwo | Szyfrowanie w tranzycie i w spoczynku, dostęp według zasady najmniejszych uprawnień, rejestrowanie zdarzeń i przegląd kodu przy każdej zmianie. |
| Podprzetwarzający | Informujemy Państwa, z jakich podmiotów podprzetwarzających korzystamy, a nowe dodajemy tylko za Państwa uprzednią zgodą. |
| Obszar | Co robimy |
|---|---|
| Prawa osób | Pomagamy Państwu odpowiadać, gdy ktoś prosi o wgląd, sprostowanie lub usunięcie swoich danych. |
| Naruszenia | Jeśli dowiemy się o naruszeniu ochrony danych osobowych dotyczącym Państwa danych, poinformujemy o nim bez zbędnej zwłoki, tak aby mogli Państwo dotrzymać 72-godzinnego terminu na zgłoszenie do ICO lub unijnego organu nadzorczego. |
| Oceny skutków i audyty | Wspieramy Państwa oceny skutków dla ochrony danych, przekazujemy informacje potrzebne do wykazania zgodności i umożliwiamy audyty. |
| Zakończenie współpracy | Zwracamy lub usuwamy Państwa dane osobowe, zgodnie z Państwa wyborem. |
Nasz stan rejestracji i certyfikacji. Wolimy być precyzyjni niż efektowni.
| Pozycja | Stan |
|---|---|
| ICO (Wielka Brytania) | Rejestracja w Information Commissioner’s Office. |
| Przepływ danych z UE do Wielkiej Brytanii | UE uznaje brytyjskie prawo ochrony danych za odpowiednie. Komisja Europejska przedłużyła tę decyzję w grudniu 2025 i obowiązuje ona do grudnia 2031. |
Dla firm z UE podlegających DORA. Jeśli są Państwo podmiotem finansowym z UE, nasza karta informacyjna DORA zawiera wszystko, czego potrzeba, by wpisać nas do rejestru zewnętrznych dostawców usług ICT: dane spółki, świadczone usługi, miejsca przetwarzania danych i podwykonawców. Wspólnie z Państwa zespołem omówimy też postanowienia umowne DORA.
Jak pracujemy
Ponieważ nie możemy jeszcze pokazać lat zrealizowanych projektów, wolimy pokazać nasz proces, na piśmie, zanim podejmą Państwo decyzję.
Osoby, z którymi będą Państwo pracować. Kontaktują się Państwo bezpośrednio z naszym kierownictwem. Nie ma pośredniczącego opiekuna klienta.
| Rola | Za co odpowiada w Państwa projekcie |
|---|---|
| Chief Executive Officer | Relacja, zakres, bezpieczeństwo i ochrona danych oraz dopasowanie do Państwa rynków i umów z dostawcami |
| Chief Technology Officer | Projekt orkiestracji i logika routingu, wybór technologii, odporność i przełączanie awaryjne, ryzyko techniczne, końcowa akceptacja techniczna, a w niektórych projektach także relacja i zakres |
| Rola | Za co odpowiada w Państwa projekcie |
|---|---|
| Head of Engineering | Integracje systemów płatności i dostawców, testy, wydajność i wydania |
| Head of Visual Design | Konsola operacji płatniczych, dashboardy routingu i kolejki wyjątków |
Spółka i godziny pracy. Fintech Den™ to nazwa handlowa ROMBI PIXEL LTD, brytyjskiej spółki zarejestrowanej w Anglii i Walii (nr 15947340) z siedzibą w Bury St. Edmunds. Pracujemy według czasu środkowoeuropejskiego (CET), więc nasz dzień pracy pokrywa się z godzinami pracy w Wielkiej Brytanii i UE. Dla klientów z USA nasze popołudnie pokrywa się z porankiem na Wschodnim Wybrzeżu i wtedy planujemy rozmowy.
Kwestie praktyczne. Wyceny i faktury wystawiamy w euro, dolarach amerykańskich lub funtach, zależnie od preferencji Państwa działu finansowego, a klienci z UE mogą płacić przelewem SEPA na nasz rachunek w euro. Oferty określają zakres, kamienie milowe, terminy płatności i rozliczenie VAT, a płatności są powiązane z weryfikowalnymi kamieniami milowymi. Nasza umowa ramowa jest gotowa dla Państwa działu prawnego i jesteśmy otwarci na rozmowę o prawie właściwym i innych warunkach.
Nawyki, z których można nas rozliczać. Po każdej rozmowie w ciągu dnia roboczego wysyłamy pisemne podsumowanie. Co tydzień otrzymują Państwo krótką pisemną aktualizację, a co dwa tygodnie demo. Ryzyka trafiają do wspólnego rejestru, gdy tylko je zauważymy, a zakres nie zmienia się bez Państwa pisemnej zgody.
Jak zwykle wyglądają pierwsze 90 dni. Najpierw przenieślibyśmy jeden przepływ płatności i uruchomili go na niewielkiej części rzeczywistego wolumenu, zanim pójdziemy dalej.
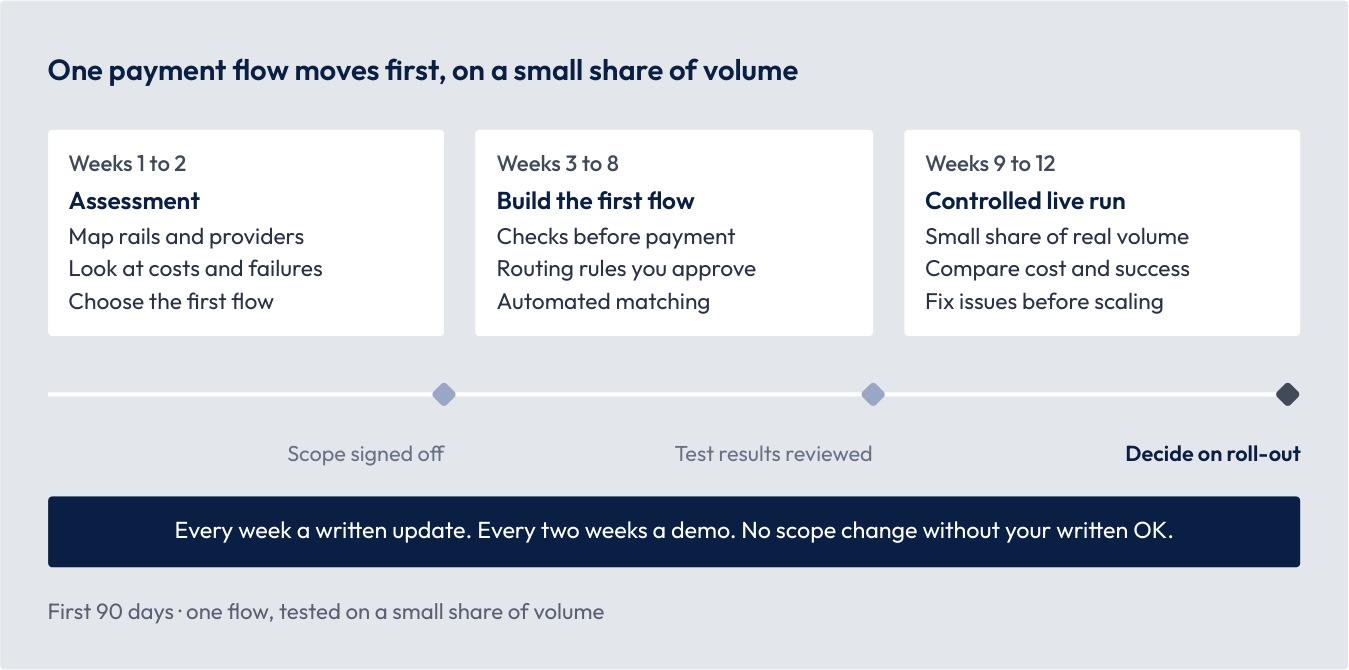
Mogą Państwo zatrzymać się na każdym punkcie kontrolnym i zachować wszystko, co do tej pory przygotowaliśmy.
Jak zacząć rozmowę
Podczas pierwszej rozmowy głównie słuchamy. Prawdopodobnie zapytamy:
- Z jakich systemów płatności i dostawców Państwo dziś korzystają i na jakich rynkach.
- Gdzie płatności się nie udają, kosztują najwięcej lub trwają najdłużej.
- Ile trwa uzgadnianie każdego dnia i na koniec miesiąca.
- Jakie kontrole nadużyć i weryfikacji odbiorcy działają dziś i w którym miejscu przepływu.
- Jakie nowe systemy płatności lub rynki planują Państwo w przyszłym roku.
Jeśli okaże się, że możemy pomóc, zaproponujemy jedną z tych opcji jako pierwszy krok. Terminy są orientacyjne, a nie sztywne, i potwierdzamy je w pisemnej ofercie.
| Opcja | Typowy czas | Co Państwo otrzymują |
|---|---|---|
| Ocena płatności | Około 2 tygodni | Mapę przepływów płatności, analizę kosztów i awarii, proponowany projekt i plan o stałym zakresie |
| Pierwszy orkiestrowany przepływ | Około 3 miesięcy | Jeden przepływ przechodzący przez warstwę z kontrolami, routingiem i automatycznym dopasowaniem, przetestowany na niewielkiej części rzeczywistego wolumenu |
| Szersze wdrożenie | Ustalane wspólnie | Kolejne systemy płatności i dostawcy przenoszeni etapami, z konsolą operacyjną i przekazaniem |
Jeśli nie będziemy dobrym wyborem, powiemy to wprost i w miarę możliwości wskażemy kogoś lepiej przygotowanego.
Przed rozmową chętnie prześlemy nasz pakiet zaufania: umowę powierzenia przetwarzania danych i klauzule transferowe UE i Wielkiej Brytanii, a także kartę informacyjną DORA, jeśli są Państwo instytucją finansową z UE. Pracujemy nad uzyskaniem certyfikatów IASME Cyber Assurance i Cyber Essentials (programu wspieranego przez NCSC).
Aby umówić rozmowę, prosimy o e-mail na contact@fintechden.com. Odpowiadamy w ciągu dnia roboczego.
Źródła
- Nacha: Fraud Monitoring Phase 2
- Bratby Law: APP fraud reimbursement evaluation
- FCA: changes to payment safeguarding rules
- ECB: Instant Payments Regulation
- Open Banking Tracker: PSD3 and PSR readiness
- Hunton: European Commission renews UK adequacy decisions
- ICO: contracts between controllers and processors
- GDPR Article 33: notifying a personal data breach
Więcej białych ksiąg
- Integracja API na zamówienie: bezpieczne łączenie starych i nowych systemów: Jedna zabezpieczona warstwa między Państwa produktami, partnerami, bankami i systemami legacy.
- Niezależność od BaaS: routing przez kilka banków i bezpieczna migracja: Utrzymaj działanie produktu, gdy bank sponsorujący zmieni warunki: z drugim bankiem w gotowości i sprawdzonym sposobem przejścia.
- Audyty kosztów API i dostawców: lepsza ekonomika jednostkowa bez przebudowy: Przegląd w stałej cenie tego, jak Państwa systemy korzystają z płatnych API i dostawców, oraz jasny plan, by wydawać mniej na każdego klienta.