Samenvatting
De meeste betaalbedrijven voegen rails en leveranciers één voor één toe, als het bedrijf ze nodig heeft. Na een paar jaar zijn er meerdere losse integraties, elk met eigen eigenaardigheden, kosten en manieren van falen, en niemand ziet het geheel op één plek.
Fintech Den™ helpt dat samen te brengen. We ontwerpen en bouwen één laag tussen uw producten en uw betaalrails, of dat nu ACH, SEPA, SWIFT of de nieuwere instantschema’s zijn. Die controleert elke betaling voordat ze vertrekt, kiest een route op basis van regels die u vastlegt voor kosten, snelheid en betrouwbaarheid, en stemt het resultaat af met uw administratie.
We zijn een nieuw bedrijf en laten liever zien hoe we denken dan dat we grote beloften doen. Deze whitepaper behandelt het probleem zoals wij het zien, onze aanpak, de regels per rail in de VS, het VK en de EU, hoe we met uw gegevens omgaan en een eerste project dat klein genoeg is om ons op te beoordelen.
Gegevensbescherming is meestal het eerste wat kopers in het VK en de EU controleren, dus zeggen we het meteen: we voldoen aan de UK GDPR en de EU-AVG, en we zijn geregistreerd bij het Britse Information Commissioner’s Office. Het AVG-gedeelte hieronder legt uit wat dat voor uw project betekent, van waar uw gegevens worden gehost tot hoe we u over een datalek zouden informeren.
Het probleem
Elke nieuwe rail komt meestal als apart project, met een eigen codepad, eigen monitoring en eigen afwikkelingsbestanden. Betalingen gaan dan altijd dezelfde weg, ongeacht de kosten, de cut-offtijden of hoe betrouwbaar een leverancier die dag is. De kosten kruipen omhoog en faalpercentages zijn moeilijker uit te leggen dan zou moeten.
Instantbetalingen verhogen de inzet. Is geld eenmaal via een instantrail overgemaakt, dan kan het meestal niet worden teruggehaald. Fraude- en begunstigdencontroles moeten dus plaatsvinden voordat de betaling wordt vrijgegeven, niet erna. Tegelijk leggen toezichthouders in alle drie de markten een groter deel van de kosten van oplichting en fouten bij betaalbedrijven.
En achter dit alles zit afstemming. Als afschriften, afwikkelingsbestanden en interne administratie met de hand worden gematcht, is de maandafsluiting traag, stapelen onverklaarde verschillen zich op en is safeguarding moeilijker aan te tonen.
Onze aanpak
We zouden beginnen met in kaart brengen hoe geld nu door uw bedrijf stroomt: welke rails, welke leveranciers, wat elk kost en waar betalingen mislukken. Dan zouden we één betaalstroom naar de nieuwe laag verplaatsen, die bewijzen, en pas daarna de rest toevoegen.
De laag heeft meestal drie delen:
| Onderdeel | Wat het doet | Waar we naar streven |
|---|---|---|
| Connectiviteit | ACH, SEPA, SWIFT en instantschema’s bereikbaar via één interne API | Een rail of markt toevoegen zonder uw product om te bouwen |
| Routering | Elke betaling gaat via de route die het best past bij de regels die u vastlegt voor kosten, snelheid en slagingspercentage | Lagere kosten en minder mislukte betalingen, gemeten tegen uw huidige cijfers |
| Afstemming | Matching, afwikkeling en geschillenafhandeling van begin tot eind | Een snellere, schonere maandafsluiting en eenvoudiger safeguardingbewijs |
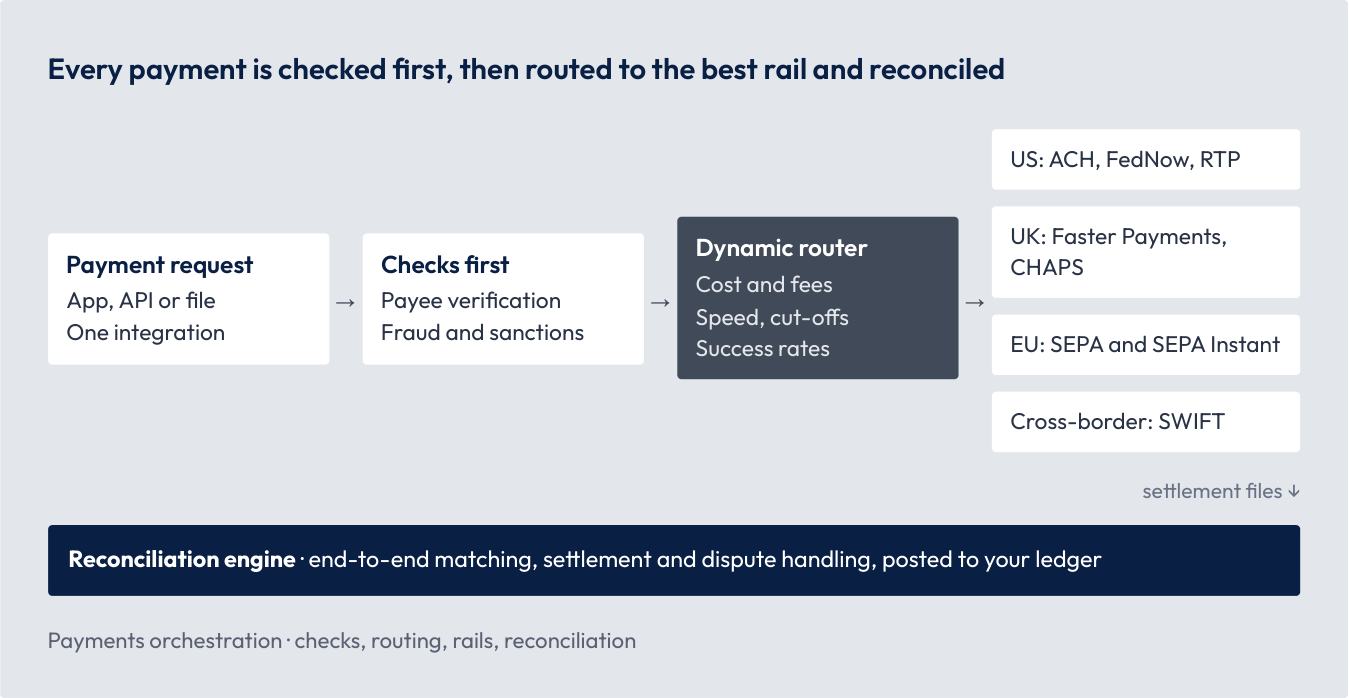
Het diagram toont de volgorde. Eerst komen de controles, wat vooral telt op instantrails. Daarna kiest de router een rail, en afwikkelingsbestanden stromen terug naar de afstemming en uw grootboek.
Als een leverancier vertraagt of uitvalt, kan de router overschakelen op een reserveroute, maar alleen volgens regels die u heeft goedgekeurd. Elke routeringsbeslissing wordt gelogd, zodat u die later kunt uitleggen.
Rails en regels in de VS, het VK en de EU
Elke markt legt eigen controles bovenop zijn rails. We bouwen die controles in de laag in, zodat ze op elke betaling op dezelfde manier worden toegepast. Dit is een samenvatting voor het gesprek, geen juridisch advies.
| Markt | Rails | Regel | Stand van zaken (oktober 2026) | Wat het betekent voor de bouw |
|---|---|---|---|---|
| VS | ACH, FedNow, RTP | Nacha-fraudemonitoring, inclusief betalingen onder valse voorwendselen | Geldt sinds 22 juni 2026 voor alle deelnemers | Risicogebaseerde controles op in- en uitgaande ACH-betalingen, met vastlegging |
| Markt | Rails | Regel | Stand van zaken (oktober 2026) | Wat het betekent voor de bouw |
|---|---|---|---|---|
| VK | Faster Payments, CHAPS | Vergoeding bij APP-oplichting, gedeeld door verzendende en ontvangende instelling tot £ 85.000 per claim | Van kracht sinds 7 oktober 2024; consultatie over wijzigingen verwacht vanaf december 2026 | Fraudecontroles vóór verzending en toezicht op money-muleactiviteit bij inkomende betalingen |
| VK | Alle | FCA-safeguardingregels | Van kracht sinds 7 mei 2026 | Dagelijkse afstemmingsgegevens uit de afstemmingsengine |
| EU | SEPA, SEPA Instant | Verordening instantbetalingen: instantbetalingen in euro en verificatie van de begunstigde | Verplichtingen in het eurogebied sinds 9 oktober 2025 | Begunstigdencontrole en screening vóór vrijgave |
| EU | Alle | PSD3 en de verordening betalingsdiensten | Definitieve teksten gepubliceerd in april 2026; de meeste regels gelden naar verwachting rond 2028 | Controles die kunnen worden bijgesteld zodra de nieuwe regels ingaan |
| Grensoverschrijdend | SWIFT | Gestructureerde ISO 20022-berichten | Migratie van grensoverschrijdende betaalopdrachten afgerond in 2025 | Rijkere gegevens voor screening, routering en matching |
Naleving van UK GDPR en EU-AVG
Betaalgegevens zijn persoonlijk en gevoelig, en toezichthouders verwachten dat betaalbedrijven precies weten wie ermee werkt. We voldoen aan de UK GDPR, samen met de Data Protection Act 2018, en aan de EU-AVG. Bij klantprojecten waarin we persoonsgegevens verwerken, bent u de verwerkingsverantwoordelijke en zijn wij uw verwerker. Dit betekent het in de praktijk.
| Onderwerp | Wat we doen |
|---|---|
| Verwerkersovereenkomst | We sluiten er een met elke klant, die alles dekt wat artikel 28 van de UK GDPR en de EU-AVG vereist. We handelen alleen op uw gedocumenteerde instructies, en iedereen in uw project is tot geheimhouding verplicht. Onze standaardovereenkomst ligt klaar voor uw juridische afdeling. |
| Minder verzamelen | Systemen verzamelen alleen de persoonsgegevens die ze nodig hebben. Standaard bouwen en testen we met synthetische of gemaskeerde gegevens, niet met echte klantgegevens. |
| Betaalgegevens | We slaan alleen de betaalgegevens op die elke rail en controle nodig heeft, en bewaren screening- en begunstigdencontrolegegevens in uw omgeving. |
| Waar gegevens staan | Productiesystemen draaien in uw eigen cloudaccount, in de Britse of EU-regio die u kiest. |
| Toegang en doorgifte | Elke toegang tot echte persoonsgegevens wordt vooraf met u afgesproken, beperkt tot bij naam genoemde personen, gelogd en ingetrokken als de taak klaar is. Als toegang ooit een doorgifte buiten het VK of de EU inhoudt, valt die onder de EU-modelcontractbepalingen of de Britse International Data Transfer Agreement. Beide liggen klaar om te ondertekenen. |
| Beveiliging | Versleuteling tijdens transport en in opslag, toegang volgens least privilege, logging en code review bij elke wijziging. |
| Subverwerkers | We laten u weten welke subverwerkers we gebruiken en voegen alleen nieuwe toe met uw voorafgaande toestemming. |
| Onderwerp | Wat we doen |
|---|---|
| Rechten van betrokkenen | We helpen u te reageren wanneer mensen hun gegevens willen inzien, corrigeren of laten verwijderen. |
| Datalekken | Als we op de hoogte raken van een datalek dat uw gegevens raakt, informeren we u zonder onredelijke vertraging, zodat u de termijn van 72 uur kunt halen voor de melding aan het ICO of uw EU-toezichthouder. |
| Effectbeoordelingen en audits | We ondersteunen uw gegevensbeschermingseffectbeoordelingen, geven u de informatie die u nodig heeft om naleving aan te tonen, en staan audits toe. |
| Einde van de opdracht | We geven uw persoonsgegevens terug of verwijderen ze, wat u maar kiest. |
Waar we staan met registraties en certificeringen. We zijn liever precies dan indrukwekkend.
| Onderdeel | Stand van zaken |
|---|---|
| ICO (VK) | Geregistreerd bij het Information Commissioner’s Office. |
| Gegevensstromen van de EU naar het VK | De EU erkent het Britse gegevensbeschermingsrecht als passend. De Europese Commissie heeft dat besluit in december 2025 verlengd, en het loopt tot december 2031. |
Voor EU-instellingen onder DORA. Bent u een financiële entiteit in de EU, dan geeft ons DORA-informatieblad u alles om ons op te nemen in uw register van externe ICT-dienstverleners: onze bedrijfsgegevens, de diensten die we leveren, waar gegevens worden verwerkt en welke onderaannemers we gebruiken. We lopen ook de DORA-contractbepalingen met uw team door.
Hoe we werken
Omdat we u nog geen jaren aan eerdere projecten kunnen laten zien, laten we u liever ons proces zien, op schrift, voordat u zich vastlegt.
Met wie u werkt. U heeft rechtstreeks contact met onze directie. Er zit geen accountmanager tussen.
| Rol | Waar deze persoon in uw project voor zorgt |
|---|---|
| Chief Executive Officer | De relatie, de scope, beveiliging en gegevensbescherming, en de aansluiting op uw markten en leverancierscontracten |
| Chief Technology Officer | Orkestratieontwerp en routeringslogica, technologiekeuzes, weerbaarheid en failover, technisch risico, de definitieve technische goedkeuring en bij sommige projecten de relatie en de scope |
| Rol | Waar deze persoon in uw project voor zorgt |
|---|---|
| Head of Engineering | Integraties met rails en leveranciers, testen, prestaties en releases |
| Head of Visual Design | De console voor betaaloperaties, routeringsdashboards en uitzonderingswachtrijen |
Bedrijf en werktijden. Fintech Den™ is een handelsnaam van ROMBI PIXEL LTD, een Brits bedrijf ingeschreven in Engeland en Wales (nr. 15947340) met statutaire zetel in Bury St. Edmunds. We werken in Midden-Europese Tijd (CET), dus onze werkdag overlapt met kantooruren in het VK en de EU. Voor klanten in de VS overlapt onze middag met de ochtend aan de oostkust, en dan plannen we gesprekken.
De praktische kant. We offreren en factureren in euro’s, Amerikaanse dollars of ponden, wat uw financiële afdeling het beste uitkomt, en EU-klanten kunnen per SEPA-overboeking op onze eurorekening betalen. Voorstellen beschrijven scope, mijlpalen, betaalmomenten en btw-behandeling, en betalingen zijn gekoppeld aan mijlpalen die u kunt controleren. Onze raamovereenkomst ligt klaar voor uw juridische afdeling, en we bespreken graag het toepasselijk recht en andere voorwaarden.
Gewoonten waar u ons aan kunt houden. Binnen één werkdag na elk gesprek sturen we een schriftelijke samenvatting. U krijgt elke week een korte schriftelijke update en elke twee weken een demo. Risico’s gaan in een gedeeld logboek zodra we ze zien, en niets verandert aan de scope zonder uw schriftelijke akkoord.
Zo zien de eerste 90 dagen er meestal uit. We zouden eerst één betaalstroom verplaatsen en die op een klein deel van het echte volume laten draaien voordat we verdergaan.
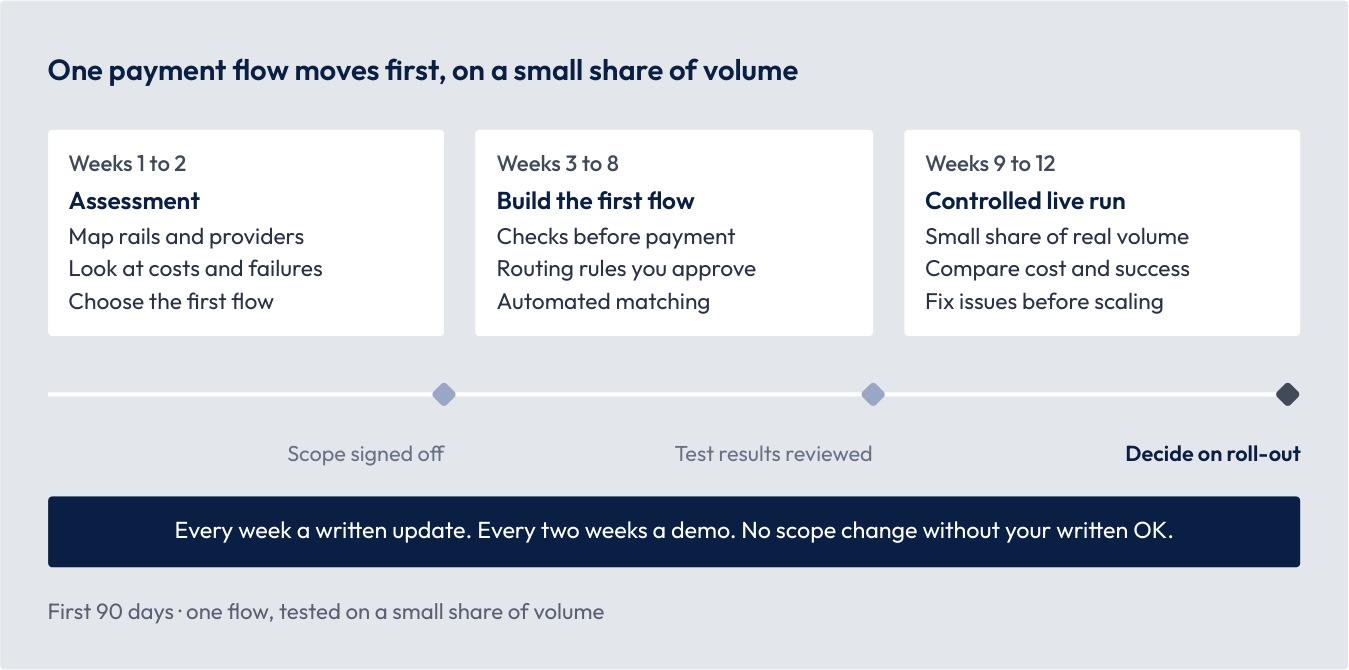
U kunt bij elk controlepunt stoppen en houdt alles wat we tot dan toe hebben gemaakt.
Een gesprek beginnen
In het eerste gesprek luisteren we vooral. We vragen waarschijnlijk naar:
- Welke rails en leveranciers u nu gebruikt, en in welke markten.
- Waar betalingen mislukken, het meest kosten of het langst duren.
- Hoe lang afstemming dagelijks en aan het einde van de maand duurt.
- Welke fraude- en begunstigdencontroles nu draaien, en op welk punt in de stroom.
- Welke nieuwe rails of markten u voor het komende jaar plant.
Als het erop lijkt dat we kunnen helpen, stellen we een van deze opties voor als eerste stap. De doorlooptijden zijn indicatief, niet vast, en we bevestigen ze in een schriftelijk voorstel.
| Optie | Gebruikelijke duur | Wat u ontvangt |
|---|---|---|
| Betalingsinventarisatie | Ongeveer 2 weken | Een overzicht van uw betaalstromen, een analyse van kosten en storingen, een ontwerpvoorstel en een plan met vaste scope |
| Eerste georkestreerde stroom | Ongeveer 3 maanden | Eén stroom die met controles, routering en geautomatiseerde matching door de laag loopt, getest op een klein deel van het livevolume |
| Bredere uitrol | Samen afgesproken | Meer rails en leveranciers gefaseerd overgezet, met een operationele console en overdracht |
Als het geen goede match lijkt, zeggen we dat, en waar mogelijk verwijzen we u naar iemand die beter past.
Voor het gesprek sturen we u graag ons trust pack: onze verwerkersovereenkomst en de doorgifteclausules voor de EU en het VK, plus het DORA-informatieblad als u een financiële instelling in de EU bent. We werken toe naar de certificeringen IASME Cyber Assurance en Cyber Essentials (de door het NCSC ondersteunde regeling).
Mail voor een gesprek naar contact@fintechden.com. We reageren binnen één werkdag.
Bronnen
- Nacha: Fraud Monitoring Phase 2
- Bratby Law: APP fraud reimbursement evaluation
- FCA: changes to payment safeguarding rules
- ECB: Instant Payments Regulation
- Open Banking Tracker: PSD3 and PSR readiness
- Hunton: European Commission renews UK adequacy decisions
- ICO: contracts between controllers and processors
- GDPR Article 33: notifying a personal data breach
Meer whitepapers
- API-integratie op maat: oude en nieuwe systemen veilig verbinden: Eén beveiligde laag tussen uw producten, partners, banken en legacysystemen.
- Onafhankelijk van BaaS: routering over meerdere banken en veilige migratie: Houd uw product draaiende als een sponsorbank de voorwaarden wijzigt, met een tweede bank klaar en een beproefde manier om over te stappen.
- Kostenaudits van API’s en leveranciers: betere unit economics zonder herbouw: Een review tegen vaste prijs van hoe uw systemen betaalde API’s en leveranciers gebruiken, en een helder plan om per klant minder uit te geven.