Samenvatting
Investeerders vragen fintechs nu om een pad naar winstgevendheid, en een van de snelste plekken om marge te vinden zijn de kosten van het draaien van het product zelf. Data-aggregators, identiteits- en KYC-controles, clouddiensten en een lange lijst SaaS-tools worden vaak per aanroep of per gebruiker gefactureerd, en die rekeningen groeien sneller dan de omzet als niemand er goed op let.
Fintech Den™ biedt een audit tegen vaste prijs van hoe uw code betaalde API’s en diensten aanroept, en van de leveranciers die u betaalt voor overlappend werk. We meten de kosten per klant, per betaling en per actieve rekening, vinden de aanroepen die u niet nodig heeft en geven u een geprioriteerde lijst met verbeteringen. Waar meerdere tools vergelijkbaar werk doen, kunnen we ze vervangen door één interne orchestrator die van u is.
We zijn een nieuw bedrijf en laten liever zien hoe we denken dan dat we grote beloften doen. We noemen geen besparing voordat we uw systeem hebben gemeten. Deze whitepaper legt uit hoe wij het probleem zien, hoe de audit werkt, welke regels en prijswijzigingen erop van invloed zijn, hoe we met uw gegevens omgaan en een eerste project dat klein genoeg is om ons op te beoordelen.
Gegevensbescherming is meestal het eerste wat kopers in het VK en de EU controleren, dus zeggen we het meteen: we voldoen aan de UK GDPR en de EU-AVG, en we zijn geregistreerd bij het Britse Information Commissioner’s Office. Het AVG-gedeelte hieronder legt uit wat dat voor uw project betekent, van waar uw gegevens worden gehost tot hoe we u over een datalek zouden informeren.
Het probleem
Betaalde aanroepen verstoppen zich in gewone code. Dezelfde identiteitscontrole draait opnieuw omdat twee diensten de uitkomst niet delen. Een saldo wordt bij elke schermweergave bij een data-aggregator opgevraagd in plaats van één keer per dag. Een retry-lus maakt van één time-out vijf kosten. Elk geval lijkt klein, maar samen kunnen ze een groot deel van de kosten per klant vormen.
Ook de prijzen bewegen. In de VS zijn grote banken begonnen data-aggregators te laten betalen voor toegang tot klantgegevens, en aggregators kunnen een deel daarvan doorberekenen. Cloudrekeningen groeien met elke nieuwe dienst, en SaaS-tools komen er vaak team voor team bij, waardoor een fintech uiteindelijk drie leveranciers betaalt voor overlappend werk.
De meeste teams kennen hun totale rekening, maar niet hun kosten per klant of per transactie, dus is moeilijk te zien welke functies of partners de marge opeten. Zonder dat inzicht wordt kostenbesparing een reeks botte bezuinigingen die het product vertragen.
Onze aanpak
We zouden beginnen met elke betaalde aanroep en elk abonnement te koppelen aan de functie en klantreis die het gebruikt, zodat u een nulmeting krijgt van de kosten per klant en per transactie. Daarna zouden we de code achter de duurste klantreizen doorlichten en u een geprioriteerde lijst met wijzigingen geven, elk met de verwachte besparing en de benodigde inspanning.
Meestal bestaat de bouw uit drie delen:
| Onderdeel | Wat het doet | Waar we naar streven |
|---|---|---|
| API-optimalisatie | Vindt overbodige, herhaalde en opnieuw geprobeerde aanroepen naar betaalde API’s zoals data-aggregators, KYC-leveranciers en clouddiensten, en lost ze op met caching, bundeling en gedeelde uitkomsten | Minder betaalde aanroepen voor hetzelfde resultaat voor de klant |
| Leveranciersconsolidatie | Vervangt meerdere overlappende SaaS-tools of microservices door één interne orchestrator die van u is | Lagere maandelijkse operationele kosten en minder contracten om te beheren |
| Zicht op unit economics | Een eenvoudig, actueel rapport van de kosten per geworven klant, per betaling en per actieve rekening | Kosten die u kunt zien, uitleggen en voorspellen |
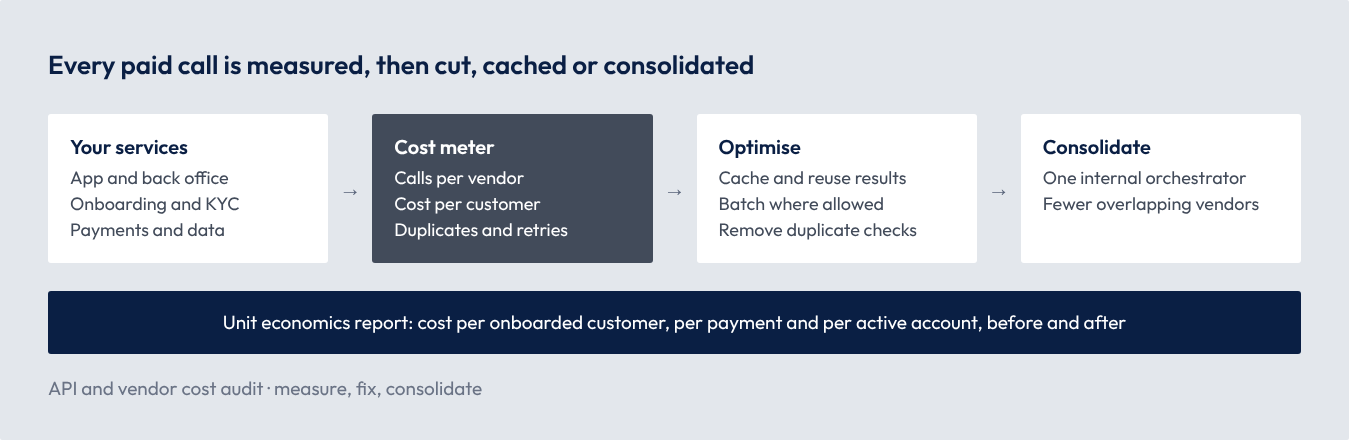
Het diagram toont de volgorde van het werk. Eerst meten, want zonder nulmeting kan niemand een besparing aantonen. Daarna volgen aanpassingen in de code, omdat die meestal het goedkoopst zijn. Leveranciers consolideren komt als laatste, en alleen waar de cijfers de bouw rechtvaardigen.
We letten goed op wat niet geschrapt moet worden. Sommige herhaalde controles bestaan om goede redenen, zoals fraudebestrijding of wettelijke eisen, en sommige leveranciers zijn goedkoper om te houden dan om te vervangen. De audit zegt het als dat zo is.
Prijzen, contracten en regels die de audit bepalen
Kostenwerk in een gereguleerd bedrijf moet de controles respecteren die toezichthouders verwachten, en enkele van de grootste kostenveranderingen komen voort uit regels voor gegevenstoegang. Dit is een samenvatting voor het gesprek, geen juridisch advies.
| Markt | Regel | Stand van zaken (november 2026) | Wat het betekent voor de bouw |
|---|---|---|---|
| VS | Vergoedingen voor toegang tot bankgegevens onder de open-bankingregel van de CFPB (Section 1033) | De regel uit 2024 verbood vergoedingen, maar de CFPB heeft de vraag in augustus 2025 heropend en de regel wordt herschreven; sommige banken hebben betaalde toegangsafspraken met aggregators gesloten | Kosten voor gegevenstoegang per aanroep gemeten, zodat een prijswijziging direct zichtbaar is |
| EU | PSD2-toegang tot gegevens van betaalrekeningen | Banken moeten gereguleerde aanbieders toegang geven tot rekeninggegevens, doorgaans zonder kosten per verzoek | Gereguleerde API-toegang in plaats van duurdere routes waar mogelijk |
| EU | Digital Operational Resilience Act (DORA) | Van toepassing sinds 17 januari 2025 | Elke leverancier die u toevoegt of schrapt, verwerkt in uw register van afspraken met externe ICT-dienstverleners |
| VK | FCA-regels voor operationele weerbaarheid: belangrijke bedrijfsdiensten en impacttoleranties | Instellingen moesten op 31 maart 2025 binnen hun impacttoleranties kunnen blijven | Kostenwijzigingen getoetst aan uw impacttoleranties voordat ze live gaan |
Naleving van UK GDPR en EU-AVG
Een kostenaudit kijkt naar hoe uw systemen met klantgegevens omgaan, dus moeten we logs en code inzien zonder meer persoonsgegevens te verzamelen dan nodig is. We voldoen aan de UK GDPR, samen met de Data Protection Act 2018, en aan de EU-AVG. Bij klantprojecten waarin we persoonsgegevens verwerken, bent u de verwerkingsverantwoordelijke en zijn wij uw verwerker. Dit betekent het in de praktijk.
| Onderwerp | Wat we doen |
|---|---|
| Verwerkersovereenkomst | We sluiten er een met elke klant, die alles dekt wat artikel 28 van de UK GDPR en de EU-AVG vereist. We handelen alleen op uw gedocumenteerde instructies, en iedereen in uw project is tot geheimhouding verplicht. Onze standaardovereenkomst ligt klaar voor uw juridische afdeling. |
| Minder verzamelen | Systemen verzamelen alleen de persoonsgegevens die ze nodig hebben. Standaard bouwen en testen we met synthetische of gemaskeerde gegevens, niet met echte klantgegevens. |
| Waar gegevens staan | Productiesystemen draaien in uw eigen cloudaccount, in de Britse of EU-regio die u kiest. |
| Logs en metingen | We meten aanroepen en kosten waar mogelijk op basis van metadata en geanonimiseerde of gepseudonimiseerde logs, niet op basis van klantgegevens. |
| Onderwerp | Wat we doen |
|---|---|
| Toegang en doorgifte | Elke toegang tot echte persoonsgegevens wordt vooraf met u afgesproken, beperkt tot bij naam genoemde personen, gelogd en ingetrokken als de taak klaar is. Als toegang ooit een doorgifte buiten het VK of de EU inhoudt, valt die onder de EU-modelcontractbepalingen of de Britse International Data Transfer Agreement. Beide liggen klaar om te ondertekenen. |
| Beveiliging | Versleuteling tijdens transport en in opslag, toegang volgens least privilege, logging en code review bij elke wijziging. |
| Subverwerkers | We laten u weten welke subverwerkers we gebruiken en voegen alleen nieuwe toe met uw voorafgaande toestemming. |
| Rechten van betrokkenen | We helpen u te reageren wanneer mensen hun gegevens willen inzien, corrigeren of laten verwijderen. |
| Datalekken | Als we op de hoogte raken van een datalek dat uw gegevens raakt, informeren we u zonder onredelijke vertraging, zodat u de termijn van 72 uur kunt halen voor de melding aan het ICO of uw EU-toezichthouder. |
| Effectbeoordelingen en audits | We ondersteunen uw gegevensbeschermingseffectbeoordelingen, geven u de informatie die u nodig heeft om naleving aan te tonen, en staan audits toe. |
| Einde van de opdracht | We geven uw persoonsgegevens terug of verwijderen ze, wat u maar kiest. |
Waar we staan met registraties en certificeringen. We zijn liever precies dan indrukwekkend.
| Onderdeel | Stand van zaken |
|---|---|
| ICO (VK) | Geregistreerd bij het Information Commissioner’s Office. |
| Gegevensstromen van de EU naar het VK | De EU erkent het Britse gegevensbeschermingsrecht als passend. De Europese Commissie heeft dat besluit in december 2025 verlengd, en het loopt tot december 2031. |
Voor EU-instellingen onder DORA. Bent u een financiële entiteit in de EU, dan geeft ons DORA-informatieblad u alles om ons op te nemen in uw register van externe ICT-dienstverleners: onze bedrijfsgegevens, de diensten die we leveren, waar gegevens worden verwerkt en welke onderaannemers we gebruiken. We lopen ook de DORA-contractbepalingen met uw team door.
Hoe we werken
Omdat we u nog geen jaren aan eerdere projecten kunnen laten zien, laten we u liever ons proces zien, op schrift, voordat u zich vastlegt.
Met wie u werkt. U heeft rechtstreeks contact met onze directie. Er zit geen accountmanager tussen.
| Rol | Waar deze persoon in uw project voor zorgt |
|---|---|
| Chief Executive Officer | De relatie, de scope, beveiliging en gegevensbescherming, en de aansluiting op uw kosten- en groeidoelen |
| Chief Technology Officer | Architectuur- en codereview, het besparingsmodel, technisch risico, de definitieve technische goedkeuring en bij sommige projecten de relatie en de scope |
| Head of Engineering | De aanpassingen zelf, monitoring van betaalde aanroepen, testen en releases |
| Head of Visual Design | De kostendashboards en rapporten die uw finance- en productteams gebruiken |
Bedrijf en werktijden. Fintech Den™ is een handelsnaam van ROMBI PIXEL LTD, een Brits bedrijf ingeschreven in Engeland en Wales (nr. 15947340) met statutaire zetel in Bury St. Edmunds. We werken in Midden-Europese Tijd (CET), dus onze werkdag overlapt met kantooruren in het VK en de EU. Voor klanten in de VS overlapt onze middag met de ochtend aan de oostkust, en dan plannen we gesprekken.
De praktische kant. We offreren en factureren in euro’s, Amerikaanse dollars of ponden, wat uw financiële afdeling het beste uitkomt, en EU-klanten kunnen per SEPA-overboeking op onze eurorekening betalen. Voorstellen beschrijven scope, mijlpalen, betaalmomenten en btw-behandeling, en betalingen zijn gekoppeld aan mijlpalen die u kunt controleren. Onze raamovereenkomst ligt klaar voor uw juridische afdeling, en we bespreken graag het toepasselijk recht en andere voorwaarden.
Gewoonten waar u ons aan kunt houden. Binnen één werkdag na elk gesprek sturen we een schriftelijke samenvatting. U krijgt elke week een korte schriftelijke update en elke twee weken een demo. Risico’s gaan in een gedeeld logboek zodra we ze zien, en niets verandert aan de scope zonder uw schriftelijke akkoord.
Zo zien de eerste 90 dagen er meestal uit. De audit zelf heeft een vaste prijs en een vaste duur. Daarna beslist u welke aanpassingen we doen, als die er al zijn.
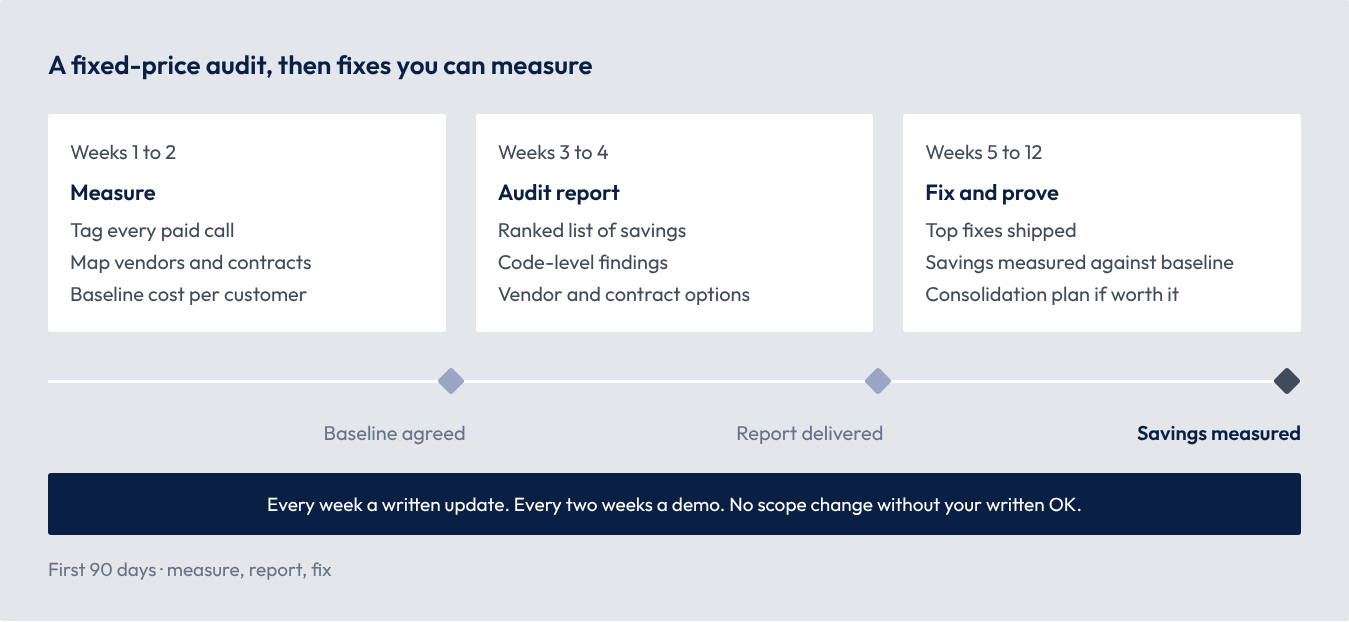
Elke besparing wordt gemeten tegen de nulmeting die we in de eerste twee weken afspreken, zodat u ziet wat elke aanpassing heeft opgeleverd. U kunt na de audit stoppen en houdt het rapport, de nulmeting en al het andere dat we hebben gemaakt.
Een gesprek beginnen
In het eerste gesprek luisteren we vooral. We vragen waarschijnlijk naar:
- Welke betaalde API’s, dataleveranciers en SaaS-tools u gebruikt, en wat ze ongeveer per maand kosten.
- Of u nu uw kosten per klant of per transactie kent.
- Welke klantreizen, zoals onboarding of het koppelen van rekeningen, het duurst aanvoelen.
- Welke leverancierscontracten binnenkort worden verlengd.
- Waar uw gegevens gehost moeten worden.
Als het erop lijkt dat we kunnen helpen, stellen we een van deze opties voor als eerste stap. De doorlooptijden zijn indicatief, niet vast, en we bevestigen ze in een schriftelijk voorstel.
| Optie | Gebruikelijke duur | Wat u ontvangt |
|---|---|---|
| Kostenaudit | Ongeveer 4 weken, vaste prijs | Een nulmeting van de kosten per klant en per transactie, een geprioriteerde lijst met besparingen en bevindingen op codeniveau |
| Verbetersprint | Ongeveer 2 maanden | De waardevolste aanpassingen live en de besparingen gemeten tegen de nulmeting |
| Leveranciersconsolidatie | Samen afgesproken | Eén interne orchestrator die overlappende tools vervangt, met migratie en overdracht |
Als het geen goede match lijkt, zeggen we dat, en waar mogelijk verwijzen we u naar iemand die beter past.
Voor het gesprek sturen we u graag ons trust pack: onze verwerkersovereenkomst en de doorgifteclausules voor de EU en het VK, plus het DORA-informatieblad als u een financiële instelling in de EU bent. We werken toe naar de certificeringen IASME Cyber Assurance en Cyber Essentials (de door het NCSC ondersteunde regeling).
Mail voor een gesprek naar contact@fintechden.com. We reageren binnen één werkdag.
Bronnen
- Open Banking Tracker: open-banking data access fees
- FinOps Foundation: State of FinOps 2025
- FCA: operational resilience
- ESAs: DORA registers of information and critical ICT providers
- Hunton: European Commission renews UK adequacy decisions
- ICO: contracts between controllers and processors
- GDPR Article 33: notifying a personal data breach
Meer whitepapers
- API-integratie op maat: oude en nieuwe systemen veilig verbinden: Eén beveiligde laag tussen uw producten, partners, banken en legacysystemen.
- Onafhankelijk van BaaS: routering over meerdere banken en veilige migratie: Houd uw product draaiende als een sponsorbank de voorwaarden wijzigt, met een tweede bank klaar en een beproefde manier om over te stappen.
- Fintech Den Accelerators: herbruikbare bouwstenen voor snellere lanceringen: Geteste, herbruikbare componenten voor onboarding, grootboek en betalingen, zodat u vooral betaalt voor het werk dat specifiek voor u is.