Sintesi
Oggi gli investitori chiedono alle fintech di mostrare un percorso verso la redditività, e uno dei modi più rapidi per recuperare margine è il costo di funzionamento del prodotto stesso. Aggregatori di dati, controlli di identità e KYC, servizi cloud e una lunga lista di strumenti SaaS vengono spesso fatturati a chiamata o a utente, e queste fatture crescono più dei ricavi quando nessuno le osserva da vicino.
Fintech Den™ offre un audit a prezzo fisso di come il Suo codice chiama API e servizi a pagamento, e dei fornitori che paga per attività che si sovrappongono. Misuriamo il costo per cliente, per pagamento e per conto attivo, individuiamo le chiamate superflue e Le consegniamo un elenco di interventi in ordine di priorità. Dove più strumenti svolgono un lavoro simile, possiamo sostituirli con un unico orchestratore interno di Sua proprietà.
Siamo un’azienda giovane e preferiamo mostrare il nostro ragionamento piuttosto che fare grandi promesse. Non indicheremo alcun risparmio prima di aver misurato il Suo sistema. Questo white paper spiega il problema come lo vediamo, come funziona l’audit, le regole e le variazioni di prezzo che lo influenzano, come trattiamo i Suoi dati e un primo progetto abbastanza piccolo per giudicarci.
La protezione dei dati è di solito la prima cosa che verificano gli acquirenti britannici ed europei, quindi lo diciamo subito: rispettiamo lo UK GDPR e il GDPR dell’UE e siamo registrati presso l’Information Commissioner’s Office britannico. La sezione sul GDPR più avanti spiega cosa significa per il Suo progetto, da dove sono ospitati i dati a come La informeremmo di una violazione.
Il problema
Le chiamate a pagamento si nascondono nel codice di tutti i giorni. Lo stesso controllo di identità viene ripetuto perché due servizi non condividono il risultato. Un saldo viene richiesto a un aggregatore di dati a ogni caricamento di pagina invece che una volta al giorno. Un ciclo di ripetizioni trasforma un timeout in cinque addebiti. Ogni caso sembra piccolo, ma insieme possono pesare molto sul costo di servire un cliente.
Anche i prezzi si muovono. Negli Stati Uniti grandi banche hanno iniziato a far pagare agli aggregatori l’accesso ai dati dei clienti, e gli aggregatori potrebbero ribaltarne una parte. Le fatture cloud crescono con ogni nuovo servizio, e gli strumenti SaaS si aggiungono spesso team per team, così una fintech può finire per pagare tre fornitori per lavori che si sovrappongono.
La maggior parte dei team conosce la fattura totale ma non il costo per cliente o per transazione, quindi è difficile capire quali funzionalità o partner erodono il margine. Senza questa visione, il taglio dei costi diventa una serie di tagli generici che rallentano il prodotto.
Il nostro approccio
Partiremmo associando ogni chiamata a pagamento e ogni abbonamento alla funzionalità e al percorso cliente che li usa, per darLe un costo di riferimento per cliente e per transazione. Poi esamineremmo il codice dietro i percorsi più costosi e Le daremmo un elenco ordinato di modifiche, con il risparmio atteso e l’impegno per ciascuna.
Nella maggior parte dei casi la realizzazione ha tre parti:
| Parte | Cosa fa | Il nostro obiettivo |
|---|---|---|
| Ottimizzazione delle API | Individua chiamate ridondanti, ripetute o ritentate verso API a pagamento come aggregatori di dati, fornitori KYC e servizi cloud, e le corregge con caching, raggruppamento e condivisione dei risultati | Meno chiamate a pagamento per lo stesso risultato per il cliente |
| Consolidamento dei fornitori | Sostituisce più strumenti SaaS o microservizi sovrapposti con un unico orchestratore interno di Sua proprietà | Costi operativi mensili più bassi e meno contratti da gestire |
| Vista sulle unit economics | Un report semplice e aggiornato del costo per cliente acquisito, per pagamento e per conto attivo | Costi che può vedere, spiegare e prevedere |
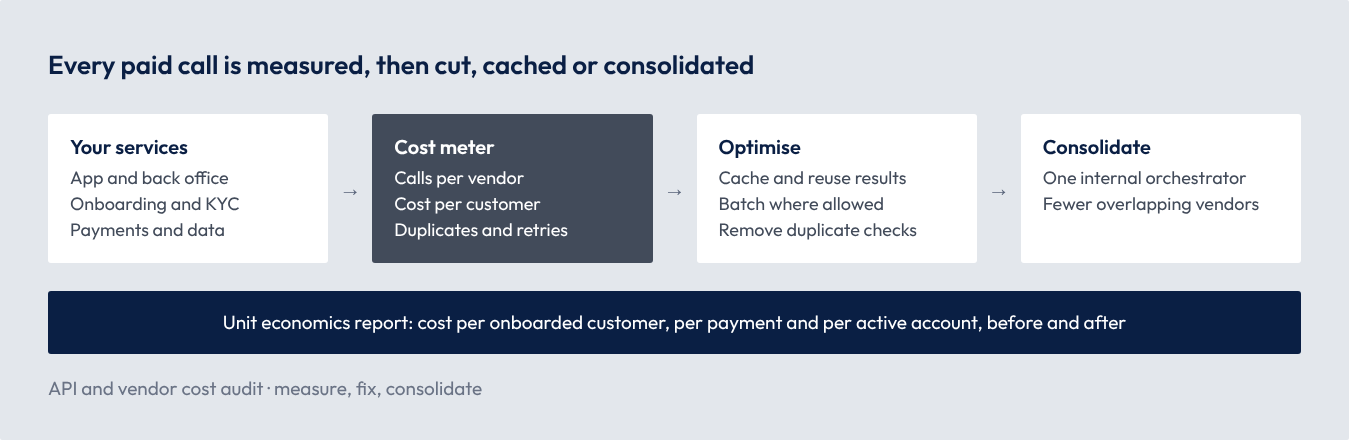
Lo schema mostra l’ordine del lavoro. Prima si misura, perché senza un riferimento nessuno può dimostrare un risparmio. Poi vengono le correzioni nel codice, che di solito costano meno. Il consolidamento dei fornitori arriva per ultimo, e solo dove i numeri giustificano lo sviluppo.
Facciamo attenzione a ciò che non va tagliato. Alcuni controlli ripetuti esistono per buoni motivi, come i controlli antifrode o i requisiti regolamentari, e alcuni fornitori costano meno da mantenere che da sostituire. Quando è così, l’audit lo dice.
Prezzi, contratti e regole che influenzano l’audit
In un’attività regolamentata, il lavoro sui costi deve rispettare i controlli che le autorità si aspettano, e alcune delle variazioni di costo più importanti derivano dalle regole sull’accesso ai dati. È una sintesi per la discussione, non un parere legale.
| Mercato | Norma | Stato (novembre 2026) | Cosa significa per il progetto |
|---|---|---|---|
| USA | Commissioni per l’accesso ai dati bancari ai sensi della regola CFPB sull’open banking (Section 1033) | La regola del 2024 vietava le commissioni, ma la CFPB ha riaperto la questione ad agosto 2025 e la regola è in fase di riscrittura; alcune banche hanno firmato accordi di accesso a pagamento con gli aggregatori | Costi di accesso ai dati misurati per chiamata, così una variazione di prezzo si vede subito |
| UE | Accesso ai dati dei conti di pagamento ai sensi della PSD2 | Le banche devono dare ai prestatori regolamentati accesso ai dati dei conti, in genere senza commissioni per richiesta | Accesso regolamentato via API al posto di canali più costosi, dove possibile |
| UE | Regolamento sulla resilienza operativa digitale (DORA) | Si applica dal 17 gennaio 2025 | Ogni fornitore aggiunto o rimosso riportato nel registro degli accordi con fornitori terzi di servizi TIC |
| Regno Unito | Regole FCA sulla resilienza operativa: servizi aziendali importanti e soglie di tolleranza | Gli intermediari dovevano poter restare entro le proprie soglie di tolleranza entro il 31 marzo 2025 | Modifiche ai costi testate rispetto alle soglie di tolleranza prima di andare in produzione |
Conformità a UK GDPR e GDPR UE
Un audit dei costi esamina come i Suoi sistemi gestiscono i dati dei clienti, quindi dobbiamo vedere log e codice senza raccogliere più dati personali del necessario. Rispettiamo lo UK GDPR, insieme al Data Protection Act 2018, e il GDPR dell’UE. Nei progetti in cui trattiamo dati personali, Lei è il titolare del trattamento e noi agiamo come Suo responsabile. Ecco cosa significa in pratica.
| Ambito | Cosa facciamo |
|---|---|
| Accordo sul trattamento dei dati | Ne firmiamo uno con ogni cliente, che copre tutto ciò che richiede l’articolo 28 dello UK GDPR e del GDPR UE. Agiamo solo su Sue istruzioni documentate, e tutte le persone del progetto sono vincolate alla riservatezza. Il nostro accordo standard è pronto per la revisione del Suo ufficio legale. |
| Minimizzazione | I sistemi raccolgono solo i dati personali di cui hanno bisogno. Per impostazione predefinita sviluppiamo e testiamo con dati sintetici o mascherati, non con dati reali dei clienti. |
| Dove risiedono i dati | I sistemi di produzione girano nel Suo account cloud, nella regione britannica o europea che sceglie. |
| Log e metriche | Misuriamo chiamate e costi, quando possibile, da metadati e log anonimizzati o pseudonimizzati, invece che dai dati dei clienti. |
| Ambito | Cosa facciamo |
|---|---|
| Accessi e trasferimenti | Ogni accesso a dati personali reali viene concordato prima con Lei, limitato a persone nominate, registrato e revocato al termine dell’attività. Se un accesso comporta un trasferimento fuori dal Regno Unito o dall’UE, è coperto dalle clausole contrattuali tipo dell’UE o dall’accordo britannico sui trasferimenti internazionali di dati. Entrambi sono pronti da firmare. |
| Sicurezza | Cifratura in transito e a riposo, accessi secondo il principio del minimo privilegio, registrazione e code review a ogni modifica. |
| Sub-responsabili | Le comunichiamo quali sub-responsabili utilizziamo e ne aggiungiamo di nuovi solo con la Sua autorizzazione preventiva. |
| Diritti degli interessati | La aiutiamo a rispondere quando le persone chiedono di consultare, correggere o cancellare i propri dati. |
| Violazioni | Se veniamo a conoscenza di una violazione dei dati personali che riguarda i Suoi dati, La informiamo senza ingiustificato ritardo, così da poter rispettare il termine di 72 ore per la notifica all’ICO o alla Sua autorità di controllo UE. |
| Valutazioni d’impatto e audit | Supportiamo le Sue valutazioni d’impatto sulla protezione dei dati, Le forniamo le informazioni necessarie a dimostrare la conformità e consentiamo gli audit. |
| Fine del lavoro | Restituiamo o cancelliamo i Suoi dati personali, a Sua scelta. |
A che punto siamo con registrazioni e certificazioni. Preferiamo essere precisi piuttosto che impressionanti.
| Voce | Stato |
|---|---|
| ICO (Regno Unito) | Registrati presso l’Information Commissioner’s Office. |
| Flussi di dati dall’UE al Regno Unito | L’UE riconosce la normativa britannica sulla protezione dei dati come adeguata. La Commissione europea ha rinnovato questa decisione a dicembre 2025, valida fino a dicembre 2031. |
Per le società UE soggette a DORA. Se è un’entità finanziaria dell’UE, la nostra scheda informativa DORA Le fornisce ciò che serve per registrarci nel Suo registro dei fornitori terzi di servizi TIC: i nostri dati societari, i servizi forniti, i luoghi di trattamento dei dati e i subappaltatori. Esamineremo anche con il Suo team le clausole contrattuali DORA.
Come lavoriamo
Poiché non possiamo ancora mostrarLe anni di progetti passati, preferiamo mostrarLe il nostro processo, per iscritto, prima che si impegni.
Le persone con cui lavorerà. Tratta direttamente con il nostro management. Non c’è un account manager in mezzo.
| Ruolo | Di cosa si occupa nel Suo progetto |
|---|---|
| Chief Executive Officer | La relazione, il perimetro, la sicurezza e la protezione dei dati, e la coerenza con i Suoi obiettivi di costo e crescita |
| Chief Technology Officer | Revisione di architettura e codice, il modello dei risparmi, rischio tecnico, approvazione tecnica finale e, in alcuni progetti, relazione e perimetro |
| Head of Engineering | Le correzioni stesse, il monitoraggio delle chiamate a pagamento, i test e i rilasci |
| Head of Visual Design | Le dashboard e i report sui costi usati dai team finanza e prodotto |
Società e orari. Fintech Den™ è un marchio commerciale di ROMBI PIXEL LTD, società britannica registrata in Inghilterra e Galles (n. 15947340) con sede legale a Bury St. Edmunds. Lavoriamo con l’ora dell’Europa centrale (CET), quindi la nostra giornata si sovrappone all’orario lavorativo nel Regno Unito e nell’UE. Per i clienti statunitensi, il nostro pomeriggio coincide con la mattina della costa orientale, e fissiamo le call in quella finestra.
Gli aspetti pratici. Emettiamo preventivi e fatture in euro, dollari USA o sterline, come preferisce il Suo ufficio finanziario, e i clienti UE possono pagare con bonifico SEPA sul nostro conto in euro. Le proposte specificano perimetro, milestone, scadenze di pagamento e trattamento IVA, e i pagamenti sono legati a milestone verificabili. Il nostro contratto quadro di servizi è pronto per il Suo ufficio legale, e siamo disponibili a discutere legge applicabile e altre condizioni.
Abitudini su cui può contare. Inviamo un riepilogo scritto entro un giorno lavorativo da ogni call. Riceve un breve aggiornamento scritto ogni settimana e una demo ogni due settimane. I rischi finiscono in un registro condiviso appena li individuiamo, e nulla cambia il perimetro senza il Suo consenso scritto.
Come sono di solito i primi 90 giorni. L’audit ha un prezzo e una durata fissi. Dopo, decide Lei quali correzioni realizziamo, se ce ne sono.
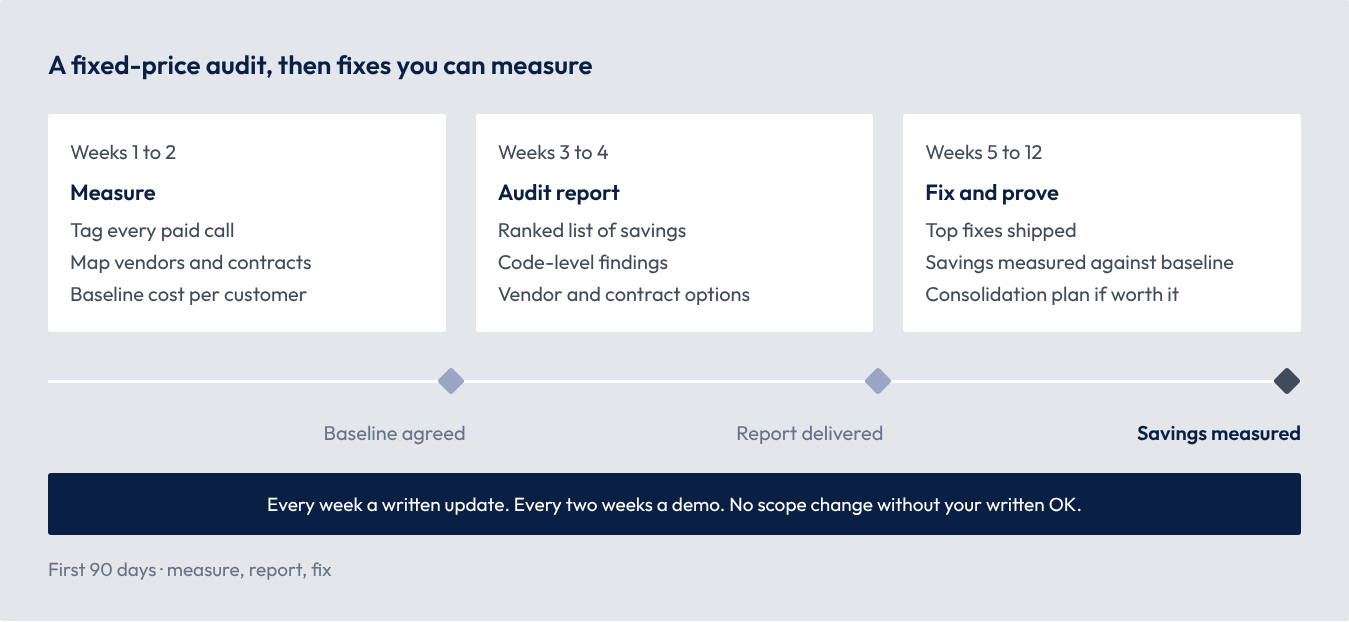
Ogni risparmio viene misurato rispetto al riferimento concordato nelle prime due settimane, così può vedere cosa ha prodotto ogni correzione. Può fermarsi dopo l’audit e conservare il report, il riferimento e tutto ciò che abbiamo prodotto.
Avviare una conversazione
Nella prima call soprattutto ascoltiamo. Probabilmente Le chiederemo:
- Quali API a pagamento, fornitori di dati e strumenti SaaS usa, e quanto costano più o meno ogni mese.
- Se oggi conosce il Suo costo per cliente o per transazione.
- Quali percorsi, come l’onboarding o il collegamento dei conti, Le sembrano più costosi.
- Quali contratti con fornitori si rinnovano a breve.
- Dove devono essere ospitati i Suoi dati.
Se sembra che possiamo aiutarLa, Le proporremo una di queste opzioni come primo passo. Le tempistiche sono indicative, non fisse, e le confermiamo in una proposta scritta.
| Opzione | Durata tipica | Cosa riceve |
|---|---|---|
| Audit dei costi | Circa 4 settimane, a prezzo fisso | Un costo di riferimento per cliente e per transazione, un elenco ordinato dei risparmi e risultati a livello di codice |
| Sprint di correzione | Circa 2 mesi | Le correzioni di maggior valore rilasciate e i risparmi misurati rispetto al riferimento |
| Consolidamento dei fornitori | Concordata insieme | Un orchestratore interno che sostituisce gli strumenti sovrapposti, con migrazione e passaggio di consegne |
Se non sembra la soluzione giusta, glielo diremo e, quando possibile, La indirizzeremo a qualcuno più adatto.
Prima della call Le inviamo volentieri il nostro trust pack: accordo sul trattamento dei dati e clausole di trasferimento UE e Regno Unito, più la scheda informativa DORA se è un intermediario finanziario dell’UE. Stiamo lavorando per ottenere le certificazioni IASME Cyber Assurance e Cyber Essentials (lo schema sostenuto dall’NCSC).
Per fissare una call, scriva a contact@fintechden.com. Rispondiamo entro un giorno lavorativo.
Fonti
- Open Banking Tracker: open-banking data access fees
- FinOps Foundation: State of FinOps 2025
- FCA: operational resilience
- ESAs: DORA registers of information and critical ICT providers
- Hunton: European Commission renews UK adequacy decisions
- ICO: contracts between controllers and processors
- GDPR Article 33: notifying a personal data breach
Altri white paper
- Integrazione API personalizzata: collegare in sicurezza sistemi vecchi e nuovi: Un unico livello protetto tra i Suoi prodotti, partner, banche e sistemi legacy.
- Indipendenza dal BaaS: instradamento su più banche e migrazione sicura: Mantenga il Suo prodotto operativo quando una banca sponsor cambia le condizioni, con una seconda banca pronta e un percorso di migrazione collaudato.
- Acceleratori Fintech Den: componenti riutilizzabili per lanci più rapidi: Componenti testati e riutilizzabili per onboarding, libro mastro e pagamenti, così paga soprattutto il lavoro specifico per Lei.