Sintesi
Banche e fintech vogliono lanciare nuovi prodotti in mesi, non in anni, ma ogni sviluppo su misura parte riscrivendo le stesse fondamenta: onboarding con controlli KYC, un libro mastro, un gateway di pagamento, una console di amministrazione. Questo lavoro ripetuto rende i progetti più lenti e costosi del necessario.
Fintech Den™ sta costruendo una libreria di acceleratori: componenti riutilizzabili che sviluppiamo una volta, testiamo a fondo e concediamo in licenza ai clienti, così che un progetto paghi a prezzo pieno solo la configurazione e l’integrazione specifiche. I primi componenti sono l’onboarding con controlli KYC e AML, un libro mastro a partita doppia e un gateway di pagamento.
Vogliamo essere chiari su dove siamo. Questi componenti sono in fase di costruzione, a partire dai nostri sviluppi di riferimento e dal lavoro per i clienti. Non dichiareremo alcuna percentuale di un progetto già pronta. Prima che Lei si impegni, Le mostreremo esattamente cosa esiste, cosa è stato testato e cosa sarebbe nuovo per Lei.
La protezione dei dati è di solito la prima cosa che verificano gli acquirenti britannici ed europei, quindi lo diciamo subito: rispettiamo lo UK GDPR e il GDPR dell’UE e siamo registrati presso l’Information Commissioner’s Office britannico. La sezione sul GDPR più avanti spiega cosa significa per il Suo progetto, da dove sono ospitati i dati a come La informeremmo di una violazione.
Il problema
I lunghi tempi di rilascio danneggiano entrambe le parti. Le banche scoprono che anche semplici prodotti digitali impiegano un anno ad arrivare ai clienti, e le fintech bruciano cassa mentre si ricostruiscono le fondamenta. Acquistare una piattaforma completa può essere rapido, ma spesso significa accettare per anni la roadmap e i prezzi di qualcun altro.
Gli sviluppi su misura hanno il problema opposto. Si adattano bene, ma il cliente paga ogni riga, comprese le parti uguali in ogni progetto. Sono proprio queste parti a portare spesso il peso regolamentare maggiore, e quindi a richiedere più test.
Ciò che la maggior parte dei team vuole sta nel mezzo: componenti collaudati di cui fidarsi, con la libertà di modificarli e il diritto di andarsene.
Il nostro approccio
Partiremmo da una verifica di adeguatezza: una demo dei componenti esistenti confrontata con i Suoi requisiti e un preventivo a prezzo fisso per la differenza. Solo la configurazione e l’integrazione specifiche per Lei vengono prezzate come lavoro su misura. Se un componente non è pronto per il Suo caso d’uso, glielo diremo e lo quoteremo come sviluppo.
Nella maggior parte dei casi la realizzazione ha tre parti:
| Parte | Cosa fa | Il nostro obiettivo |
|---|---|---|
| Acceleratore di onboarding | Percorsi di onboarding con controlli KYC e AML, collegati ai fornitori di verifica dell’identità che sceglie | Un punto di partenza testato invece di un foglio bianco |
| Acceleratore di libro mastro | Un libro mastro a partita doppia con conti, saldi, registrazioni e report di riconciliazione | Una registrazione affidabile di ogni saldo dal primo giorno |
| Acceleratore di pagamenti | Un gateway di pagamento con instradamento, verifica del beneficiario e API di stato, pronto da collegare ai Suoi circuiti | Circuiti di pagamento aggiunti tramite configurazione invece che con nuovo codice |
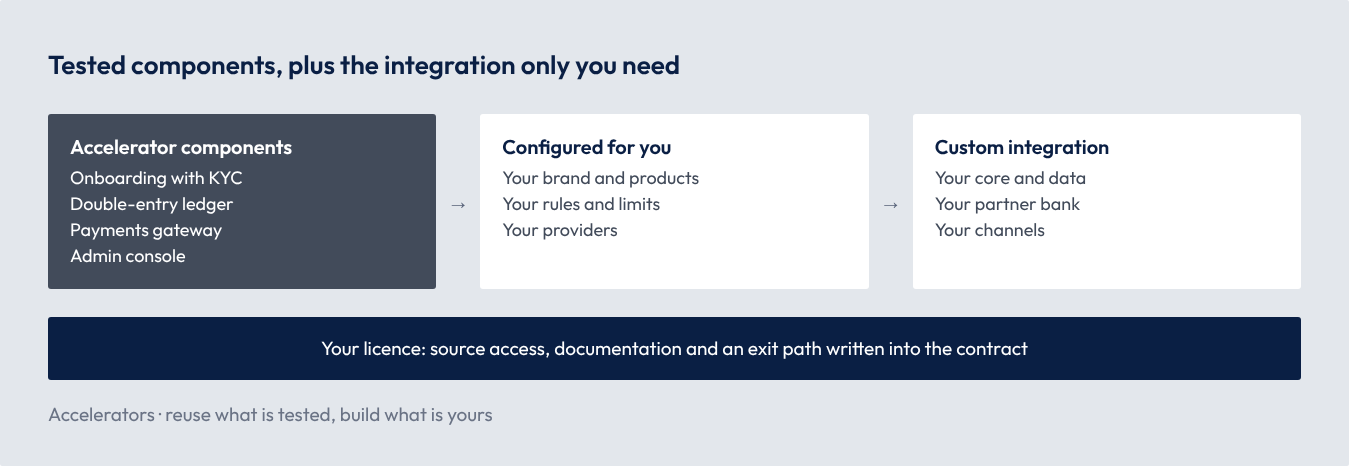
Lo schema mostra come si compone un progetto. I componenti a sinistra sono uguali per ogni cliente e vengono testati una volta. La configurazione al centro li adatta ai Suoi prodotti e alle Sue regole. L’integrazione a destra li collega ai Suoi sistemi, ed è lì che si concentra la maggior parte dell’impegno del progetto.
La licenza è pensata per le società regolamentate. Il contratto Le dà accesso al codice sorgente e alla documentazione, diritti di audit e una chiara via d’uscita, così i componenti possono superare le verifiche su esternalizzazione e resilienza delle Sue autorità o banche partner.
Cosa chiederanno autorità e banche partner sui componenti in licenza
Il software in licenza in una banca o in una fintech regolamentata è trattato come un accordo con terze parti, quindi richiede le stesse clausole contrattuali e prove di qualsiasi fornitore critico. È una sintesi per la discussione, non un parere legale.
| Mercato | Norma | Stato (novembre 2026) | Cosa significa per il progetto |
|---|---|---|---|
| UE | Regolamento sulla resilienza operativa digitale (DORA) | Si applica dal 17 gennaio 2025 | Clausole contrattuali, un piano di uscita e una voce di registro per ogni componente in licenza |
| UE | Orientamenti dell’ABE in materia di esternalizzazione | In vigore | Diritti di audit e di accesso, accesso al codice sorgente e diritti di recesso nella licenza |
| Regno Unito | Regole FCA sulla resilienza operativa: servizi aziendali importanti e soglie di tolleranza | Gli intermediari dovevano poter restare entro le proprie soglie di tolleranza entro il 31 marzo 2025 | Componenti ricondotti ai Suoi servizi aziendali importanti e testati con Lei |
| Regno Unito | Regole FCA sulla tutela dei fondi per istituti di pagamento e di moneta elettronica: controlli giornalieri, segnalazioni mensili, audit annuali | In vigore dal 7 maggio 2026 | Report sulla tutela dei fondi disponibili dall’acceleratore di libro mastro |
Conformità a UK GDPR e GDPR UE
I componenti in licenza girano nel Suo ambiente e trattano i dati dei Suoi clienti, quindi le condizioni sulla protezione dei dati devono essere chiare come per uno sviluppo su misura. Rispettiamo lo UK GDPR, insieme al Data Protection Act 2018, e il GDPR dell’UE. Nei progetti in cui trattiamo dati personali, Lei è il titolare del trattamento e noi agiamo come Suo responsabile. Ecco cosa significa in pratica.
| Ambito | Cosa facciamo |
|---|---|
| Accordo sul trattamento dei dati | Ne firmiamo uno con ogni cliente, che copre tutto ciò che richiede l’articolo 28 dello UK GDPR e del GDPR UE. Agiamo solo su Sue istruzioni documentate, e tutte le persone del progetto sono vincolate alla riservatezza. Il nostro accordo standard è pronto per la revisione del Suo ufficio legale. |
| Minimizzazione | I sistemi raccolgono solo i dati personali di cui hanno bisogno. Per impostazione predefinita sviluppiamo e testiamo con dati sintetici o mascherati, non con dati reali dei clienti. |
| Dove risiedono i dati | I sistemi di produzione girano nel Suo account cloud, nella regione britannica o europea che sceglie. |
| Componenti in licenza | Gli acceleratori girano nel Suo account cloud. Tramite la licenza non riceviamo i dati dei Suoi clienti, e ogni accesso di supporto viene concordato prima con Lei e registrato. |
| Ambito | Cosa facciamo |
|---|---|
| Accessi e trasferimenti | Ogni accesso a dati personali reali viene concordato prima con Lei, limitato a persone nominate, registrato e revocato al termine dell’attività. Se un accesso comporta un trasferimento fuori dal Regno Unito o dall’UE, è coperto dalle clausole contrattuali tipo dell’UE o dall’accordo britannico sui trasferimenti internazionali di dati. Entrambi sono pronti da firmare. |
| Sicurezza | Cifratura in transito e a riposo, accessi secondo il principio del minimo privilegio, registrazione e code review a ogni modifica. |
| Sub-responsabili | Le comunichiamo quali sub-responsabili utilizziamo e ne aggiungiamo di nuovi solo con la Sua autorizzazione preventiva. |
| Diritti degli interessati | La aiutiamo a rispondere quando le persone chiedono di consultare, correggere o cancellare i propri dati. |
| Violazioni | Se veniamo a conoscenza di una violazione dei dati personali che riguarda i Suoi dati, La informiamo senza ingiustificato ritardo, così da poter rispettare il termine di 72 ore per la notifica all’ICO o alla Sua autorità di controllo UE. |
| Valutazioni d’impatto e audit | Supportiamo le Sue valutazioni d’impatto sulla protezione dei dati, Le forniamo le informazioni necessarie a dimostrare la conformità e consentiamo gli audit. |
| Fine del lavoro | Restituiamo o cancelliamo i Suoi dati personali, a Sua scelta. |
A che punto siamo con registrazioni e certificazioni. Preferiamo essere precisi piuttosto che impressionanti.
| Voce | Stato |
|---|---|
| ICO (Regno Unito) | Registrati presso l’Information Commissioner’s Office. |
| Flussi di dati dall’UE al Regno Unito | L’UE riconosce la normativa britannica sulla protezione dei dati come adeguata. La Commissione europea ha rinnovato questa decisione a dicembre 2025, valida fino a dicembre 2031. |
Per le società UE soggette a DORA. Se è un’entità finanziaria dell’UE, la nostra scheda informativa DORA Le fornisce ciò che serve per registrarci nel Suo registro dei fornitori terzi di servizi TIC: i nostri dati societari, i servizi forniti, i luoghi di trattamento dei dati e i subappaltatori. Esamineremo anche con il Suo team le clausole contrattuali DORA.
Come lavoriamo
Poiché non possiamo ancora mostrarLe anni di progetti passati, preferiamo mostrarLe il nostro processo, per iscritto, prima che si impegni.
Le persone con cui lavorerà. Tratta direttamente con il nostro management. Non c’è un account manager in mezzo.
| Ruolo | Di cosa si occupa nel Suo progetto |
|---|---|
| Chief Executive Officer | La relazione, il perimetro, le condizioni di licenza, la sicurezza e la protezione dei dati |
| Chief Technology Officer | Architettura dei componenti, analisi delle lacune, rischio tecnico, approvazione tecnica finale e, in alcuni progetti, relazione e perimetro |
| Head of Engineering | Configurazione, integrazioni, test e rilasci |
| Head of Visual Design | Schermate per i clienti, configurazione del marchio e console di amministrazione |
Società e orari. Fintech Den™ è un marchio commerciale di ROMBI PIXEL LTD, società britannica registrata in Inghilterra e Galles (n. 15947340) con sede legale a Bury St. Edmunds. Lavoriamo con l’ora dell’Europa centrale (CET), quindi la nostra giornata si sovrappone all’orario lavorativo nel Regno Unito e nell’UE. Per i clienti statunitensi, il nostro pomeriggio coincide con la mattina della costa orientale, e fissiamo le call in quella finestra.
Gli aspetti pratici. Emettiamo preventivi e fatture in euro, dollari USA o sterline, come preferisce il Suo ufficio finanziario, e i clienti UE possono pagare con bonifico SEPA sul nostro conto in euro. Le proposte specificano perimetro, milestone, scadenze di pagamento e trattamento IVA, e i pagamenti sono legati a milestone verificabili. Il nostro contratto quadro di servizi è pronto per il Suo ufficio legale, e siamo disponibili a discutere legge applicabile e altre condizioni.
Abitudini su cui può contare. Inviamo un riepilogo scritto entro un giorno lavorativo da ogni call. Riceve un breve aggiornamento scritto ogni settimana e una demo ogni due settimane. I rischi finiscono in un registro condiviso appena li individuiamo, e nulla cambia il perimetro senza il Suo consenso scritto.
Come sono di solito i primi 90 giorni. Confermeremmo l’adeguatezza prima che Lei si impegni, poi configureremmo e integreremmo i componenti che Le servono.
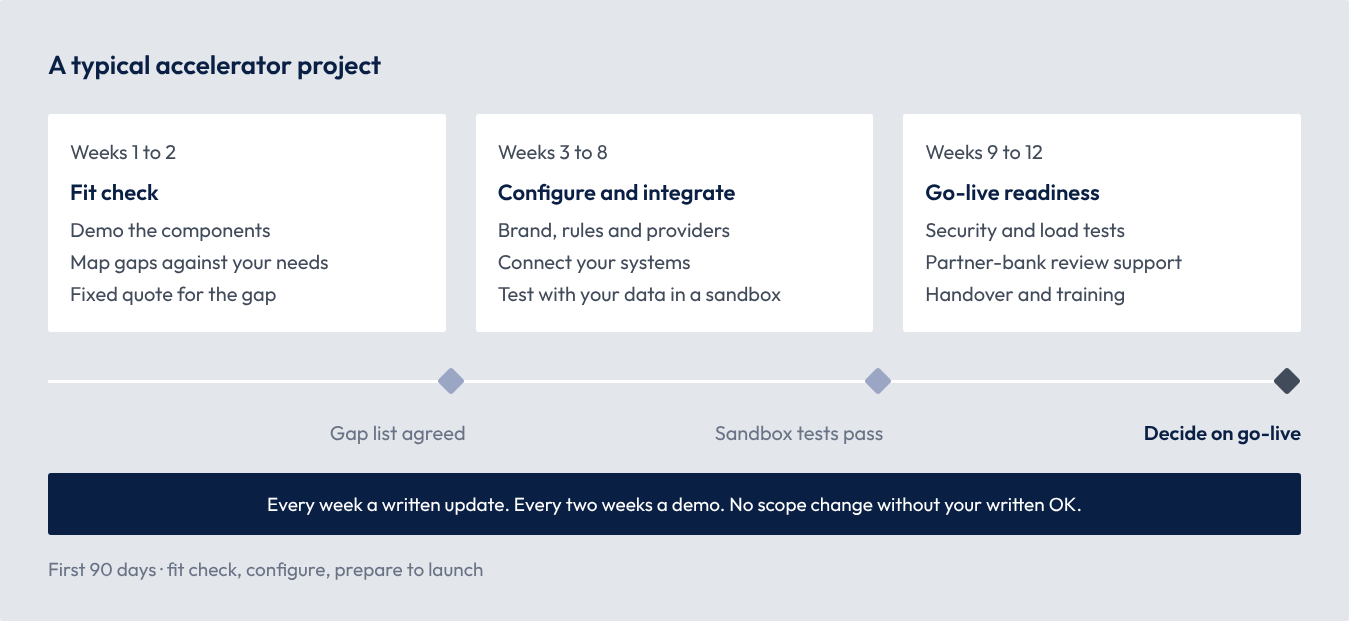
Può fermarsi a ogni checkpoint e conservare tutto ciò che abbiamo prodotto fino a quel momento. Se si ferma prima della licenza, conserva l’analisi delle lacune e il preventivo.
Avviare una conversazione
Nella prima call soprattutto ascoltiamo. Probabilmente Le chiederemo:
- Quale prodotto vuole lanciare, ed entro quando.
- Quali parti ha già costruito, acquistato o preso in licenza.
- Il Suo percorso di licenza e le Sue banche partner, e cosa richiedono ai fornitori.
- Quanto controllo Le serve sul codice sorgente.
- Dove devono essere ospitati i Suoi dati.
Se sembra che possiamo aiutarLa, Le proporremo una di queste opzioni come primo passo. Le tempistiche sono indicative, non fisse, e le confermiamo in una proposta scritta.
| Opzione | Durata tipica | Cosa riceve |
|---|---|---|
| Verifica di adeguatezza | Circa 2 settimane | Una demo dei componenti, un’analisi delle lacune rispetto ai Suoi requisiti e un preventivo a prezzo fisso |
| Progetto con acceleratori | Circa 3 mesi | I componenti necessari configurati, integrati e testati nel Suo ambiente |
| Licenza e supporto | Concordata insieme | Una licenza con accesso al codice sorgente e una via d’uscita, con aggiornamenti e supporto opzionali |
Se non sembra la soluzione giusta, glielo diremo e, quando possibile, La indirizzeremo a qualcuno più adatto.
Prima della call Le inviamo volentieri il nostro trust pack: accordo sul trattamento dei dati e clausole di trasferimento UE e Regno Unito, più la scheda informativa DORA se è un intermediario finanziario dell’UE. Stiamo lavorando per ottenere le certificazioni IASME Cyber Assurance e Cyber Essentials (lo schema sostenuto dall’NCSC).
Per fissare una call, scriva a contact@fintechden.com. Rispondiamo entro un giorno lavorativo.
Fonti
- ESAs: DORA registers of information and critical ICT providers
- EBA: Guidelines on outsourcing arrangements
- FCA: operational resilience
- FCA: changes to payment safeguarding rules
- Hunton: European Commission renews UK adequacy decisions
- ICO: contracts between controllers and processors
- GDPR Article 33: notifying a personal data breach
Altri white paper
- Costruire una challenger bank: un percorso realistico verso il lancio: Un core modulare, un unico libro mastro e una tempistica onesta, dalla prima conversazione al lancio.
- Orchestrazione dei pagamenti: tutti i circuiti sotto lo stesso tetto: Prima i controlli, poi l’instradamento intelligente tra i circuiti, e una riconciliazione che registra sul Suo libro mastro.
- Il motore di rischio basato sull’IA: Scoring spiegabile del rischio di frode e di credito, comprensibile per i Suoi analisti e per le autorità di vigilanza.