Resumen
Bancos y fintech quieren lanzar nuevos productos en meses, no en años, pero cada desarrollo a medida empieza reescribiendo los mismos cimientos: alta de clientes con verificaciones KYC, un libro mayor, una pasarela de pagos, una consola de administración. Ese trabajo repetido hace los proyectos más lentos y caros de lo necesario.
Fintech Den™ está construyendo una biblioteca de aceleradores: componentes reutilizables que desarrollamos una vez, probamos a fondo y licenciamos a los clientes, para que un proyecto solo pague a precio completo la configuración y la integración que le son propias. Los primeros componentes son el alta de clientes con verificaciones KYC y AML, un libro mayor de partida doble y una pasarela de pagos.
Queremos ser claros sobre dónde estamos. Estos componentes se están construyendo ahora, a partir de nuestros propios desarrollos de referencia y del trabajo para clientes. No afirmaremos que un porcentaje fijo de ningún proyecto ya esté hecho. Antes de que se comprometa, le mostraremos exactamente qué existe, qué se ha probado y qué sería nuevo para usted.
La protección de datos suele ser lo primero que comprueban los compradores del Reino Unido y la UE, así que lo decimos de entrada: cumplimos el UK GDPR y el RGPD de la UE, y estamos registrados en la Information Commissioner’s Office del Reino Unido. La sección sobre el RGPD más abajo explica qué significa para su proyecto, desde dónde se alojan sus datos hasta cómo le avisaríamos de una brecha.
El problema
Los largos plazos de despliegue perjudican a ambos lados. Los bancos ven que incluso productos digitales sencillos tardan un año en llegar a los clientes, y las fintech queman caja mientras se reconstruyen los cimientos. Comprar una plataforma completa puede ser rápido, pero a menudo supone aceptar durante años la hoja de ruta y los precios de otro.
Los desarrollos a medida tienen el problema contrario. Encajan bien, pero el cliente paga cada línea, incluidas las partes que son iguales en todos los proyectos. Precisamente esas partes suelen tener más peso regulatorio, así que son las que más pruebas necesitan.
Lo que quiere la mayoría de los equipos está en medio: piezas probadas en las que puedan confiar, con libertad para cambiarlas y derecho a irse.
Cómo lo abordaríamos
Empezaríamos con una comprobación de encaje: una demo de los componentes existentes frente a sus requisitos y un presupuesto cerrado para la diferencia. Solo la configuración y la integración específicas para usted se cobran como trabajo a medida. Si un componente no está listo para su caso de uso, se lo diremos y lo presupuestaremos como desarrollo.
En la mayoría de los casos, el desarrollo tiene tres partes:
| Parte | Qué hace | Nuestro objetivo |
|---|---|---|
| Acelerador de alta de clientes | Flujos de alta de clientes con verificaciones KYC y AML, conectados a los proveedores de verificación de identidad que elija | Un punto de partida probado en lugar de una página en blanco |
| Acelerador de libro mayor | Un libro mayor de partida doble con cuentas, saldos, apuntes e informes de conciliación | Un registro fiable de cada saldo desde el primer día |
| Acelerador de pagos | Una pasarela de pagos con enrutamiento, verificación del beneficiario y API de estado, lista para conectarse a sus redes | Redes de pago añadidas mediante configuración en lugar de código nuevo |
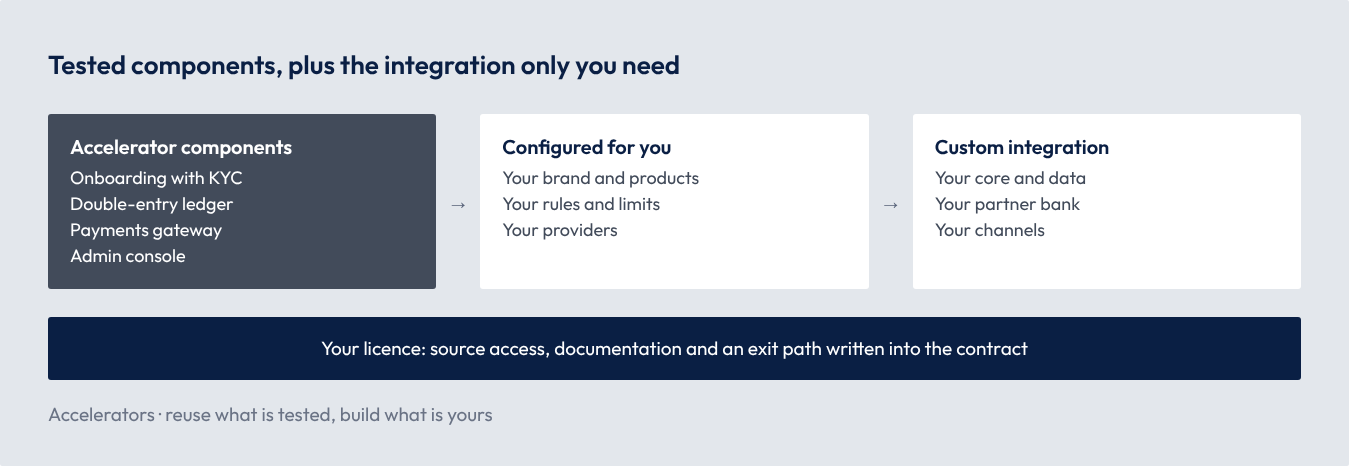
El diagrama muestra cómo se arma un proyecto. Los componentes de la izquierda son iguales para cada cliente y se prueban una vez. La configuración del centro los adapta a sus productos y reglas. La integración de la derecha los conecta con sus sistemas, y ahí se concentra la mayor parte del esfuerzo del proyecto.
La licencia está pensada para entidades reguladas. Su contrato le da acceso al código fuente y a la documentación, derechos de auditoría y una vía de salida clara, para que los componentes puedan superar las revisiones de externalización y resiliencia de sus supervisores o bancos socios.
Lo que preguntarán reguladores y bancos socios sobre los componentes con licencia
El software con licencia en un banco o una fintech regulada se trata como un acuerdo con terceros, así que necesita las mismas cláusulas contractuales y pruebas que cualquier proveedor crítico. Esto es un resumen para conversar, no asesoramiento jurídico.
| Mercado | Norma | Situación (noviembre de 2026) | Qué implica para el desarrollo |
|---|---|---|---|
| UE | Reglamento de resiliencia operativa digital (DORA) | Se aplica desde el 17 de enero de 2025 | Cláusulas contractuales, un plan de salida y una entrada en el registro por cada componente con licencia |
| UE | Directrices de la ABE sobre externalización | En vigor | Derechos de auditoría y acceso, acceso al código fuente y derechos de resolución en la licencia |
| Reino Unido | Normas de resiliencia operativa de la FCA: servicios de negocio importantes y umbrales de tolerancia | Las entidades debían poder mantenerse dentro de sus umbrales de tolerancia a 31 de marzo de 2025 | Componentes vinculados a sus servicios de negocio importantes y probados con usted |
| Reino Unido | Normas de salvaguarda de la FCA para entidades de pago y de dinero electrónico: controles diarios, informes mensuales y auditorías anuales | En vigor desde el 7 de mayo de 2026 | Informes de salvaguarda disponibles desde el acelerador de libro mayor |
Cumplimiento del UK GDPR y del RGPD
Los componentes con licencia funcionan en su entorno y tratan los datos de sus clientes, así que las condiciones de protección de datos deben ser tan claras como en un desarrollo a medida. Cumplimos el UK GDPR, junto con la Data Protection Act 2018, y el RGPD de la UE. En los proyectos en los que tratamos datos personales, usted es el responsable del tratamiento y nosotros actuamos como su encargado. Esto es lo que significa en la práctica.
| Ámbito | Qué hacemos |
|---|---|
| Contrato de encargo del tratamiento | Firmamos uno con cada cliente, que cubre todo lo que exige el artículo 28 del UK GDPR y del RGPD. Solo actuamos siguiendo sus instrucciones documentadas, y todas las personas de su proyecto están sujetas a confidencialidad. Nuestro contrato estándar está listo para que lo revise su equipo jurídico. |
| Minimización | Los sistemas solo recogen los datos personales que necesitan. Por defecto, desarrollamos y probamos con datos sintéticos o enmascarados, no con registros reales de clientes. |
| Dónde residen los datos | Los sistemas de producción funcionan en su propia cuenta en la nube, en la región del Reino Unido o de la UE que elija. |
| Componentes con licencia | Los aceleradores funcionan en su propia cuenta en la nube. La licencia no nos da acceso a los datos de sus clientes, y cualquier acceso de soporte se acuerda antes con usted y queda registrado. |
| Ámbito | Qué hacemos |
|---|---|
| Acceso y transferencias | Cualquier acceso a datos personales reales se acuerda antes con usted, se limita a personas designadas, se registra y se retira al terminar la tarea. Si un acceso supone alguna vez una transferencia fuera del Reino Unido o de la UE, queda cubierto por las cláusulas contractuales tipo de la UE o por el acuerdo británico de transferencia internacional de datos. Ambos están listos para firmar. |
| Seguridad | Cifrado en tránsito y en reposo, acceso con privilegios mínimos, registro de actividad y revisión de código en cada cambio. |
| Subencargados | Le indicamos qué subencargados utilizamos y solo añadimos otros con su autorización previa. |
| Derechos de las personas | Le ayudamos a responder cuando alguien pide ver, corregir o suprimir sus datos. |
| Brechas | Si tenemos conocimiento de una brecha de datos personales que afecte a sus datos, se lo comunicamos sin dilación indebida, para que pueda cumplir el plazo de 72 horas de notificación a la ICO o a su autoridad de control de la UE. |
| Evaluaciones y auditorías | Apoyamos sus evaluaciones de impacto relativas a la protección de datos, le damos la información necesaria para demostrar el cumplimiento y permitimos auditorías. |
| Fin del trabajo | Devolvemos o eliminamos sus datos personales, según prefiera. |
En qué punto estamos con registros y certificaciones. Preferimos ser precisos antes que impresionar.
| Elemento | Situación |
|---|---|
| ICO (Reino Unido) | Registrados en la Information Commissioner’s Office. |
| Flujos de datos de la UE al Reino Unido | La UE reconoce la legislación británica de protección de datos como adecuada. La Comisión Europea renovó esa decisión en diciembre de 2025, y está vigente hasta diciembre de 2031. |
Para entidades de la UE sujetas a DORA. Si es una entidad financiera de la UE, nuestra ficha informativa DORA le da lo necesario para incluirnos en su registro de proveedores terceros de servicios TIC: nuestros datos de empresa, los servicios que prestamos, dónde se tratan los datos y los subcontratistas que usamos. También revisaremos con su equipo las cláusulas contractuales de DORA.
Cómo trabajamos
Como aún no podemos enseñarle años de proyectos anteriores, preferimos mostrarle nuestro proceso, por escrito, antes de que se comprometa.
Las personas con las que trabajará. Trata directamente con nuestra dirección. No hay un gestor de cuenta de por medio.
| Función | De qué se ocupa en su proyecto |
|---|---|
| Chief Executive Officer | La relación, el alcance, las condiciones de licencia, la seguridad y la protección de datos |
| Chief Technology Officer | La arquitectura de componentes, el análisis de carencias, el riesgo técnico, la aprobación técnica final y, en algunos proyectos, la relación y el alcance |
| Head of Engineering | La configuración, las integraciones, las pruebas y los despliegues |
| Head of Visual Design | Las pantallas para clientes, la configuración de marca y la consola de administración |
Empresa y horario. Fintech Den™ es un nombre comercial de ROMBI PIXEL LTD, sociedad británica registrada en Inglaterra y Gales (n.º 15947340) con domicilio social en Bury St. Edmunds. Trabajamos en hora de Europa central (CET), así que nuestra jornada coincide con el horario laboral del Reino Unido y la UE. Para clientes de EE. UU., nuestra tarde coincide con la mañana de la costa este, y programamos las llamadas en esa franja.
La parte práctica. Presupuestamos y facturamos en euros, dólares estadounidenses o libras, lo que mejor convenga a su departamento financiero, y los clientes de la UE pueden pagar por transferencia SEPA a nuestra cuenta en euros. Las propuestas detallan el alcance, los hitos, los pagos y el tratamiento del IVA, y los pagos están ligados a hitos que puede comprobar. Nuestro contrato marco de servicios está listo para su equipo jurídico, y estamos abiertos a hablar de la ley aplicable y otras condiciones.
Hábitos que puede exigirnos. Enviamos un resumen escrito en el día laborable siguiente a cada llamada. Recibe una breve actualización escrita cada semana y una demo cada dos semanas. Los riesgos se anotan en un registro compartido en cuanto los detectamos, y nada cambia el alcance sin su acuerdo por escrito.
Cómo suelen ser los primeros 90 días. Confirmaríamos el encaje antes de que se comprometa y después configuraríamos e integraríamos los componentes que necesita.
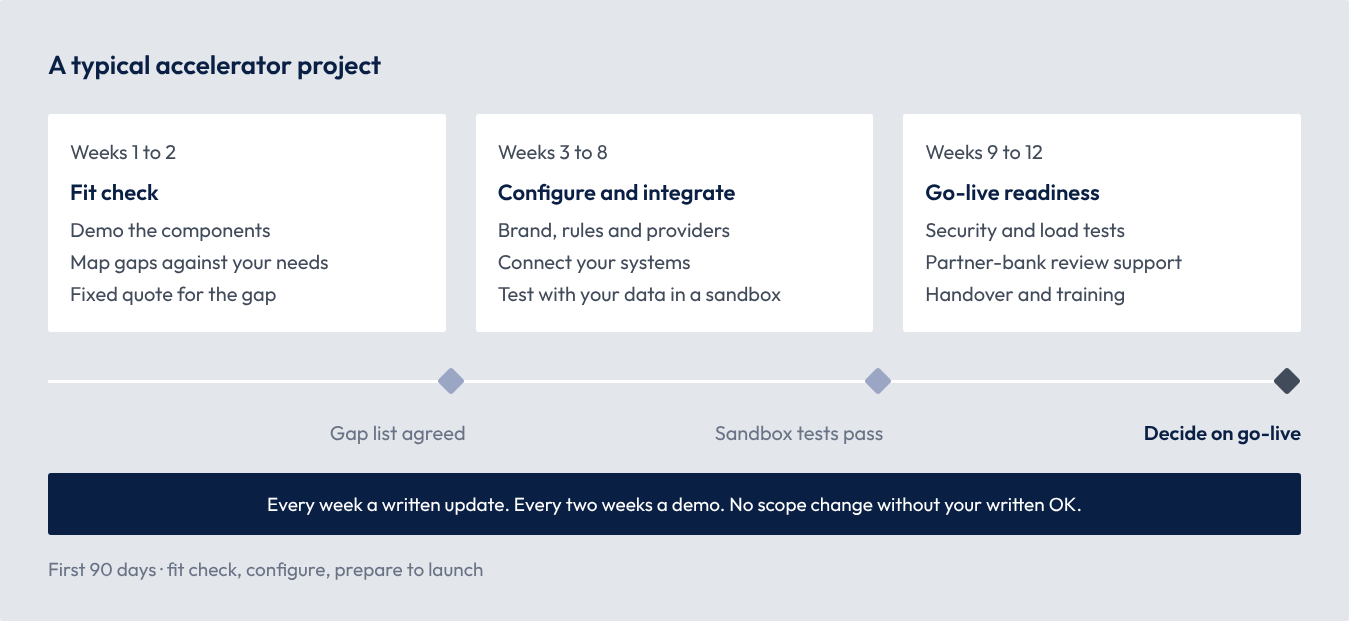
Puede detenerse en cualquier punto de control y quedarse con todo lo que hayamos producido hasta entonces. Si se detiene antes de la licencia, se queda con el análisis de carencias y el presupuesto.
Iniciar una conversación
En la primera llamada, sobre todo escuchamos. Probablemente le preguntaremos:
- Qué producto quiere lanzar, y para cuándo.
- Qué partes ya ha construido, comprado o licenciado.
- Su vía de licencia y sus bancos socios, y lo que exigen a los proveedores.
- Cuánto control necesita sobre el código fuente.
- Dónde deben alojarse sus datos.
Si parece que podemos ayudarle, le propondremos una de estas opciones como primer paso. Los plazos son orientativos, no fijos, y los confirmamos en una propuesta escrita.
| Opción | Duración típica | Qué recibiría |
|---|---|---|
| Comprobación de encaje | Unas 2 semanas | Una demo de los componentes, un análisis de carencias frente a sus requisitos y un presupuesto cerrado |
| Proyecto con aceleradores | Unos 3 meses | Los componentes que necesita configurados, integrados y probados en su entorno |
| Licencia y soporte | Acordado juntos | Una licencia con acceso al código fuente y una vía de salida, con actualizaciones y soporte opcionales |
Si no parece encajar, se lo diremos y, cuando podamos, le indicaremos a alguien mejor situado.
Antes de la llamada, le enviamos con gusto nuestro paquete de confianza: el contrato de encargo del tratamiento y las cláusulas de transferencia de la UE y el Reino Unido, además de la ficha informativa DORA si es una entidad financiera de la UE. Estamos trabajando para obtener las certificaciones IASME Cyber Assurance y Cyber Essentials (el esquema respaldado por el NCSC).
Para concertar una llamada, escriba a contact@fintechden.com. Respondemos en un día laborable.
Fuentes
- ESAs: DORA registers of information and critical ICT providers
- EBA: Guidelines on outsourcing arrangements
- FCA: operational resilience
- FCA: changes to payment safeguarding rules
- Hunton: European Commission renews UK adequacy decisions
- ICO: contracts between controllers and processors
- GDPR Article 33: notifying a personal data breach
Más libros blancos
- Crear un neobanco: un camino realista hasta el lanzamiento: Un núcleo modular, un único libro mayor y un calendario honesto, desde la primera conversación hasta el lanzamiento.
- Orquestación de pagos: todas sus redes de pago bajo un mismo techo: Primero los controles, después un enrutamiento inteligente entre redes y una conciliación que registra en su libro mayor.
- El motor de riesgo impulsado por IA: Scoring explicable del riesgo de fraude y de crédito que sus analistas y reguladores pueden seguir.