Synthèse
Banques et fintechs veulent lancer de nouveaux produits en quelques mois, pas en plusieurs années, mais chaque développement sur mesure commence par réécrire les mêmes fondations : entrée en relation avec contrôles KYC, grand livre, passerelle de paiement, console d’administration. Ce travail répété rend les projets plus lents et plus coûteux qu’ils ne devraient l’être.
Fintech Den™ construit une bibliothèque d’accélérateurs : des composants réutilisables que nous développons une fois, testons sérieusement et concédons sous licence à nos clients, afin qu’un projet ne paie au prix plein que la configuration et l’intégration qui lui sont propres. Les premiers composants sont l’entrée en relation avec contrôles KYC et AML, un grand livre en partie double et une passerelle de paiement.
Nous voulons être clairs sur où nous en sommes. Ces composants sont en cours de construction, à partir de nos propres réalisations de référence et du travail mené pour nos clients. Nous n’annoncerons aucun pourcentage d’un projet déjà réalisé. Avant que vous ne vous engagiez, nous vous montrerons exactement ce qui existe, ce qui a été testé et ce qui serait nouveau pour vous.
La protection des données est généralement la première chose que vérifient les acheteurs britanniques et européens, alors disons-le d’emblée : nous respectons le UK GDPR et le RGPD de l’UE, et nous sommes enregistrés auprès de l’Information Commissioner’s Office britannique. La section RGPD ci-dessous explique ce que cela signifie pour votre projet, du lieu d’hébergement de vos données à la manière dont nous vous informerions d’une violation.
Le problème
Les délais de déploiement pénalisent les deux camps. Les banques constatent que même des produits digitaux simples mettent un an à atteindre les clients, et les fintechs brûlent leur trésorerie pendant qu’on reconstruit les fondations. Acheter une plateforme complète peut être rapide, mais signifie souvent accepter pendant des années la feuille de route et les tarifs de quelqu’un d’autre.
Le sur-mesure a le problème inverse. Il s’adapte bien, mais le client paie chaque ligne, y compris les parties identiques d’un projet à l’autre. Ce sont justement ces parties qui portent souvent le plus d’enjeux réglementaires, et qui demandent donc le plus de tests.
Ce que veulent la plupart des équipes se situe entre les deux : des briques éprouvées auxquelles elles peuvent se fier, avec la liberté de les modifier et le droit de partir.
Notre approche
Nous commencerions par une vérification d’adéquation : une démonstration des composants existants, comparés à vos exigences, et un devis ferme pour l’écart. Seules la configuration et l’intégration qui vous sont propres sont facturées comme du sur-mesure. Si un composant n’est pas prêt pour votre cas d’usage, nous vous le dirons et le chiffrerons comme un développement.
Dans la plupart des cas, la réalisation comporte trois parties :
| Partie | Ce qu’elle fait | Notre objectif |
|---|---|---|
| Accélérateur d’entrée en relation | Des parcours d’entrée en relation avec contrôles KYC et AML, connectés aux prestataires de vérification d’identité de votre choix | Un point de départ testé plutôt qu’une page blanche |
| Accélérateur de grand livre | Un grand livre en partie double avec comptes, soldes, écritures et rapports de rapprochement | Un enregistrement fiable de chaque solde dès le premier jour |
| Accélérateur de paiements | Une passerelle de paiement avec routage, vérification du bénéficiaire et API de statut, prête à être connectée à vos rails | Des rails de paiement ajoutés par configuration plutôt que par du nouveau code |
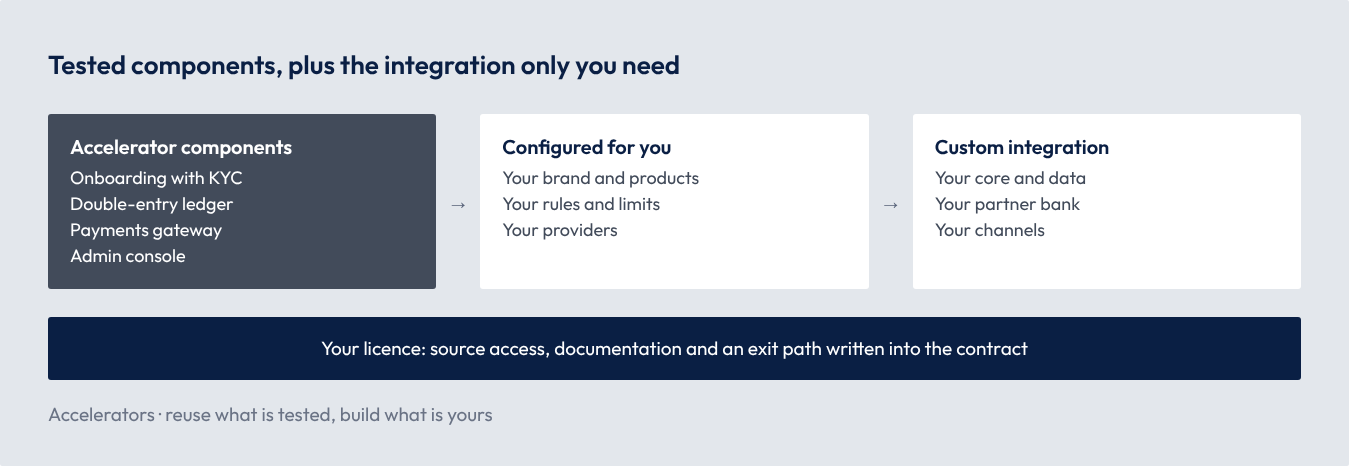
Le schéma montre comment un projet est assemblé. Les composants de gauche sont les mêmes pour chaque client et sont testés une fois. La configuration au centre les adapte à vos produits et à vos règles. L’intégration à droite les relie à vos systèmes, et c’est là que se concentre l’essentiel de l’effort du projet.
La licence est pensée pour les établissements réglementés. Votre contrat vous donne accès au code source et à la documentation, des droits d’audit et une voie de sortie claire, pour que les composants puissent passer les revues d’externalisation et de résilience de vos superviseurs ou banques partenaires.
Ce que régulateurs et banques partenaires demanderont sur les composants sous licence
Un logiciel sous licence dans une banque ou une fintech réglementée est traité comme un accord avec un tiers : il lui faut donc les mêmes clauses contractuelles et les mêmes preuves que pour tout fournisseur critique. Il s’agit d’un résumé pour la discussion, pas d’un conseil juridique.
| Marché | Règle | Où en est-on (novembre 2026) | Conséquence pour le projet |
|---|---|---|---|
| UE | Règlement sur la résilience opérationnelle numérique (DORA) | S’applique depuis le 17 janvier 2025 | Clauses contractuelles, plan de sortie et inscription au registre pour chaque composant sous licence |
| UE | Orientations de l’ABE relatives à l’externalisation | En vigueur | Droits d’audit et d’accès, accès au code source et droits de résiliation dans la licence |
| Royaume-Uni | Règles de résilience opérationnelle de la FCA : services importants et seuils de tolérance | Les établissements devaient pouvoir rester dans leurs seuils de tolérance au 31 mars 2025 | Des composants rattachés à vos services importants et testés avec vous |
| Royaume-Uni | Règles de cantonnement de la FCA pour les établissements de paiement et de monnaie électronique : contrôles quotidiens, états mensuels, audits annuels | En vigueur depuis le 7 mai 2026 | Des rapports de cantonnement disponibles depuis l’accélérateur de grand livre |
Conformité UK GDPR et RGPD
Les composants sous licence tournent dans votre environnement et traitent les données de vos clients : les conditions de protection des données doivent donc être aussi claires que pour un développement sur mesure. Nous respectons le UK GDPR, avec le Data Protection Act 2018, ainsi que le RGPD de l’UE. Sur les projets clients où nous traitons des données personnelles, vous êtes le responsable du traitement et nous sommes votre sous-traitant. Voici ce que cela signifie concrètement.
| Domaine | Ce que nous faisons |
|---|---|
| Accord de traitement des données | Nous en signons un avec chaque client, couvrant tout ce qu’exige l’article 28 du UK GDPR et du RGPD. Nous n’agissons que sur vos instructions documentées, et toutes les personnes de votre projet sont tenues à la confidentialité. Notre accord type est prêt à être examiné par votre service juridique. |
| Minimisation | Les systèmes ne collectent que les données personnelles dont ils ont besoin. Par défaut, nous développons et testons avec des données synthétiques ou masquées, pas avec de vrais dossiers clients. |
| Localisation des données | Les systèmes de production tournent dans votre propre compte cloud, dans la région britannique ou européenne de votre choix. |
| Composants sous licence | Les accélérateurs tournent dans votre propre compte cloud. La licence ne nous donne pas accès aux données de vos clients, et tout accès de support est convenu au préalable avec vous et journalisé. |
| Domaine | Ce que nous faisons |
|---|---|
| Accès et transferts | Tout accès à de vraies données personnelles est convenu au préalable avec vous, limité à des personnes nommément désignées, journalisé, puis retiré à la fin de la tâche. Si un accès implique un jour un transfert hors du Royaume-Uni ou de l’UE, il est couvert par les clauses contractuelles types de l’UE ou par l’accord britannique de transfert international de données. Les deux sont prêts à signer. |
| Sécurité | Chiffrement en transit et au repos, accès selon le moindre privilège, journalisation et revue de code à chaque modification. |
| Sous-traitants ultérieurs | Nous vous indiquons quels sous-traitants ultérieurs nous utilisons et n’en ajoutons qu’avec votre autorisation préalable. |
| Droits des personnes | Nous vous aidons à répondre lorsque des personnes demandent à consulter, corriger ou supprimer leurs données. |
| Violations | Si nous avons connaissance d’une violation de données personnelles touchant vos données, nous vous en informons dans les meilleurs délais, afin que vous puissiez respecter le délai de 72 heures pour la notifier à l’ICO ou à votre autorité de contrôle européenne. |
| Analyses d’impact et audits | Nous contribuons à vos analyses d’impact relatives à la protection des données, vous fournissons les informations nécessaires pour démontrer la conformité et acceptons les audits. |
| Fin de la mission | Nous restituons ou supprimons vos données personnelles, selon votre choix. |
Où nous en sommes sur les enregistrements et certifications. Nous préférons être précis plutôt qu’impressionnants.
| Élément | Où nous en sommes |
|---|---|
| ICO (Royaume-Uni) | Enregistrés auprès de l’Information Commissioner’s Office. |
| Flux de données de l’UE vers le Royaume-Uni | L’UE reconnaît le droit britannique de la protection des données comme adéquat. La Commission européenne a renouvelé cette décision en décembre 2025, et elle court jusqu’en décembre 2031. |
Pour les établissements de l’UE soumis à DORA. Si vous êtes une entité financière de l’UE, notre fiche d’information DORA contient tout ce qu’il vous faut pour nous inscrire dans votre registre des prestataires tiers de services TIC : nos coordonnées, les services fournis, les lieux de traitement des données et nos sous-traitants. Nous passons aussi en revue les clauses contractuelles DORA avec votre équipe.
Notre façon de travailler
Comme nous ne pouvons pas encore vous montrer des années de projets passés, nous préférons vous montrer notre méthode, par écrit, avant que vous ne vous engagiez.
Les personnes avec qui vous travaillerez. Vous traitez directement avec notre direction. Il n’y a pas de chargé de compte entre nous.
| Rôle | Ce dont la personne s’occupe sur votre projet |
|---|---|
| Chief Executive Officer | La relation, le périmètre, les conditions de licence, la sécurité et la protection des données |
| Chief Technology Officer | L’architecture des composants, l’analyse des écarts, le risque technique, la validation technique finale et, sur certains projets, la relation et le périmètre |
| Head of Engineering | La configuration, les intégrations, les tests et les mises en production |
| Head of Visual Design | Les écrans clients, la configuration de marque et la console d’administration |
Société et horaires. Fintech Den™ est un nom commercial de ROMBI PIXEL LTD, société britannique immatriculée en Angleterre et au pays de Galles (n° 15947340), dont le siège social est à Bury St. Edmunds. Nous travaillons à l’heure d’Europe centrale (CET), si bien que notre journée recoupe les horaires de bureau au Royaume-Uni et dans l’UE. Pour les clients américains, notre après-midi correspond à la matinée de la côte Est, et nous planifions les appels dans ce créneau.
Le côté pratique. Nous établissons devis et factures en euros, en dollars US ou en livres, selon ce qui convient à votre service financier, et les clients de l’UE peuvent payer par virement SEPA sur notre compte en euros. Les propositions précisent le périmètre, les jalons, les échéances de paiement et le traitement de la TVA, et les paiements sont liés à des jalons vérifiables. Notre contrat-cadre de services est prêt pour votre service juridique, et nous sommes ouverts à la discussion sur le droit applicable et les autres conditions.
Des habitudes sur lesquelles vous pouvez compter. Nous envoyons un compte rendu écrit dans le jour ouvré qui suit chaque appel. Vous recevez un court point écrit chaque semaine et une démo toutes les deux semaines. Les risques sont consignés dans un registre partagé dès que nous les repérons, et rien ne modifie le périmètre sans votre accord écrit.
À quoi ressemblent généralement les 90 premiers jours. Nous confirmerions l’adéquation avant que vous ne vous engagiez, puis configurerions et intégrerions les composants dont vous avez besoin.
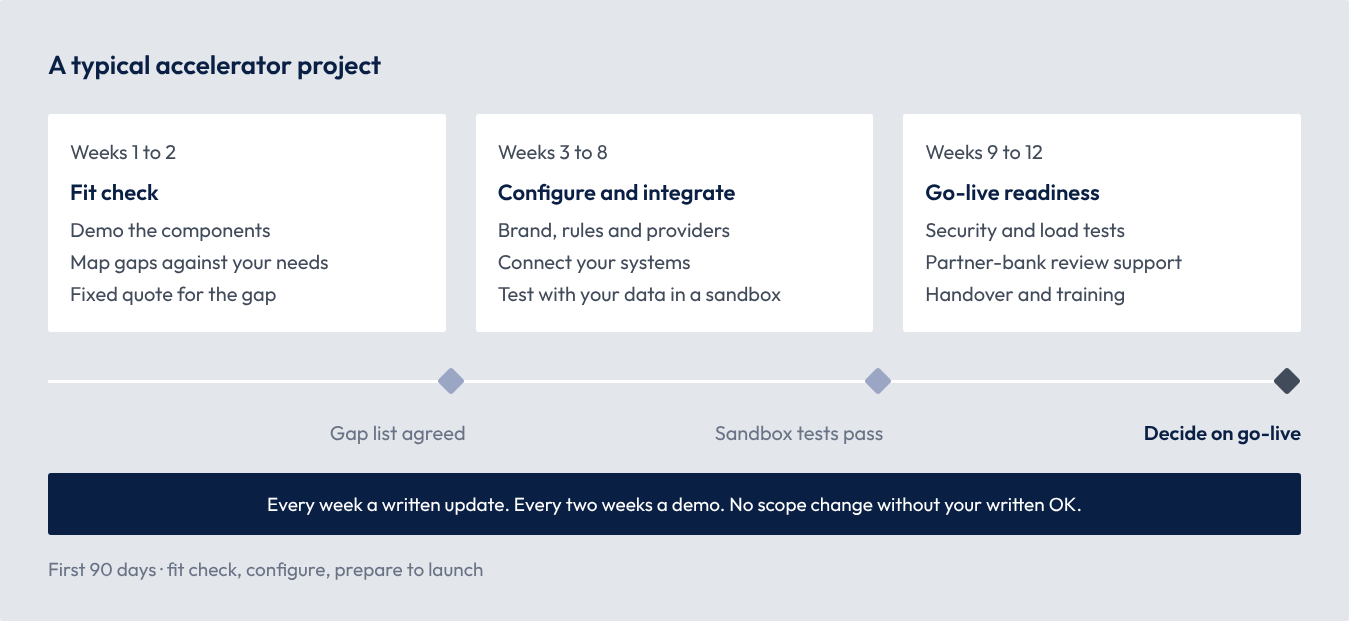
Vous pouvez vous arrêter à chaque étape et conserver tout ce que nous avons produit jusque-là. Si vous vous arrêtez avant la licence, vous conservez l’analyse des écarts et le devis.
Engager la conversation
Lors du premier appel, nous sommes surtout à l’écoute. Nous vous demanderons probablement :
- Quel produit vous voulez lancer, et pour quand.
- Quelles briques vous avez déjà construites, achetées ou prises sous licence.
- Votre voie d’agrément et vos banques partenaires, et ce qu’elles exigent des fournisseurs.
- Le niveau de contrôle dont vous avez besoin sur le code source.
- Où vos données doivent être hébergées.
S’il apparaît que nous pouvons vous aider, nous vous proposerons l’une de ces options comme première étape. Les durées sont indicatives, pas fixes, et nous les confirmons dans une proposition écrite.
| Option | Durée type | Ce que vous recevez |
|---|---|---|
| Vérification d’adéquation | Environ 2 semaines | Une démonstration des composants, une analyse des écarts par rapport à vos exigences et un devis ferme |
| Projet d’accélérateur | Environ 3 mois | Les composants nécessaires configurés, intégrés et testés dans votre environnement |
| Licence et support | Défini ensemble | Une licence avec accès au code source et voie de sortie, avec mises à jour et support en option |
Si cela ne semble pas vous convenir, nous vous le dirons et, dans la mesure du possible, nous vous orienterons vers quelqu’un de mieux placé.
Avant l’appel, nous vous envoyons volontiers notre dossier de confiance : notre accord de traitement des données et les clauses de transfert UE et Royaume-Uni, ainsi que la fiche d’information DORA si vous êtes un établissement financier de l’UE. Nous travaillons à l’obtention des certifications IASME Cyber Assurance et Cyber Essentials (dispositif soutenu par le NCSC).
Pour convenir d’un appel, écrivez à contact@fintechden.com. Nous répondons sous un jour ouvré.
Sources
- ESAs: DORA registers of information and critical ICT providers
- EBA: Guidelines on outsourcing arrangements
- FCA: operational resilience
- FCA: changes to payment safeguarding rules
- Hunton: European Commission renews UK adequacy decisions
- ICO: contracts between controllers and processors
- GDPR Article 33: notifying a personal data breach
Autres livres blancs
- Créer une banque challenger : un chemin réaliste vers le lancement: Un cœur modulaire, un seul grand livre et un calendrier honnête, du premier échange jusqu’au lancement.
- Orchestration des paiements : réunir tous vos rails de paiement: Des contrôles d’abord, un routage intelligent entre les rails, et un rapprochement qui alimente votre grand livre.
- Le moteur de risque piloté par l’IA: Un scoring explicable du risque de fraude et de crédit, que vos analystes et vos régulateurs peuvent suivre.