Synthèse
On demande aux équipes fraude et crédit de faire deux choses à la fois : intercepter davantage de pertes qui passent aujourd’hui entre les mailles, et montrer précisément aux régulateurs comment elles s’y prennent. Ce livre blanc explique comment Fintech Den™ vous aiderait sur ces deux fronts.
Nous concevons et développons des outils de risque autour de trois briques : un scoring de risque par machine learning qui fonctionne à côté des règles auxquelles votre équipe fait déjà confiance, une détection de la fraude qui croise transactions et comptes, et des stress tests Monte-Carlo pour votre portefeuille. Chaque brique peut être réalisée seule.
Nous sommes une jeune entreprise et préférons vous le dire franchement. Nous n’avons pas encore de longue liste de clients à vous montrer. Ce que nous proposons, c’est une équipe expérimentée, une méthode rigoureuse et un premier projet assez petit pour que vous puissiez juger notre travail avant de vous engager davantage. La suite de ce document présente le problème tel que nous le voyons, notre approche, les règles applicables aux États-Unis, au Royaume-Uni et dans l’UE, et la façon dont nous traitons vos données.
La protection des données est généralement la première chose que vérifient les acheteurs britanniques et européens, alors disons-le d’emblée : nous respectons le UK GDPR et le RGPD de l’UE, et nous sommes enregistrés auprès de l’Information Commissioner’s Office britannique. La section RGPD ci-dessous explique ce que cela signifie pour votre projet, du lieu d’hébergement de vos données à la manière dont nous vous informerions d’une violation.
Le problème
Une grande partie de la fraude actuelle ne ressemble pas à de la fraude au moment où elle se produit. Un client est convaincu d’envoyer de l’argent à un escroc, un compte de mule le reçoit, et chaque connexion et chaque contrôle d’authentification est validé. Les jeux de règles écrits il y a quelques années pour la fraude à la carte passent souvent à côté, et quand on les durcit pour en attraper davantage, ils se mettent à bloquer aussi les bons clients.
Dans le même temps, une part croissante du coût retombe sur l’établissement. Au Royaume-Uni, les prestataires émetteur et destinataire partagent désormais le remboursement des victimes d’escroquerie. Aux États-Unis, les règles ACH couvrent maintenant les paiements autorisés sous de faux prétextes. Les décisions de crédit subissent une pression similaire : les prêteurs doivent motiver leurs refus, tester les biais et garder une trace de l’évolution de leurs modèles dans le temps.
Rien de tout cela n’est simple pour une fintech en croissance. Il faut des data engineers, des data scientists et des spécialistes du risque qui travaillent ensemble, et ces profils sont difficiles à recruter.
Notre approche
Nous ne commençons pas par un produit à vous vendre. Nous regardons d’abord d’où viennent réellement vos pertes, quelles données vous détenez et ce que votre régulateur ou votre banque partenaire vous a demandé récemment. La conception en découle.
Dans la plupart des cas, la réalisation comporte trois parties :
| Partie | Ce qu’elle fait | Notre objectif |
|---|---|---|
| Scoring de risque | Évalue les événements en temps réel en combinant des modèles de machine learning et des règles que votre équipe maîtrise | Des décisions plus cohérentes, chacune avec une raison lisible par un humain |
| Détection de la fraude | Recherche des schémas inhabituels entre transactions et comptes, y compris les signaux d’appareil et de comportement | Moins de pertes sans bloquer davantage de bons clients |
| Stress tests de portefeuille | Exécute des scénarios Monte-Carlo sur votre portefeuille de prêts selon différentes hypothèses économiques | Des résultats de scénarios à partager avec les régulateurs et les investisseurs |
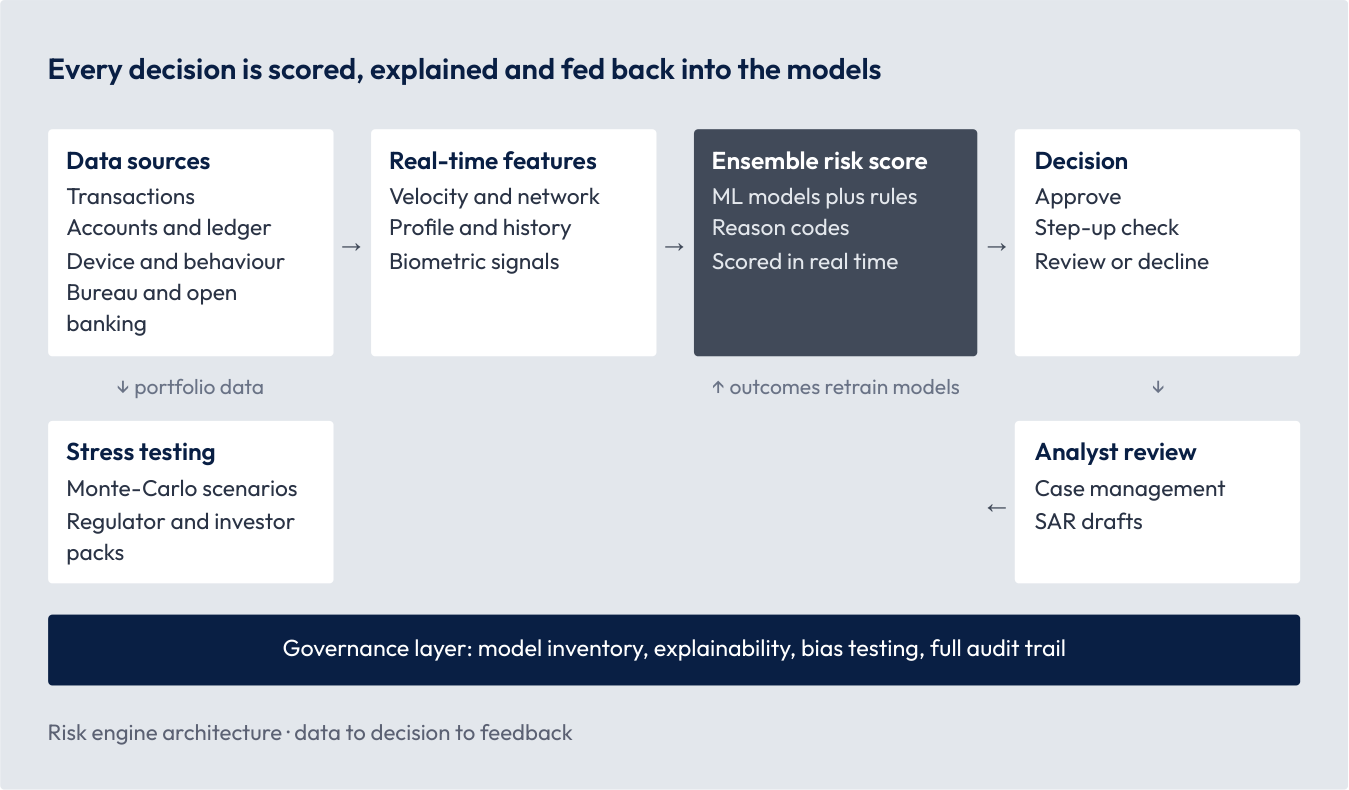
Le schéma montre la boucle que nous construirions : les données arrivent, sont notées et tranchées, les analystes examinent les cas difficiles, et leurs décisions servent à réentraîner les modèles. Une couche de gouvernance en dessous conserve la trace de chaque version de modèle et de chaque décision.
Quelques principes nous guident. Chaque score doit s’accompagner d’une raison compréhensible par un analyste ou un contrôleur. Ce sont des personnes qui tranchent les cas difficiles. Votre équipe conformité garde la main sur les règles strictes, et les modèles traitent les schémas que les règles ont tendance à manquer. Et tout fonctionne dans votre propre compte cloud, dans la région de votre choix.
Nous ne promettrons pas de baisse chiffrée de la fraude avant d’avoir vu vos données. Pendant la phase de cadrage, nous convenons de la manière de mesurer le succès, et nous en rendons compte honnêtement.
La réglementation aux États-Unis, au Royaume-Uni et dans l’UE
Les règles diffèrent selon le marché, mais elles vont dans le même sens : les établissements doivent surveiller activement, expliquer leurs décisions et bien documenter. Voici un bref résumé de ce à quoi nos interlocuteurs doivent le plus souvent penser sur chaque marché. Votre équipe conformité et vos avocats connaissent mieux votre situation, et ceci ne constitue pas un conseil juridique.
| Marché | Règle | Où en est-on (octobre 2026) | Conséquence pour le projet |
|---|---|---|---|
| États-Unis | Règles Nacha de surveillance de la fraude pour l’ACH, y compris les paiements obtenus sous de faux prétextes | Phase 1 depuis le 20 mars 2026 ; phase 2, pour tous quel que soit le volume, depuis le 22 juin 2026 | Surveillance documentée et fondée sur le risque des paiements ACH entrants et sortants |
| États-Unis | Fair lending, avis de refus (adverse action) et attentes des banques partenaires en matière de risque de modèle | En vigueur | Motifs de refus clairs, tests de biais et journal des modifications des modèles |
| Royaume-Uni | Remboursement des escroqueries APP, partagé entre prestataires émetteur et destinataire jusqu’à 85 000 £ par demande | En vigueur depuis le 7 octobre 2024 ; première évaluation publiée en juillet 2026, consultation attendue en décembre 2026 | Contrôles à la fois sur les paiements sortants et sur l’activité de mules entrante |
| Royaume-Uni | FCA Consumer Duty | En vigueur | Ne pas bloquer ni retarder injustement les bons clients |
| UE | Règlement sur l’IA : le scoring de crédit est classé IA à haut risque | Les obligations s’appliquent désormais à partir du 2 décembre 2027, après le report du Digital Omnibus | Gestion des risques, journalisation, supervision humaine et documentation dès le départ |
| UE | DSP3 et le règlement sur les services de paiement | Textes définitifs publiés en avril 2026 ; la plupart des règles devraient s’appliquer vers 2028 | Une surveillance extensible au fil de l’arrivée des nouvelles règles |
Conformité UK GDPR et RGPD
Les systèmes de fraude et de crédit traitent certaines des données personnelles les plus sensibles d’un établissement : c’est donc souvent la première question d’un acheteur britannique ou européen. Nous respectons le UK GDPR, avec le Data Protection Act 2018, ainsi que le RGPD de l’UE. Sur les projets clients où nous traitons des données personnelles, vous êtes le responsable du traitement et nous sommes votre sous-traitant. Voici ce que cela signifie concrètement.
| Domaine | Ce que nous faisons |
|---|---|
| Accord de traitement des données | Nous en signons un avec chaque client, couvrant tout ce qu’exige l’article 28 du UK GDPR et du RGPD. Nous n’agissons que sur vos instructions documentées, et toutes les personnes de votre projet sont tenues à la confidentialité. Notre accord type est prêt à être examiné par votre service juridique. |
| Minimisation | Les systèmes ne collectent que les données personnelles dont ils ont besoin. Par défaut, nous développons et testons avec des données synthétiques ou masquées, pas avec de vrais dossiers clients. |
| Localisation des données | Les systèmes de production tournent dans votre propre compte cloud, dans la région britannique ou européenne de votre choix. |
| Accès et transferts | Tout accès à de vraies données personnelles est convenu au préalable avec vous, limité à des personnes nommément désignées, journalisé, puis retiré à la fin de la tâche. Si un accès implique un jour un transfert hors du Royaume-Uni ou de l’UE, il est couvert par les clauses contractuelles types de l’UE ou par l’accord britannique de transfert international de données. Les deux sont prêts à signer. |
| Domaine | Ce que nous faisons |
|---|---|
| Sécurité | Chiffrement en transit et au repos, accès selon le moindre privilège, journalisation et revue de code à chaque modification. |
| Sous-traitants ultérieurs | Nous vous indiquons quels sous-traitants ultérieurs nous utilisons et n’en ajoutons qu’avec votre autorisation préalable. |
| Décisions automatisées | Lorsqu’une décision de fraude ou de crédit prise uniquement par des moyens automatisés affecte significativement une personne, les règles britanniques et européennes imposent des conditions et des garanties : la personne doit être informée, pouvoir contester la décision et obtenir un réexamen humain. Dans nos conceptions, chaque décision porte un motif lisible et une voie de revue par un analyste. |
| Droits des personnes | Nous vous aidons à répondre lorsque des personnes demandent à consulter, corriger ou supprimer leurs données. |
| Violations | Si nous avons connaissance d’une violation de données personnelles touchant vos données, nous vous en informons dans les meilleurs délais, afin que vous puissiez respecter le délai de 72 heures pour la notifier à l’ICO ou à votre autorité de contrôle européenne. |
| Analyses d’impact et audits | Nous contribuons à vos analyses d’impact relatives à la protection des données, souvent nécessaires pour le scoring de fraude et les décisions de crédit. Nous vous fournissons aussi les informations nécessaires pour démontrer la conformité, et nous acceptons les audits. |
| Fin de la mission | Nous restituons ou supprimons vos données personnelles, selon votre choix. |
Où nous en sommes sur les enregistrements et certifications. Nous préférons être précis plutôt qu’impressionnants.
| Élément | Où nous en sommes |
|---|---|
| ICO (Royaume-Uni) | Enregistrés auprès de l’Information Commissioner’s Office. |
| Flux de données de l’UE vers le Royaume-Uni | L’UE reconnaît le droit britannique de la protection des données comme adéquat. La Commission européenne a renouvelé cette décision en décembre 2025, et elle court jusqu’en décembre 2031. |
Pour les établissements de l’UE soumis à DORA. Si vous êtes une entité financière de l’UE, notre fiche d’information DORA contient tout ce qu’il vous faut pour nous inscrire dans votre registre des prestataires tiers de services TIC : nos coordonnées, les services fournis, les lieux de traitement des données et nos sous-traitants. Nous passons aussi en revue les clauses contractuelles DORA avec votre équipe.
Notre façon de travailler
Comme nous ne pouvons pas encore vous montrer des années de projets passés, nous préférons vous montrer notre méthode, par écrit, avant que vous ne vous engagiez.
Les personnes avec qui vous travaillerez. Vous traitez directement avec notre direction. Il n’y a pas de chargé de compte entre nous.
| Rôle | Ce dont la personne s’occupe sur votre projet |
|---|---|
| Chief Executive Officer | La relation, le périmètre, la sécurité et la protection des données, et la garantie que le travail sert vos objectifs commerciaux et réglementaires |
| Chief Technology Officer | L’architecture et l’approche de modélisation, les choix technologiques, la qualité et l’explicabilité des modèles, le risque technique, la validation technique finale et, sur certains projets, la relation et le périmètre |
| Head of Engineering | Le plan de livraison, la qualité du code, les tests et les mises en production |
| Head of Visual Design | Les écrans des analystes, les tableaux de bord et les rapports |
Société et horaires. Fintech Den™ est un nom commercial de ROMBI PIXEL LTD, société britannique immatriculée en Angleterre et au pays de Galles (n° 15947340), dont le siège social est à Bury St. Edmunds. Nous travaillons à l’heure d’Europe centrale (CET), si bien que notre journée recoupe les horaires de bureau au Royaume-Uni et dans l’UE. Pour les clients américains, notre après-midi correspond à la matinée de la côte Est, et nous planifions les appels dans ce créneau.
Le côté pratique. Nous établissons devis et factures en euros, en dollars US ou en livres, selon ce qui convient à votre service financier, et les clients de l’UE peuvent payer par virement SEPA sur notre compte en euros. Les propositions précisent le périmètre, les jalons, les échéances de paiement et le traitement de la TVA, et les paiements sont liés à des jalons vérifiables. Notre contrat-cadre de services est prêt pour votre service juridique, et nous sommes ouverts à la discussion sur le droit applicable et les autres conditions.
Des habitudes sur lesquelles vous pouvez compter. Nous envoyons un compte rendu écrit dans le jour ouvré qui suit chaque appel. Vous recevez un court point écrit chaque semaine et une démo toutes les deux semaines. Les risques sont consignés dans un registre partagé dès que nous les repérons, et rien ne modifie le périmètre sans votre accord écrit.
À quoi ressemblent généralement les 90 premiers jours. C’est un plan type pour un premier projet ; nous l’adaptons à votre situation pendant le cadrage.
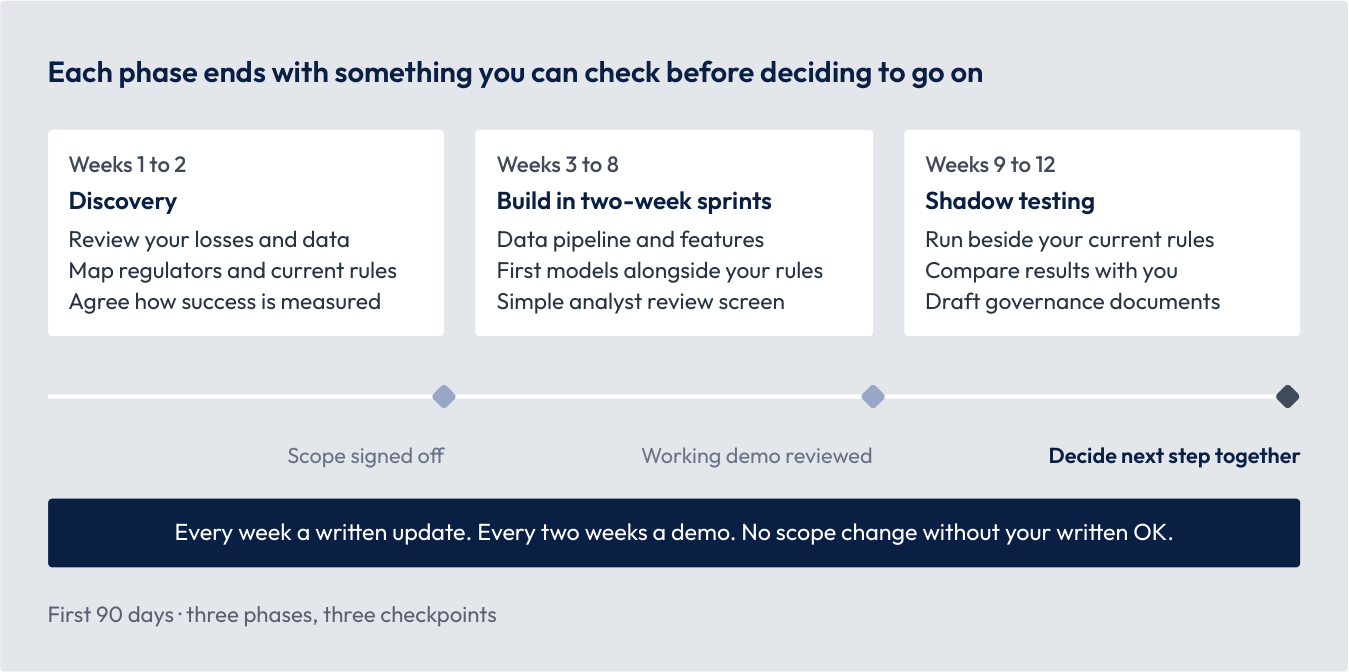
Vous pouvez vous arrêter à chaque étape, et vous conservez tout ce que nous avons produit jusque-là.
Engager la conversation
Lors du premier appel, nous sommes surtout à l’écoute. Nous vous demanderons probablement :
- D’où viennent aujourd’hui vos pertes les plus importantes : fraude à la carte, escroqueries, prise de contrôle de compte ou défauts de crédit.
- Ce que décident vos outils actuels, et à quoi vos analystes consacrent le plus de temps.
- Quels régulateurs et quelles banques partenaires vous supervisent, et ce qu’ils vous ont demandé récemment.
- De quel historique étiqueté vous disposez, par exemple fraudes confirmées, rétrofacturations ou défauts.
- Où vos données doivent être hébergées.
S’il apparaît que nous pouvons vous aider, nous vous proposerons l’une de ces options comme première étape. Les durées sont indicatives, pas fixes, et nous les confirmons dans une proposition écrite.
| Option | Durée type | Ce que vous recevez |
|---|---|---|
| Discovery Sprint | Environ 2 semaines | Une analyse de vos pertes et de vos données, une cartographie des règles applicables, une proposition de conception et un plan à périmètre fixe |
| Preuve de valeur | Environ 3 mois | Un cas d’usage construit et exécuté en mode fantôme à côté de vos règles actuelles, avec un comparatif honnête |
| Réalisation complète | Défini ensemble | Un système de production, la documentation de gouvernance et la passation, avec un support continu en option |
Si cela ne semble pas vous convenir, nous vous le dirons et, dans la mesure du possible, nous vous orienterons vers quelqu’un de mieux placé.
Avant l’appel, nous vous envoyons volontiers notre dossier de confiance : notre accord de traitement des données et les clauses de transfert UE et Royaume-Uni, ainsi que la fiche d’information DORA si vous êtes un établissement financier de l’UE. Nous travaillons à l’obtention des certifications IASME Cyber Assurance et Cyber Essentials (dispositif soutenu par le NCSC).
Pour convenir d’un appel, écrivez à contact@fintechden.com. Nous répondons sous un jour ouvré.
Sources
- Nacha: Fraud Monitoring Phase 2
- Bratby Law: APP fraud reimbursement evaluation
- Gibson Dunn: EU AI Act Omnibus agreement
- Open Banking Tracker: PSD3 and PSR readiness
- Hunton: European Commission renews UK adequacy decisions
- ICO: contracts between controllers and processors
- GDPR Article 33: notifying a personal data breach
- Herbert Smith Freehills Kramer: UK data protection reform goes live (February 2026)
Autres livres blancs
- Gouvernance de l’IA a posteriori : rendre les modèles existants explicables et auditables: Auditez les modèles de fraude et de crédit que vous utilisez déjà, et donnez à vos responsables des risques une vue en direct de leurs décisions.
- Automatiser la conformité sans perdre le contrôle: Des règles que vos responsables conformité peuvent lire, modifier et approuver, avec chaque étape journalisée.
- Accélérateurs Fintech Den : des briques réutilisables pour lancer plus vite: Des composants testés et réutilisables pour l’entrée en relation, le grand livre et les paiements, pour payer surtout le travail qui vous est propre.