Sintesi
Ai team antifrode e credito si chiede di fare due cose insieme: intercettare più perdite di quelle che oggi sfuggono e mostrare alle autorità di vigilanza esattamente come lo fanno. Questo white paper spiega come Fintech Den™ La aiuterebbe su entrambi i fronti.
Progettiamo e sviluppiamo strumenti di gestione del rischio attorno a tre elementi: scoring del rischio con machine learning che affianca le regole di cui il Suo team già si fida, rilevamento delle frodi che incrocia transazioni e conti, e stress test Monte Carlo per il Suo portafoglio. Ogni elemento può essere realizzato da solo.
Siamo un’azienda giovane e preferiamo dirlo apertamente. Non abbiamo ancora una lunga lista di clienti da mostrare. Quello che offriamo è un team senior, un processo accurato e un primo progetto abbastanza piccolo da permetterLe di valutare il nostro lavoro prima di impegnarsi su qualcosa di più grande. Il resto del documento descrive il problema come lo vediamo, il nostro approccio, le regole applicabili negli Stati Uniti, nel Regno Unito e nell’UE e come trattiamo i Suoi dati.
La protezione dei dati è di solito la prima cosa che verificano gli acquirenti britannici ed europei, quindi lo diciamo subito: rispettiamo lo UK GDPR e il GDPR dell’UE e siamo registrati presso l’Information Commissioner’s Office britannico. La sezione sul GDPR più avanti spiega cosa significa per il Suo progetto, da dove sono ospitati i dati a come La informeremmo di una violazione.
Il problema
Gran parte delle frodi di oggi non sembra una frode nel momento in cui avviene. Un cliente viene convinto a inviare denaro a un truffatore, un conto «mule» lo riceve, e ogni accesso e ogni controllo di autenticazione va a buon fine. I set di regole scritti qualche anno fa per le frodi con carta spesso non lo vedono, e quando vengono irrigiditi per intercettare di più iniziano a bloccare anche i clienti onesti.
Allo stesso tempo, una parte crescente del costo ricade sull’intermediario. Nel Regno Unito i prestatori di pagamento di invio e di ricezione ora condividono il rimborso delle vittime di truffe. Negli Stati Uniti le regole ACH coprono ora anche i pagamenti autorizzati con falsi pretesti. Le decisioni di credito sono sotto una pressione simile: i finanziatori devono motivare i rifiuti, verificare l’assenza di bias e documentare come i loro modelli cambiano nel tempo.
Niente di tutto questo è semplice per una fintech in crescita. Servono data engineer, data scientist e specialisti del rischio che lavorino insieme, e sono figure difficili da assumere.
Il nostro approccio
Non partiamo da un prodotto da venderLe. Partiamo dal capire da dove vengono davvero le Sue perdite, quali dati possiede e cosa Le hanno chiesto di recente l’autorità di vigilanza o la banca partner. Il progetto nasce da lì.
Nella maggior parte dei casi la realizzazione ha tre parti:
| Parte | Cosa fa | Il nostro obiettivo |
|---|---|---|
| Scoring del rischio | Valuta gli eventi in tempo reale combinando modelli di machine learning e regole controllate dal Suo team | Decisioni più coerenti, ognuna con una motivazione leggibile da una persona |
| Rilevamento frodi | Cerca schemi insoliti tra transazioni e conti, inclusi segnali di dispositivo e comportamentali | Meno perdite senza bloccare più clienti onesti |
| Stress test di portafoglio | Esegue scenari Monte Carlo sul Suo portafoglio crediti con diverse ipotesi economiche | Risultati di scenario da condividere con autorità di vigilanza e investitori |
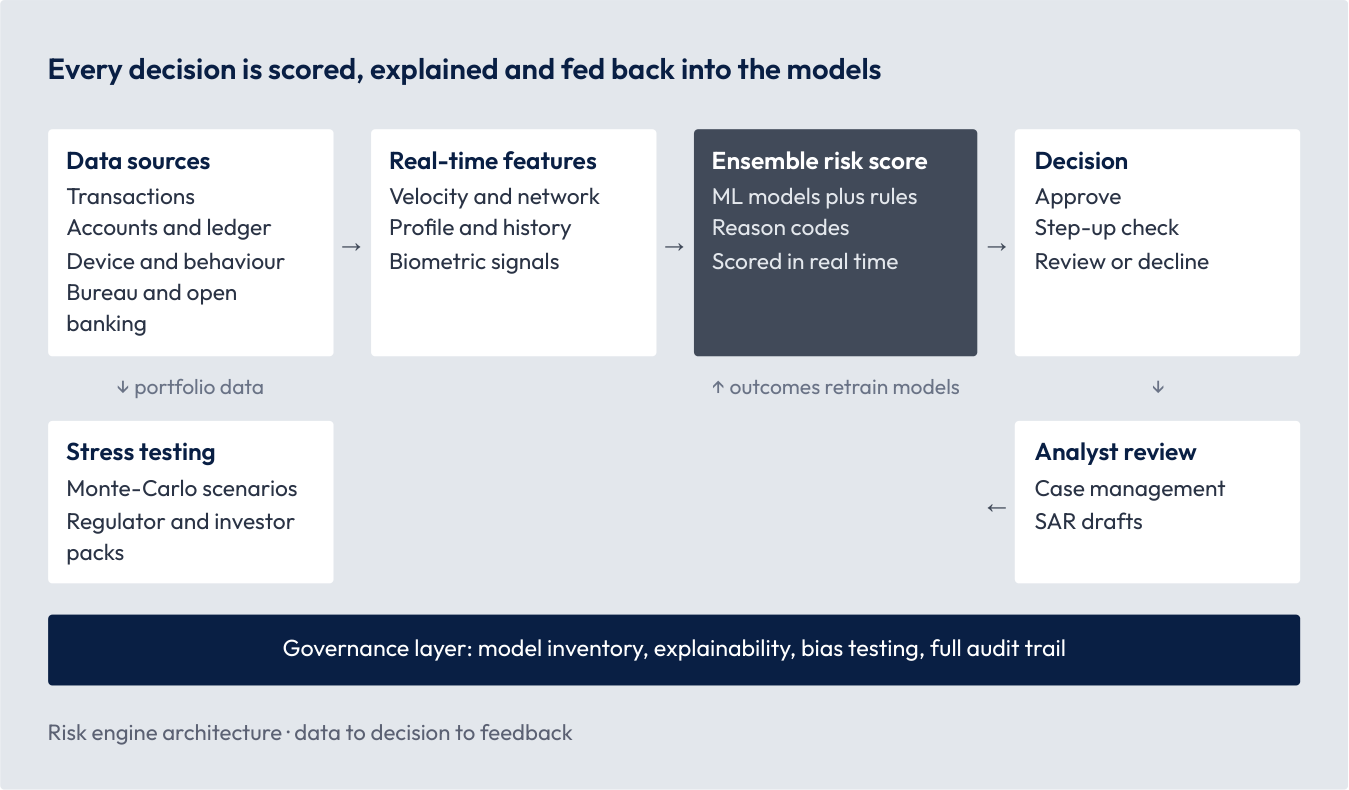
Lo schema mostra il ciclo che costruiremmo: i dati arrivano, vengono valutati e decisi, gli analisti esaminano i casi difficili e le loro decisioni tornano nell’addestramento dei modelli. Un livello di governance sottostante registra ogni versione dei modelli e ogni decisione.
Ci guidano alcuni principi. Ogni score deve avere una motivazione comprensibile per un analista o un ispettore. Nei casi difficili decidono le persone. Il Suo team compliance mantiene il controllo delle regole rigide, mentre i modelli gestiscono gli schemi che le regole tendono a perdere. E tutto gira nel Suo account cloud, nella regione che sceglie.
Non promettiamo una riduzione percentuale delle frodi prima di aver visto i Suoi dati. Durante la discovery concordiamo come misurare il successo e lo rendicontiamo con onestà.
La regolamentazione negli Stati Uniti, nel Regno Unito e nell’UE
Le regole cambiano da mercato a mercato, ma vanno nella stessa direzione: gli intermediari devono monitorare attivamente, spiegare le proprie decisioni e tenere una buona documentazione. Ecco una breve sintesi dei temi a cui i potenziali clienti di ciascun mercato devono pensare più spesso. Il Suo team compliance e i Suoi legali conoscono meglio la Sua posizione, e questo non è un parere legale.
| Mercato | Norma | Stato (ottobre 2026) | Cosa significa per il progetto |
|---|---|---|---|
| USA | Regole Nacha sul monitoraggio delle frodi per l’ACH, inclusi i pagamenti ottenuti con falsi pretesti | Fase 1 dal 20 marzo 2026; fase 2, per tutti indipendentemente dai volumi, dal 22 giugno 2026 | Monitoraggio documentato e basato sul rischio dei pagamenti ACH in entrata e in uscita |
| USA | Fair lending, comunicazioni di rifiuto (adverse action) e aspettative delle banche partner sul rischio di modello | In vigore | Motivazioni chiare per i rifiuti, test di bias e registro delle modifiche dei modelli |
| Regno Unito | Rimborso delle truffe APP, condiviso tra intermediario di invio e di ricezione fino a 85.000 £ per richiesta | In vigore dal 7 ottobre 2024; prima valutazione pubblicata a luglio 2026, consultazione attesa a dicembre 2026 | Controlli sia sui pagamenti in uscita sia sull’attività dei conti mule in entrata |
| Regno Unito | FCA Consumer Duty | In vigore | Non bloccare né ritardare ingiustamente i clienti onesti |
| UE | AI Act: lo scoring creditizio è classificato come IA ad alto rischio | Gli obblighi si applicano ora dal 2 dicembre 2027, dopo il rinvio del Digital Omnibus | Gestione del rischio, registrazione, supervisione umana e documentazione fin dall’inizio |
| UE | PSD3 e il Regolamento sui servizi di pagamento | Testi definitivi pubblicati ad aprile 2026; la maggior parte delle regole dovrebbe applicarsi intorno al 2028 | Un monitoraggio estendibile man mano che arrivano le nuove regole |
Conformità a UK GDPR e GDPR UE
I sistemi antifrode e di credito trattano alcuni dei dati personali più sensibili di un intermediario, quindi spesso è la prima domanda di un acquirente britannico o europeo. Rispettiamo lo UK GDPR, insieme al Data Protection Act 2018, e il GDPR dell’UE. Nei progetti in cui trattiamo dati personali, Lei è il titolare del trattamento e noi agiamo come Suo responsabile. Ecco cosa significa in pratica.
| Ambito | Cosa facciamo |
|---|---|
| Accordo sul trattamento dei dati | Ne firmiamo uno con ogni cliente, che copre tutto ciò che richiede l’articolo 28 dello UK GDPR e del GDPR UE. Agiamo solo su Sue istruzioni documentate, e tutte le persone del progetto sono vincolate alla riservatezza. Il nostro accordo standard è pronto per la revisione del Suo ufficio legale. |
| Minimizzazione | I sistemi raccolgono solo i dati personali di cui hanno bisogno. Per impostazione predefinita sviluppiamo e testiamo con dati sintetici o mascherati, non con dati reali dei clienti. |
| Dove risiedono i dati | I sistemi di produzione girano nel Suo account cloud, nella regione britannica o europea che sceglie. |
| Accessi e trasferimenti | Ogni accesso a dati personali reali viene concordato prima con Lei, limitato a persone nominate, registrato e revocato al termine dell’attività. Se un accesso comporta un trasferimento fuori dal Regno Unito o dall’UE, è coperto dalle clausole contrattuali tipo dell’UE o dall’accordo britannico sui trasferimenti internazionali di dati. Entrambi sono pronti da firmare. |
| Ambito | Cosa facciamo |
|---|---|
| Sicurezza | Cifratura in transito e a riposo, accessi secondo il principio del minimo privilegio, registrazione e code review a ogni modifica. |
| Sub-responsabili | Le comunichiamo quali sub-responsabili utilizziamo e ne aggiungiamo di nuovi solo con la Sua autorizzazione preventiva. |
| Decisioni automatizzate | Quando una decisione antifrode o di credito presa solo con mezzi automatizzati incide in modo significativo su una persona, le regole britanniche ed europee pongono condizioni e richiedono garanzie: la persona deve essere informata e poter contestare la decisione e ottenerne il riesame da parte di una persona. Ogni decisione nei nostri progetti ha una motivazione leggibile e un percorso di revisione da parte di un analista. |
| Diritti degli interessati | La aiutiamo a rispondere quando le persone chiedono di consultare, correggere o cancellare i propri dati. |
| Violazioni | Se veniamo a conoscenza di una violazione dei dati personali che riguarda i Suoi dati, La informiamo senza ingiustificato ritardo, così da poter rispettare il termine di 72 ore per la notifica all’ICO o alla Sua autorità di controllo UE. |
| Valutazioni d’impatto e audit | Supportiamo le Sue valutazioni d’impatto sulla protezione dei dati, spesso necessarie per lo scoring antifrode e le decisioni di credito. Le forniamo anche le informazioni necessarie a dimostrare la conformità e consentiamo gli audit. |
| Fine del lavoro | Restituiamo o cancelliamo i Suoi dati personali, a Sua scelta. |
A che punto siamo con registrazioni e certificazioni. Preferiamo essere precisi piuttosto che impressionanti.
| Voce | Stato |
|---|---|
| ICO (Regno Unito) | Registrati presso l’Information Commissioner’s Office. |
| Flussi di dati dall’UE al Regno Unito | L’UE riconosce la normativa britannica sulla protezione dei dati come adeguata. La Commissione europea ha rinnovato questa decisione a dicembre 2025, valida fino a dicembre 2031. |
Per le società UE soggette a DORA. Se è un’entità finanziaria dell’UE, la nostra scheda informativa DORA Le fornisce ciò che serve per registrarci nel Suo registro dei fornitori terzi di servizi TIC: i nostri dati societari, i servizi forniti, i luoghi di trattamento dei dati e i subappaltatori. Esamineremo anche con il Suo team le clausole contrattuali DORA.
Come lavoriamo
Poiché non possiamo ancora mostrarLe anni di progetti passati, preferiamo mostrarLe il nostro processo, per iscritto, prima che si impegni.
Le persone con cui lavorerà. Tratta direttamente con il nostro management. Non c’è un account manager in mezzo.
| Ruolo | Di cosa si occupa nel Suo progetto |
|---|---|
| Chief Executive Officer | La relazione, il perimetro, la sicurezza e la protezione dei dati, e che il lavoro sia al servizio dei Suoi obiettivi di business e regolamentari |
| Chief Technology Officer | Architettura e approccio di modellazione, scelte tecnologiche, qualità e spiegabilità dei modelli, rischio tecnico, approvazione tecnica finale e, in alcuni progetti, relazione e perimetro |
| Head of Engineering | Il piano di consegna, la qualità del codice, i test e i rilasci |
| Head of Visual Design | Schermate per gli analisti, dashboard e report |
Società e orari. Fintech Den™ è un marchio commerciale di ROMBI PIXEL LTD, società britannica registrata in Inghilterra e Galles (n. 15947340) con sede legale a Bury St. Edmunds. Lavoriamo con l’ora dell’Europa centrale (CET), quindi la nostra giornata si sovrappone all’orario lavorativo nel Regno Unito e nell’UE. Per i clienti statunitensi, il nostro pomeriggio coincide con la mattina della costa orientale, e fissiamo le call in quella finestra.
Gli aspetti pratici. Emettiamo preventivi e fatture in euro, dollari USA o sterline, come preferisce il Suo ufficio finanziario, e i clienti UE possono pagare con bonifico SEPA sul nostro conto in euro. Le proposte specificano perimetro, milestone, scadenze di pagamento e trattamento IVA, e i pagamenti sono legati a milestone verificabili. Il nostro contratto quadro di servizi è pronto per il Suo ufficio legale, e siamo disponibili a discutere legge applicabile e altre condizioni.
Abitudini su cui può contare. Inviamo un riepilogo scritto entro un giorno lavorativo da ogni call. Riceve un breve aggiornamento scritto ogni settimana e una demo ogni due settimane. I rischi finiscono in un registro condiviso appena li individuiamo, e nulla cambia il perimetro senza il Suo consenso scritto.
Come sono di solito i primi 90 giorni. È un piano tipico per un primo progetto; lo adattiamo a Lei durante la discovery.
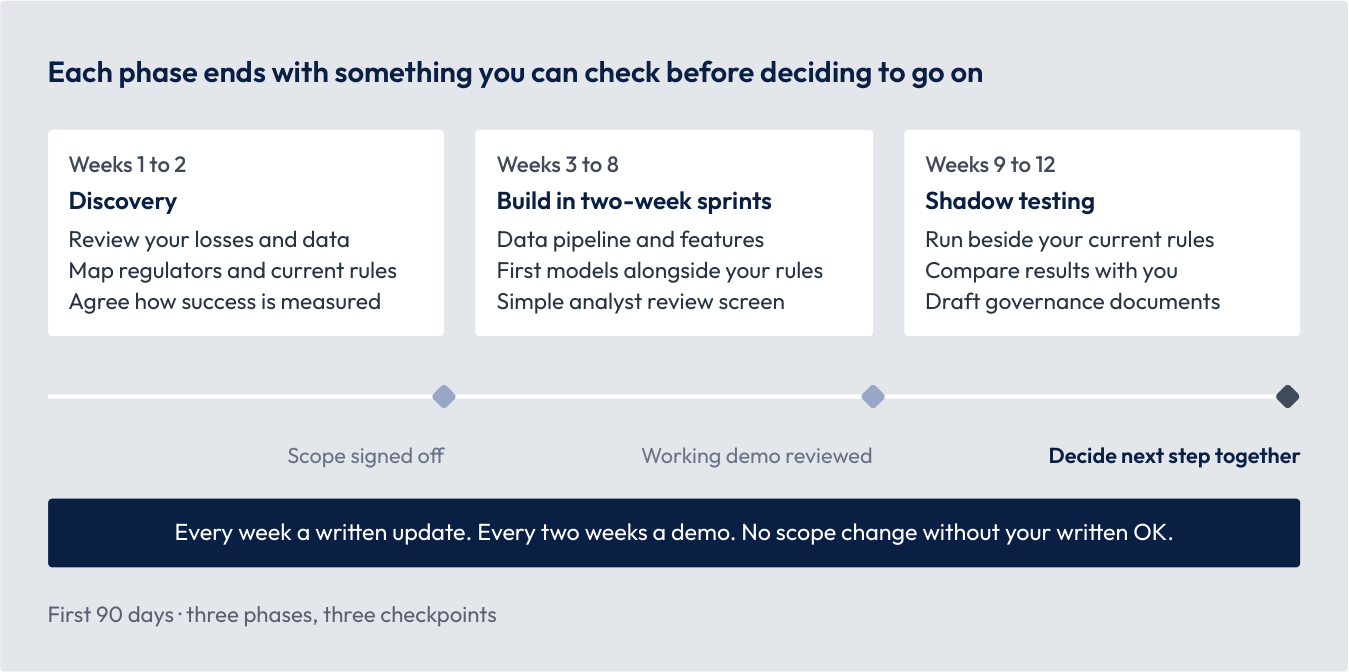
Può fermarsi a ogni checkpoint e conserva tutto ciò che abbiamo prodotto fino a quel momento.
Avviare una conversazione
Nella prima call soprattutto ascoltiamo. Probabilmente Le chiederemo:
- Da dove vengono oggi le Sue perdite maggiori: frodi con carta, truffe, furto di account o insolvenze.
- Cosa decidono i Suoi strumenti attuali e dove i Suoi analisti passano più tempo.
- Quali autorità di vigilanza e banche partner La supervisionano e cosa hanno chiesto di recente.
- Quale storico etichettato possiede, ad esempio frodi confermate, chargeback o insolvenze.
- Dove devono essere ospitati i Suoi dati.
Se sembra che possiamo aiutarLa, Le proporremo una di queste opzioni come primo passo. Le tempistiche sono indicative, non fisse, e le confermiamo in una proposta scritta.
| Opzione | Durata tipica | Cosa riceve |
|---|---|---|
| Discovery Sprint | Circa 2 settimane | Un’analisi di perdite e dati, una mappa delle regole applicabili, un progetto proposto e un piano a perimetro fisso |
| Proof of value | Circa 3 mesi | Un caso d’uso realizzato ed eseguito in modalità ombra accanto alle regole attuali, con un confronto onesto |
| Realizzazione completa | Concordata insieme | Un sistema in produzione, documentazione di governance e passaggio di consegne, con supporto continuativo opzionale |
Se non sembra la soluzione giusta, glielo diremo e, quando possibile, La indirizzeremo a qualcuno più adatto.
Prima della call Le inviamo volentieri il nostro trust pack: accordo sul trattamento dei dati e clausole di trasferimento UE e Regno Unito, più la scheda informativa DORA se è un intermediario finanziario dell’UE. Stiamo lavorando per ottenere le certificazioni IASME Cyber Assurance e Cyber Essentials (lo schema sostenuto dall’NCSC).
Per fissare una call, scriva a contact@fintechden.com. Rispondiamo entro un giorno lavorativo.
Fonti
- Nacha: Fraud Monitoring Phase 2
- Bratby Law: APP fraud reimbursement evaluation
- Gibson Dunn: EU AI Act Omnibus agreement
- Open Banking Tracker: PSD3 and PSR readiness
- Hunton: European Commission renews UK adequacy decisions
- ICO: contracts between controllers and processors
- GDPR Article 33: notifying a personal data breach
- Herbert Smith Freehills Kramer: UK data protection reform goes live (February 2026)
Altri white paper
- Governance dell’IA a posteriori: rendere spiegabili e verificabili i modelli esistenti: Sottoponga ad audit i modelli antifrode e di credito che già usa, e dia ai responsabili del rischio una vista in tempo reale di come decidono.
- Automatizzare la compliance senza perdere il controllo: Regole che i Suoi responsabili compliance possono leggere, modificare e approvare, con ogni passaggio registrato.
- Acceleratori Fintech Den: componenti riutilizzabili per lanci più rapidi: Componenti testati e riutilizzabili per onboarding, libro mastro e pagamenti, così paga soprattutto il lavoro specifico per Lei.