Sintesi
In molte fintech in crescita la compliance si regge su fogli di calcolo, caselle email condivise e regole sepolte nel codice applicativo. Per un po’ funziona. Poi arriva un nuovo obbligo, o un revisore chiede come è stata presa una decisione sei mesi fa, e diventa chiaro quanto tutto dipenda dalla memoria di poche persone.
Fintech Den™ aiuta i team compliance a spostare questo lavoro in un sistema che controllano loro. Le regole vengono scritte come configurazione che i responsabili compliance possono leggere e approvare, anziché come codice modificabile solo dagli sviluppatori. Report e bozze di segnalazioni di operazioni sospette nascono da dati in tempo reale. Ogni modifica, decisione e approvazione viene registrata.
Siamo un’azienda giovane e non abbiamo ancora una lunga lista di clienti. Invece di fare grandi promesse, questo white paper descrive come affronteremmo il problema, le scadenze regolamentari attorno a cui pianificheremmo, come trattiamo i Suoi dati e un primo progetto abbastanza piccolo da permetterLe di giudicare bene il nostro lavoro.
La protezione dei dati è di solito la prima cosa che verificano gli acquirenti britannici ed europei, quindi lo diciamo subito: rispettiamo lo UK GDPR e il GDPR dell’UE e siamo registrati presso l’Information Commissioner’s Office britannico. La sezione sul GDPR più avanti spiega cosa significa per il Suo progetto, da dove sono ospitati i dati a come La informeremmo di una violazione.
Il problema
Il problema di solito nasce da dove vivono le regole. Un limite di transazione o una soglia di screening viene scritto direttamente nel codice da uno sviluppatore, spesso sotto pressione. Quando la regola va cambiata, qualcuno deve trovarla, modificarla e rilasciare nuovo software, e il team compliance non ha un modo semplice per mostrare cosa è cambiato, quando e chi l’ha approvato.
Il reporting è di solito il punto dolente successivo. Segnalazioni mensili, dati sulla tutela dei fondi e segnalazioni di operazioni sospette vengono assemblati a mano da più sistemi, con lentezza e facilità di errore. Quando un revisore, un ispettore o una banca partner chiede di ricostruire una decisione passata, possono volerci giorni.
Col tempo, le policy scritte e ciò che i sistemi fanno davvero si allontanano. E poiché ogni nuova normativa sembra richiedere un’assunzione in più, i costi di compliance crescono più in fretta del business. Inoltre, i professionisti compliance esperti sono difficili da trovare.
Il nostro approccio
Partiremmo mappando i Suoi obblighi e capendo dove si trovano oggi davvero ogni regola e ogni report. Poi sposteremmo per primo il processo più faticoso, invece di cercare di cambiare tutto insieme.
Il sistema che costruiamo ha di solito tre parti:
| Parte | Cosa fa | Il nostro obiettivo |
|---|---|---|
| Motore di regole | Regole di compliance gestite come configurazione versionata, che i responsabili possono leggere, modificare e approvare | Modifiche alle regole che non attendono un rilascio software |
| Reporting | Audit trail, bozze di SOS ed export pronti per le autorità, generati da dati in tempo reale | Meno assemblaggio manuale e meno errori a fine mese |
| Gestione delle policy | Un unico luogo per le policy, con accessi basati sui ruoli, così ciascuno può fare solo ciò che il proprio ruolo consente | Policy e comportamento dei sistemi allineati, con prove a sostegno |
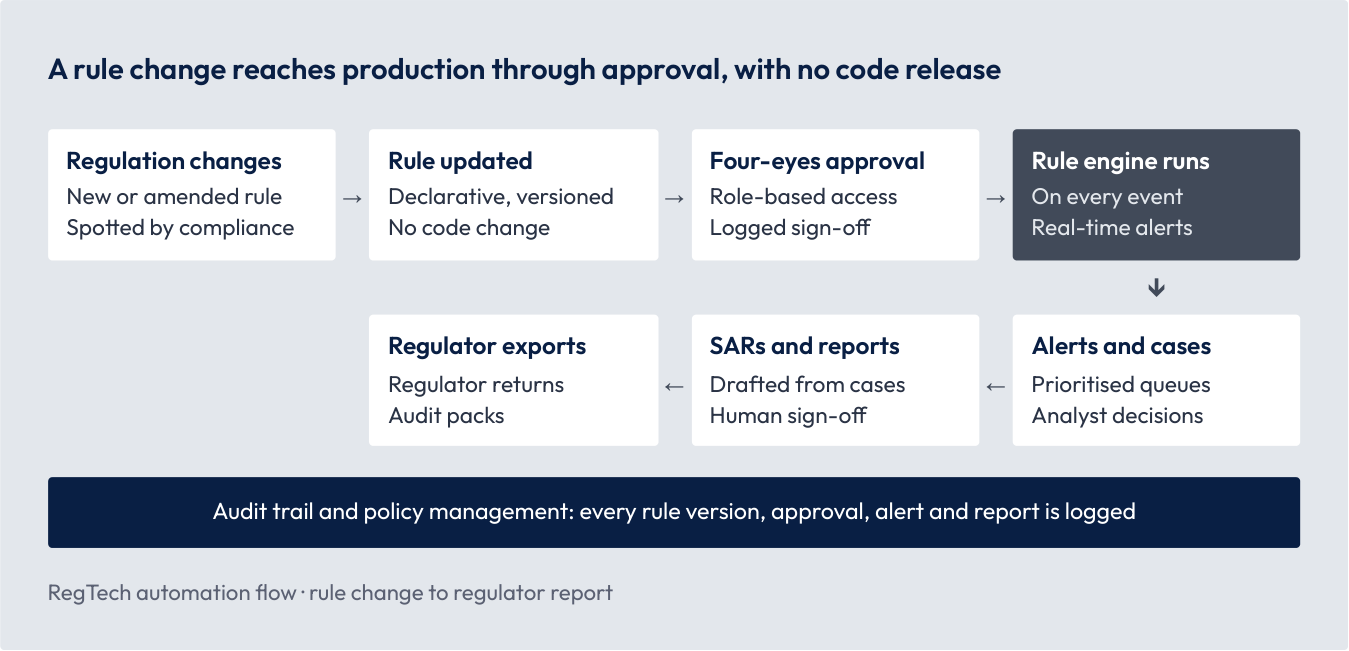
Lo schema segue una singola modifica di regola. La compliance aggiorna la regola, una seconda persona la approva e il motore la applica a ogni evento. Gli alert vanno agli analisti e i report vengono redatti dai loro casi. Ogni passaggio è registrato.
Il sistema prepara e segnala; i Suoi responsabili decidono e firmano. Ci colleghiamo ai Suoi sistemi core, di pagamento e di onboarding tramite API, quindi non deve sostituirli per iniziare.
Il calendario regolamentare, dal 2025 al 2028
Se opera in più di uno di questi mercati, arrivano nuovi obblighi più o meno ogni trimestre. Queste sono le date attorno a cui pianificheremmo. Alcune sono già in vigore e altre ancora attese, quindi le consideri un punto di partenza per la discussione con il Suo team compliance, non un parere legale.
| Data | Mercato | Novità | Cosa significa in pratica |
|---|---|---|---|
| 17 gen 2025 | UE | Si applica il Regolamento sulla resilienza operativa digitale (DORA) | Registri degli incidenti, un registro dei fornitori TIC e prove di resilienza |
| 9 ott 2025 | UE | Regolamento sui pagamenti istantanei: gli intermediari dell’area euro devono inviare SEPA Instant e offrire la verifica del beneficiario | Screening in tempo reale e registri delle verifiche del beneficiario |
| Data | Mercato | Novità | Cosa significa in pratica |
|---|---|---|---|
| 20 mar 2026 | USA | Monitoraggio delle frodi Nacha, fase 1 per i partecipanti più grandi | Monitoraggio ACH documentato e basato sul rischio |
| 7 mag 2026 | Regno Unito | Regole FCA sulla tutela dei fondi: controlli giornalieri, segnalazioni mensili, audit annuale | Riconciliazione automatizzata e dati per le segnalazioni |
| 22 giu 2026 | USA | Monitoraggio delle frodi Nacha, fase 2, senza soglie di volume | Gli stessi controlli per tutti i partecipanti |
| 2 ago 2026 | UE | Si applicano gli obblighi di trasparenza dell’AI Act | Registri che dimostrano che i clienti sanno quando interagiscono con un’IA |
| Dic 2026 (atteso) | Regno Unito | Consultazione sulle modifiche al rimborso delle truffe APP | Regole pronte da aggiornare appena le modifiche saranno confermate |
| 10 lug 2027 | UE | Si applica il Regolamento antiriciclaggio dell’UE | Regole di adeguata verifica e monitoraggio riviste |
| 2 dic 2027 | UE | Obblighi ad alto rischio dell’AI Act, incluso lo scoring creditizio | Documentazione dei modelli, registrazione e prove di supervisione umana |
| Intorno al 2028 (atteso) | UE | PSD3 e il Regolamento sui servizi di pagamento | Aggiornamenti alle regole su monitoraggio delle frodi, autenticazione e open banking |
Un tema da tenere d’occhio: la regola statunitense sull’open banking ai sensi della Section 1033 è stata finalizzata nel 2024 ma è sospesa e in fase di riesame. Gestire le regole come configurazione Le permette di prepararsi senza scrivere nel codice un esito che potrebbe cambiare.
Conformità a UK GDPR e GDPR UE
Un team compliance ci chiederà giustamente standard elevati su questo punto. Rispettiamo lo UK GDPR, insieme al Data Protection Act 2018, e il GDPR dell’UE. Nei progetti in cui trattiamo dati personali, Lei è il titolare del trattamento e noi agiamo come Suo responsabile. Ecco cosa significa in pratica.
| Ambito | Cosa facciamo |
|---|---|
| Accordo sul trattamento dei dati | Ne firmiamo uno con ogni cliente, che copre tutto ciò che richiede l’articolo 28 dello UK GDPR e del GDPR UE. Agiamo solo su Sue istruzioni documentate, e tutte le persone del progetto sono vincolate alla riservatezza. Il nostro accordo standard è pronto per la revisione del Suo ufficio legale. |
| Minimizzazione | I sistemi raccolgono solo i dati personali di cui hanno bisogno. Per impostazione predefinita sviluppiamo e testiamo con dati sintetici o mascherati, non con dati reali dei clienti. |
| Conservazione | I periodi di conservazione possono essere gestiti come regole insieme alle altre regole di compliance, così i dati vengono conservati per il tempo richiesto dalla legge e non oltre. |
| Dove risiedono i dati | I sistemi di produzione girano nel Suo account cloud, nella regione britannica o europea che sceglie. |
| Ambito | Cosa facciamo |
|---|---|
| Accessi e trasferimenti | Ogni accesso a dati personali reali viene concordato prima con Lei, limitato a persone nominate, registrato e revocato al termine dell’attività. Se un accesso comporta un trasferimento fuori dal Regno Unito o dall’UE, è coperto dalle clausole contrattuali tipo dell’UE o dall’accordo britannico sui trasferimenti internazionali di dati. Entrambi sono pronti da firmare. |
| Sicurezza | Cifratura in transito e a riposo, accessi secondo il principio del minimo privilegio, registrazione e code review a ogni modifica. |
| Sub-responsabili | Le comunichiamo quali sub-responsabili utilizziamo e ne aggiungiamo di nuovi solo con la Sua autorizzazione preventiva. |
| Diritti degli interessati | La aiutiamo a rispondere quando le persone chiedono di consultare, correggere o cancellare i propri dati. |
| Violazioni | Se veniamo a conoscenza di una violazione dei dati personali che riguarda i Suoi dati, La informiamo senza ingiustificato ritardo, così da poter rispettare il termine di 72 ore per la notifica all’ICO o alla Sua autorità di controllo UE. |
| Valutazioni d’impatto e audit | Supportiamo le Sue valutazioni d’impatto sulla protezione dei dati, Le forniamo le informazioni necessarie a dimostrare la conformità e consentiamo gli audit. |
| Fine del lavoro | Restituiamo o cancelliamo i Suoi dati personali, a Sua scelta. |
A che punto siamo con registrazioni e certificazioni. Preferiamo essere precisi piuttosto che impressionanti.
| Voce | Stato |
|---|---|
| ICO (Regno Unito) | Registrati presso l’Information Commissioner’s Office. |
| Flussi di dati dall’UE al Regno Unito | L’UE riconosce la normativa britannica sulla protezione dei dati come adeguata. La Commissione europea ha rinnovato questa decisione a dicembre 2025, valida fino a dicembre 2031. |
Per le società UE soggette a DORA. Se è un’entità finanziaria dell’UE, la nostra scheda informativa DORA Le fornisce ciò che serve per registrarci nel Suo registro dei fornitori terzi di servizi TIC: i nostri dati societari, i servizi forniti, i luoghi di trattamento dei dati e i subappaltatori. Esamineremo anche con il Suo team le clausole contrattuali DORA.
Come lavoriamo
Poiché non possiamo ancora mostrarLe anni di progetti passati, preferiamo mostrarLe il nostro processo, per iscritto, prima che si impegni.
Le persone con cui lavorerà. Tratta direttamente con il nostro management. Non c’è un account manager in mezzo.
| Ruolo | Di cosa si occupa nel Suo progetto |
|---|---|
| Chief Executive Officer | La relazione, il perimetro, la sicurezza e la protezione dei dati, e la coerenza con le Sue priorità di compliance |
| Chief Technology Officer | Motore di regole e progettazione dei dati, scelte tecnologiche, approvazione tecnica e, in alcuni progetti, relazione e perimetro |
| Head of Engineering | Il piano di consegna, i collegamenti ai sistemi, i test e i rilasci |
| Head of Visual Design | L’editor delle regole, le code dei casi, le dashboard e i layout dei report che i Suoi responsabili usano ogni giorno |
Società e orari. Fintech Den™ è un marchio commerciale di ROMBI PIXEL LTD, società britannica registrata in Inghilterra e Galles (n. 15947340) con sede legale a Bury St. Edmunds. Lavoriamo con l’ora dell’Europa centrale (CET), quindi la nostra giornata si sovrappone all’orario lavorativo nel Regno Unito e nell’UE. Per i clienti statunitensi, il nostro pomeriggio coincide con la mattina della costa orientale, e fissiamo le call in quella finestra.
Gli aspetti pratici. Emettiamo preventivi e fatture in euro, dollari USA o sterline, come preferisce il Suo ufficio finanziario, e i clienti UE possono pagare con bonifico SEPA sul nostro conto in euro. Le proposte specificano perimetro, milestone, scadenze di pagamento e trattamento IVA, e i pagamenti sono legati a milestone verificabili. Il nostro contratto quadro di servizi è pronto per il Suo ufficio legale, e siamo disponibili a discutere legge applicabile e altre condizioni.
Abitudini su cui può contare. Inviamo un riepilogo scritto entro un giorno lavorativo da ogni call. Riceve un breve aggiornamento scritto ogni settimana e una demo ogni due settimane. I rischi finiscono in un registro condiviso appena li individuiamo, e nulla cambia il perimetro senza il Suo consenso scritto.
Come sono di solito i primi 90 giorni. Automatizzeremmo un processo e lo faremmo girare in parallelo al modo di lavorare attuale prima che qualcuno ci faccia affidamento.
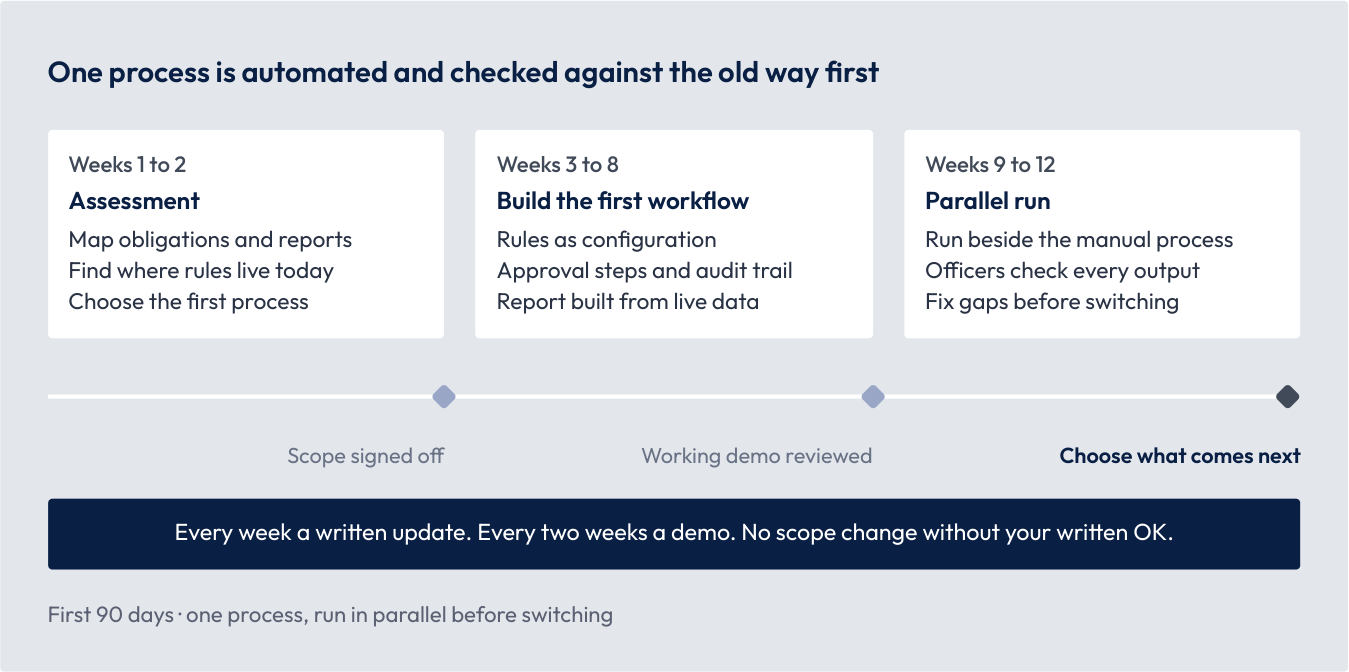
Può fermarsi a ogni checkpoint e conservare tutto ciò che abbiamo prodotto fino a quel momento.
Avviare una conversazione
Nella prima call soprattutto ascoltiamo. Probabilmente Le chiederemo:
- Quali attività di compliance occupano più tempo del Suo team.
- A quali autorità, licenze e banche partner deve rispondere, e in quali mercati.
- Cosa è emerso dal Suo ultimo audit o dall’ultima verifica di vigilanza.
- Dove vivono oggi le Sue regole: nel codice, in strumenti di fornitori o in fogli di calcolo.
- Quali sistemi contengono i dati su cui si basano i Suoi report.
Se sembra che possiamo aiutarLa, Le proporremo una di queste opzioni come primo passo. Le tempistiche sono indicative, non fisse, e le confermiamo in una proposta scritta.
| Opzione | Durata tipica | Cosa riceve |
|---|---|---|
| Valutazione della compliance | Circa 2 settimane | Una mappa dei processi, l’elenco dei Suoi obblighi, alcuni risultati rapidi e un piano a perimetro fisso |
| Primo processo automatizzato | Circa 3 mesi | Un processo, come il reporting mensile sulla tutela dei fondi o le regole di monitoraggio ACH, automatizzato ed eseguito in parallelo alla versione manuale |
| Estensione graduale | Concordata insieme | Altri processi trasferiti nel tempo, con passaggio di consegne e supporto continuativo opzionale |
Se non sembra la soluzione giusta, glielo diremo e, quando possibile, La indirizzeremo a qualcuno più adatto.
Prima della call Le inviamo volentieri il nostro trust pack: accordo sul trattamento dei dati e clausole di trasferimento UE e Regno Unito, più la scheda informativa DORA se è un intermediario finanziario dell’UE. Stiamo lavorando per ottenere le certificazioni IASME Cyber Assurance e Cyber Essentials (lo schema sostenuto dall’NCSC).
Per fissare una call, scriva a contact@fintechden.com. Rispondiamo entro un giorno lavorativo.
Fonti
- ECB: Instant Payments Regulation
- Nacha: Fraud Monitoring Phase 2
- FCA: changes to payment safeguarding rules
- Messaging Architects: what took effect on 2 August 2026
- Bratby Law: APP fraud reimbursement evaluation
- Gibson Dunn: EU AI Act Omnibus agreement
- Open Banking Tracker: PSD3 and PSR readiness
- Open Banking Tracker: Section 1033 status
- Hunton: European Commission renews UK adequacy decisions
- ICO: contracts between controllers and processors
- GDPR Article 33: notifying a personal data breach
Altri white paper
- Governance dell’IA a posteriori: rendere spiegabili e verificabili i modelli esistenti: Sottoponga ad audit i modelli antifrode e di credito che già usa, e dia ai responsabili del rischio una vista in tempo reale di come decidono.
- Il motore di rischio basato sull’IA: Scoring spiegabile del rischio di frode e di credito, comprensibile per i Suoi analisti e per le autorità di vigilanza.
- Integrazione API personalizzata: collegare in sicurezza sistemi vecchi e nuovi: Un unico livello protetto tra i Suoi prodotti, partner, banche e sistemi legacy.