Podsumowanie
W wielu rozwijających się fintechach compliance opiera się na arkuszach kalkulacyjnych, wspólnych skrzynkach mailowych i regułach ukrytych w kodzie aplikacji. Przez jakiś czas to działa. Potem pojawia się nowy obowiązek albo audytor pyta, jak sześć miesięcy temu zapadła decyzja, i okazuje się, jak wiele zależy od pamięci kilku osób.
Fintech Den™ pomaga zespołom compliance przenieść tę pracę do systemu, nad którym mają kontrolę. Reguły zapisuje się jako konfigurację, którą specjaliści ds. compliance mogą czytać i zatwierdzać, a nie jako kod, który mogą zmieniać tylko programiści. Raporty i projekty zgłoszeń podejrzanych transakcji powstają z bieżących danych. Każda zmiana, decyzja i akceptacja jest zapisywana.
Jesteśmy nową firmą i nie mamy jeszcze długiej listy klientów. Zamiast składać wielkie obietnice, w tej białej księdze opisujemy, jak podeszlibyśmy do problemu, wokół jakich terminów regulacyjnych byśmy planowali, jak postępujemy z Państwa danymi oraz pierwszy projekt na tyle mały, by mogli Państwo rzetelnie ocenić naszą pracę.
Ochrona danych to zwykle pierwsza rzecz, którą sprawdzają klienci z Wielkiej Brytanii i UE, więc mówimy to od razu: przestrzegamy UK GDPR i unijnego RODO oraz jesteśmy zarejestrowani w brytyjskim Information Commissioner’s Office. Sekcja o RODO poniżej wyjaśnia, co to oznacza dla Państwa projektu, od miejsca przechowywania danych po sposób, w jaki poinformowalibyśmy o naruszeniu.
Problem
Kłopot zaczyna się zwykle od tego, gdzie żyją reguły. Limit transakcji czy próg screeningu programista wpisuje na sztywno w kod, często pod presją terminu. Gdy regułę trzeba zmienić, ktoś musi ją znaleźć, zmienić i wydać nową wersję oprogramowania, a zespół compliance nie ma prostego sposobu, by pokazać, co, kiedy i za czyją zgodą się zmieniło.
Kolejnym bolesnym punktem jest zwykle raportowanie. Raporty miesięczne, dane o ochronie środków i zgłoszenia podejrzanych transakcji składa się ręcznie z kilku systemów, co jest powolne i podatne na błędy. Gdy audytor, inspektor lub bank partnerski prosi o odtworzenie dawnej decyzji, może to zająć kilka dni.
Z czasem spisane polityki i to, co faktycznie robią systemy, zaczynają się rozjeżdżać. A ponieważ każda nowa regulacja zdaje się wymagać kolejnego etatu, koszty compliance rosną szybciej niż biznes. Doświadczonych specjalistów ds. compliance trudno też znaleźć.
Nasze podejście
Zaczęlibyśmy od zmapowania Państwa obowiązków i sprawdzenia, gdzie dziś naprawdę znajduje się każda reguła i każdy raport. Następnie przenieślibyśmy najpierw najbardziej uciążliwy proces, zamiast próbować zmienić wszystko naraz.
System, który budujemy, ma zwykle trzy części:
| Część | Co robi | Do czego dążymy |
|---|---|---|
| Silnik reguł | Reguły compliance przechowywane jako wersjonowana konfiguracja, którą specjaliści mogą czytać, zmieniać i zatwierdzać | Zmiany reguł, które nie czekają na wydanie oprogramowania |
| Raportowanie | Ścieżki audytu, projekty zgłoszeń podejrzanych transakcji i eksporty gotowe dla nadzorcy, tworzone z bieżących danych | Mniej ręcznego składania i mniej błędów na koniec miesiąca |
| Zarządzanie politykami | Jedno miejsce na polityki, z dostępem opartym na rolach, tak by każdy mógł robić tylko to, na co pozwala jego rola | Polityki i działanie systemów, które się zgadzają, wraz z dowodami |
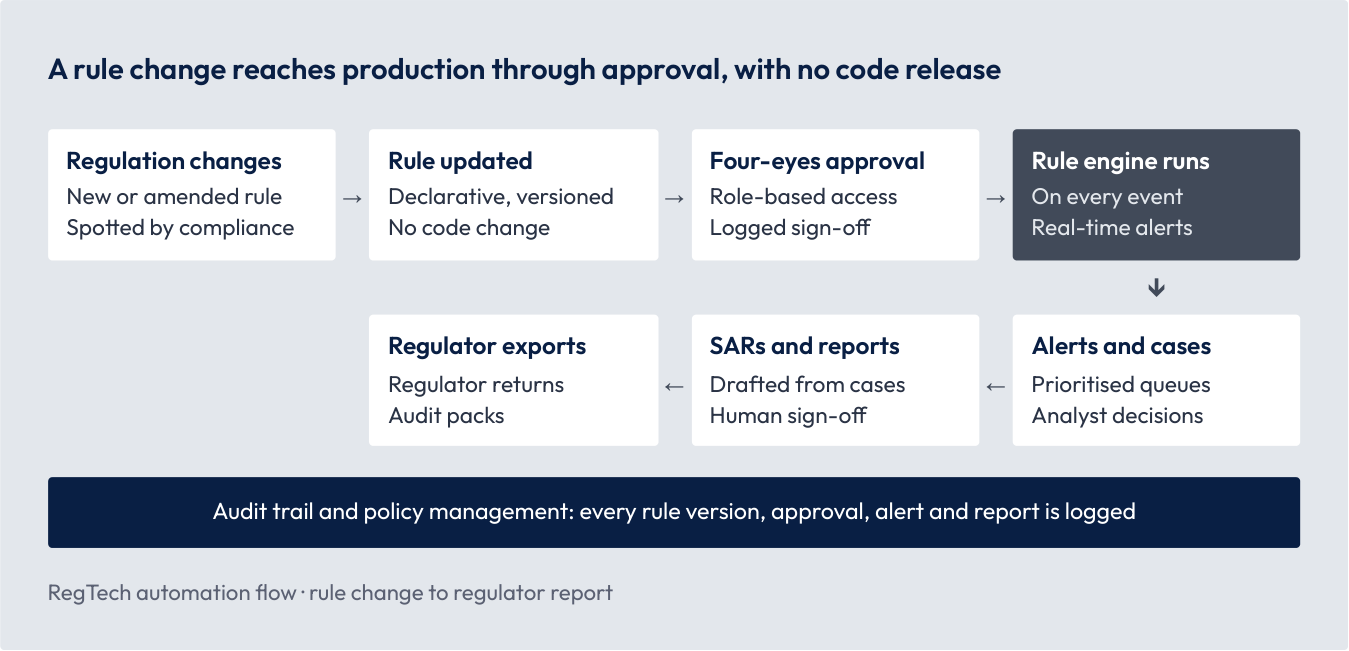
Diagram śledzi jedną zmianę reguły. Compliance aktualizuje regułę, druga osoba ją zatwierdza, a silnik stosuje ją do każdego zdarzenia. Alerty trafiają do analityków, a raporty powstają na podstawie ich spraw. Każdy krok jest rejestrowany.
System przygotowuje i sygnalizuje; Państwa specjaliści decydują i podpisują. Łączymy się z istniejącymi systemami core, płatności i onboardingu przez API, więc na start nie trzeba ich wymieniać.
Kalendarz regulacyjny 2025–2028
Jeśli działają Państwo na więcej niż jednym z tych rynków, nowe obowiązki pojawiają się mniej więcej co kwartał. Wokół tych dat planowalibyśmy prace. Część już obowiązuje, a część jest dopiero oczekiwana, więc proszę traktować to jako punkt wyjścia do rozmowy z zespołem compliance, a nie poradę prawną.
| Data | Rynek | Zmiana | Co to oznacza w praktyce |
|---|---|---|---|
| 17 sty 2025 | UE | Zaczyna obowiązywać DORA (rozporządzenie w sprawie operacyjnej odporności cyfrowej) | Rejestry incydentów, rejestr dostawców ICT i dowody odporności |
| 9 paź 2025 | UE | Rozporządzenie w sprawie płatności natychmiastowych: instytucje ze strefy euro muszą wysyłać SEPA Instant i oferować weryfikację odbiorcy | Screening w czasie rzeczywistym i rejestr weryfikacji odbiorców |
| Data | Rynek | Zmiana | Co to oznacza w praktyce |
|---|---|---|---|
| 20 mar 2026 | USA | Monitorowanie nadużyć Nacha, faza 1 dla większych uczestników | Udokumentowany, oparty na ryzyku monitoring ACH |
| 7 maj 2026 | Wielka Brytania | Zasady FCA dotyczące ochrony środków: codzienne kontrole, miesięczne raporty, roczny audyt | Zautomatyzowane uzgadnianie i dane do raportów |
| 22 cze 2026 | USA | Monitorowanie nadużyć Nacha, faza 2, bez progów wolumenowych | Te same kontrole dla każdego uczestnika |
| 2 sie 2026 | UE | Zaczynają obowiązywać wymogi przejrzystości AI Act | Zapisy pokazujące, że klienci wiedzą, kiedy mają do czynienia z AI |
| Gru 2026 (oczekiwane) | Wielka Brytania | Konsultacje w sprawie zmian w zwrocie środków przy oszustwach APP | Reguły gotowe do aktualizacji, gdy zmiany zostaną potwierdzone |
| 10 lip 2027 | UE | Zaczyna obowiązywać unijne rozporządzenie AML | Przegląd reguł należytej staranności i monitoringu |
| 2 gru 2027 | UE | Obowiązki AI Act dla systemów wysokiego ryzyka, w tym scoringu kredytowego | Dokumentacja modeli, rejestrowanie zdarzeń i dowody nadzoru człowieka |
| Około 2028 (oczekiwane) | UE | PSD3 i rozporządzenie w sprawie usług płatniczych | Zmiany zasad monitorowania nadużyć, uwierzytelniania i open bankingu |
Warto obserwować: amerykańska reguła open bankingu z Section 1033 została przyjęta w 2024 roku, ale jest wstrzymana i ponownie rozważana. Dzięki regułom w postaci konfiguracji można się do niej przygotować bez wpisywania na sztywno wyniku, który może się zmienić.
Zgodność z UK GDPR i RODO
Zespół compliance słusznie postawi nam tu wysoko poprzeczkę. Przestrzegamy UK GDPR wraz z Data Protection Act 2018 oraz unijnego RODO. W projektach, w których przetwarzamy dane osobowe, to Państwo są administratorem, a my działamy jako podmiot przetwarzający. Oto, co to oznacza w praktyce.
| Obszar | Co robimy |
|---|---|
| Umowa powierzenia przetwarzania danych | Zawieramy ją z każdym klientem; obejmuje wszystko, czego wymaga art. 28 UK GDPR i RODO. Działamy wyłącznie na Państwa udokumentowane polecenie, a wszystkie osoby w projekcie są zobowiązane do zachowania poufności. Nasza standardowa umowa jest gotowa do przeglądu przez Państwa dział prawny. |
| Minimalizacja danych | Systemy zbierają tylko te dane osobowe, których potrzebują. Domyślnie budujemy i testujemy na danych syntetycznych lub zamaskowanych, a nie na prawdziwych danych klientów. |
| Retencja | Okresy przechowywania można prowadzić jako reguły obok innych reguł compliance, tak by dane były przechowywane tak długo, jak wymaga prawo, i nie dłużej. |
| Gdzie są dane | Systemy produkcyjne działają na Państwa własnym koncie w chmurze, w wybranym regionie brytyjskim lub unijnym. |
| Obszar | Co robimy |
|---|---|
| Dostęp i transfery | Każdy dostęp do prawdziwych danych osobowych jest wcześniej z Państwem uzgadniany, ograniczony do wskazanych z imienia i nazwiska osób, rejestrowany i odbierany po zakończeniu zadania. Jeśli dostęp kiedykolwiek wiąże się z transferem poza Wielką Brytanię lub UE, obejmują go standardowe klauzule umowne UE lub brytyjska umowa o międzynarodowym przekazywaniu danych. Obie są gotowe do podpisania. |
| Bezpieczeństwo | Szyfrowanie w tranzycie i w spoczynku, dostęp według zasady najmniejszych uprawnień, rejestrowanie zdarzeń i przegląd kodu przy każdej zmianie. |
| Podprzetwarzający | Informujemy Państwa, z jakich podmiotów podprzetwarzających korzystamy, a nowe dodajemy tylko za Państwa uprzednią zgodą. |
| Prawa osób | Pomagamy Państwu odpowiadać, gdy ktoś prosi o wgląd, sprostowanie lub usunięcie swoich danych. |
| Naruszenia | Jeśli dowiemy się o naruszeniu ochrony danych osobowych dotyczącym Państwa danych, poinformujemy o nim bez zbędnej zwłoki, tak aby mogli Państwo dotrzymać 72-godzinnego terminu na zgłoszenie do ICO lub unijnego organu nadzorczego. |
| Oceny skutków i audyty | Wspieramy Państwa oceny skutków dla ochrony danych, przekazujemy informacje potrzebne do wykazania zgodności i umożliwiamy audyty. |
| Zakończenie współpracy | Zwracamy lub usuwamy Państwa dane osobowe, zgodnie z Państwa wyborem. |
Nasz stan rejestracji i certyfikacji. Wolimy być precyzyjni niż efektowni.
| Pozycja | Stan |
|---|---|
| ICO (Wielka Brytania) | Rejestracja w Information Commissioner’s Office. |
| Przepływ danych z UE do Wielkiej Brytanii | UE uznaje brytyjskie prawo ochrony danych za odpowiednie. Komisja Europejska przedłużyła tę decyzję w grudniu 2025 i obowiązuje ona do grudnia 2031. |
Dla firm z UE podlegających DORA. Jeśli są Państwo podmiotem finansowym z UE, nasza karta informacyjna DORA zawiera wszystko, czego potrzeba, by wpisać nas do rejestru zewnętrznych dostawców usług ICT: dane spółki, świadczone usługi, miejsca przetwarzania danych i podwykonawców. Wspólnie z Państwa zespołem omówimy też postanowienia umowne DORA.
Jak pracujemy
Ponieważ nie możemy jeszcze pokazać lat zrealizowanych projektów, wolimy pokazać nasz proces, na piśmie, zanim podejmą Państwo decyzję.
Osoby, z którymi będą Państwo pracować. Kontaktują się Państwo bezpośrednio z naszym kierownictwem. Nie ma pośredniczącego opiekuna klienta.
| Rola | Za co odpowiada w Państwa projekcie |
|---|---|
| Chief Executive Officer | Relacja, zakres, bezpieczeństwo i ochrona danych oraz zgodność z Państwa priorytetami compliance |
| Chief Technology Officer | Silnik reguł i projekt danych, wybór technologii, akceptacja techniczna, a w niektórych projektach także relacja i zakres |
| Head of Engineering | Plan realizacji, połączenia z systemami, testy i wydania |
| Head of Visual Design | Edytor reguł, kolejki spraw, dashboardy i układy raportów, z których Państwa specjaliści korzystają na co dzień |
Spółka i godziny pracy. Fintech Den™ to nazwa handlowa ROMBI PIXEL LTD, brytyjskiej spółki zarejestrowanej w Anglii i Walii (nr 15947340) z siedzibą w Bury St. Edmunds. Pracujemy według czasu środkowoeuropejskiego (CET), więc nasz dzień pracy pokrywa się z godzinami pracy w Wielkiej Brytanii i UE. Dla klientów z USA nasze popołudnie pokrywa się z porankiem na Wschodnim Wybrzeżu i wtedy planujemy rozmowy.
Kwestie praktyczne. Wyceny i faktury wystawiamy w euro, dolarach amerykańskich lub funtach, zależnie od preferencji Państwa działu finansowego, a klienci z UE mogą płacić przelewem SEPA na nasz rachunek w euro. Oferty określają zakres, kamienie milowe, terminy płatności i rozliczenie VAT, a płatności są powiązane z weryfikowalnymi kamieniami milowymi. Nasza umowa ramowa jest gotowa dla Państwa działu prawnego i jesteśmy otwarci na rozmowę o prawie właściwym i innych warunkach.
Nawyki, z których można nas rozliczać. Po każdej rozmowie w ciągu dnia roboczego wysyłamy pisemne podsumowanie. Co tydzień otrzymują Państwo krótką pisemną aktualizację, a co dwa tygodnie demo. Ryzyka trafiają do wspólnego rejestru, gdy tylko je zauważymy, a zakres nie zmienia się bez Państwa pisemnej zgody.
Jak zwykle wyglądają pierwsze 90 dni. Zautomatyzowalibyśmy jeden proces i uruchomili go równolegle z obecnym sposobem pracy, zanim ktokolwiek zacznie na nim polegać.
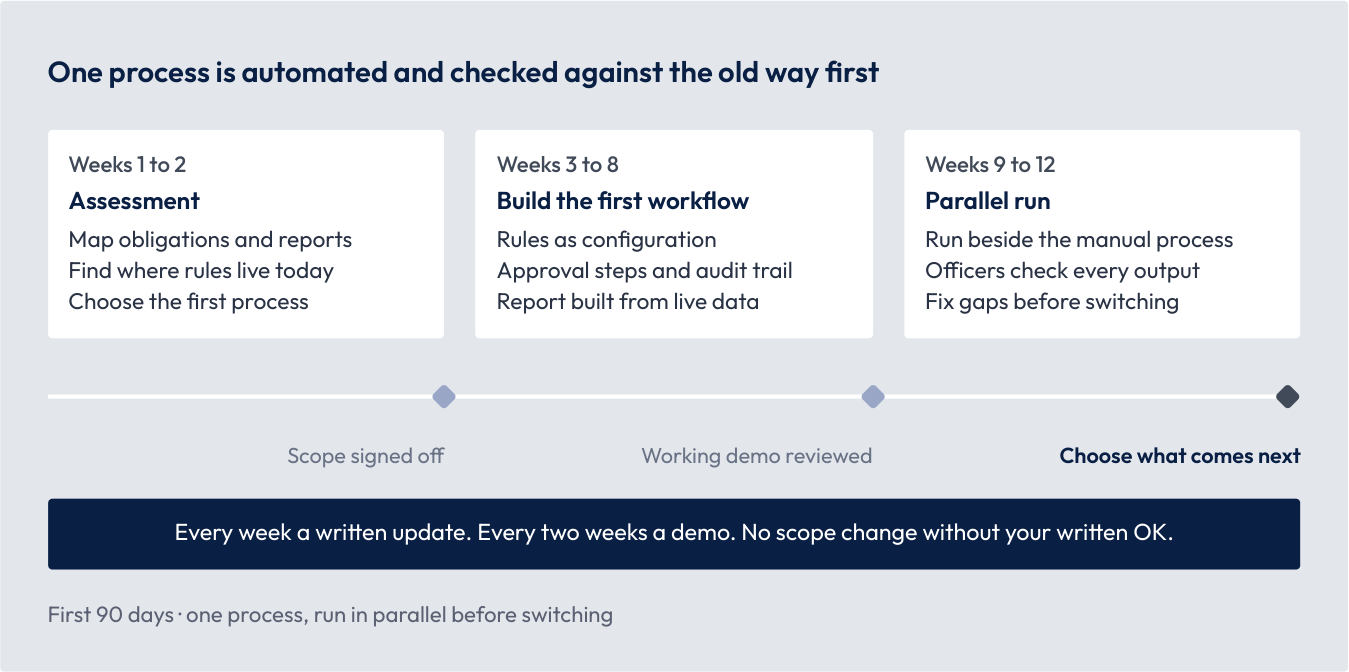
Mogą Państwo zatrzymać się na każdym punkcie kontrolnym i zachować wszystko, co do tej pory przygotowaliśmy.
Jak zacząć rozmowę
Podczas pierwszej rozmowy głównie słuchamy. Prawdopodobnie zapytamy:
- Które zadania compliance zajmują zespołowi najwięcej czasu.
- Przed którymi nadzorcami, licencjami i bankami partnerskimi Państwo odpowiadają i na jakich rynkach.
- Co wykazał ostatni audyt lub przegląd nadzorczy.
- Gdzie dziś żyją Państwa reguły: w kodzie, w narzędziach dostawców czy w arkuszach.
- Które systemy przechowują dane, na których opierają się raporty.
Jeśli okaże się, że możemy pomóc, zaproponujemy jedną z tych opcji jako pierwszy krok. Terminy są orientacyjne, a nie sztywne, i potwierdzamy je w pisemnej ofercie.
| Opcja | Typowy czas | Co Państwo otrzymują |
|---|---|---|
| Ocena compliance | Około 2 tygodni | Mapę procesów, listę obowiązków, kilka szybkich usprawnień i plan o stałym zakresie |
| Pierwszy zautomatyzowany proces | Około 3 miesięcy | Jeden proces, np. miesięczne raportowanie ochrony środków lub reguły monitoringu ACH, zautomatyzowany i prowadzony równolegle z wersją ręczną |
| Szersze wdrożenie | Ustalane wspólnie | Kolejne procesy przenoszone z czasem, z przekazaniem i opcjonalnym stałym wsparciem |
Jeśli nie będziemy dobrym wyborem, powiemy to wprost i w miarę możliwości wskażemy kogoś lepiej przygotowanego.
Przed rozmową chętnie prześlemy nasz pakiet zaufania: umowę powierzenia przetwarzania danych i klauzule transferowe UE i Wielkiej Brytanii, a także kartę informacyjną DORA, jeśli są Państwo instytucją finansową z UE. Pracujemy nad uzyskaniem certyfikatów IASME Cyber Assurance i Cyber Essentials (programu wspieranego przez NCSC).
Aby umówić rozmowę, prosimy o e-mail na contact@fintechden.com. Odpowiadamy w ciągu dnia roboczego.
Źródła
- ECB: Instant Payments Regulation
- Nacha: Fraud Monitoring Phase 2
- FCA: changes to payment safeguarding rules
- Messaging Architects: what took effect on 2 August 2026
- Bratby Law: APP fraud reimbursement evaluation
- Gibson Dunn: EU AI Act Omnibus agreement
- Open Banking Tracker: PSD3 and PSR readiness
- Open Banking Tracker: Section 1033 status
- Hunton: European Commission renews UK adequacy decisions
- ICO: contracts between controllers and processors
- GDPR Article 33: notifying a personal data breach
Więcej białych ksiąg
- Nadzór nad AI po fakcie: wyjaśnialne i audytowalne istniejące modele: Przeprowadź audyt modeli nadużyć i ryzyka kredytowego, których już używasz, i daj osobom odpowiedzialnym za ryzyko podgląd na żywo ich decyzji.
- Silnik ryzyka oparty na AI: Wyjaśnialny scoring ryzyka nadużyć i ryzyka kredytowego, zrozumiały dla Państwa analityków i nadzorców.
- Integracja API na zamówienie: bezpieczne łączenie starych i nowych systemów: Jedna zabezpieczona warstwa między Państwa produktami, partnerami, bankami i systemami legacy.