Resumen
En muchas fintech en crecimiento, el cumplimiento funciona con hojas de cálculo, buzones compartidos y reglas enterradas en el código de la aplicación. Durante un tiempo sirve. Luego llega una nueva obligación, o un auditor pregunta cómo se tomó una decisión hace seis meses, y queda claro cuánto depende de que unas pocas personas recuerden las cosas.
Fintech Den™ ayuda a los equipos de cumplimiento a llevar ese trabajo a un sistema que ellos controlan. Las reglas se escriben como configuración que los responsables de cumplimiento pueden leer y aprobar, en lugar de código que solo los ingenieros pueden cambiar. Los informes y los borradores de comunicaciones de operaciones sospechosas se generan con datos en tiempo real. Cada cambio, decisión y aprobación queda registrado.
Somos una empresa nueva y aún no tenemos una larga lista de clientes. Así que, en lugar de hacer grandes promesas, este libro blanco explica cómo abordaríamos el problema, las fechas regulatorias en torno a las que planificaríamos, cómo tratamos sus datos y un primer proyecto lo bastante pequeño para que pueda juzgar bien nuestro trabajo.
La protección de datos suele ser lo primero que comprueban los compradores del Reino Unido y la UE, así que lo decimos de entrada: cumplimos el UK GDPR y el RGPD de la UE, y estamos registrados en la Information Commissioner’s Office del Reino Unido. La sección sobre el RGPD más abajo explica qué significa para su proyecto, desde dónde se alojan sus datos hasta cómo le avisaríamos de una brecha.
El problema
El problema suele empezar por dónde viven las reglas. Un límite de transacción o un umbral de filtrado lo programa un ingeniero directamente en el código, a menudo con prisas. Cuando hay que cambiar la regla, alguien tiene que encontrarla, cambiarla y publicar una nueva versión del software, y el equipo de cumplimiento no tiene una forma sencilla de mostrar qué cambió, cuándo ni quién lo aprobó.
El reporting suele ser el siguiente punto de dolor. Los informes mensuales, las cifras de salvaguarda y las comunicaciones de operaciones sospechosas se montan a mano a partir de varios sistemas, lo que es lento y propenso a errores. Cuando un auditor, un inspector o un banco socio pide reconstruir una decisión pasada, puede llevar días.
Con el tiempo, las políticas escritas y lo que hacen realmente los sistemas se separan. Y como cada nueva norma parece exigir otra contratación, los costes de cumplimiento crecen más deprisa que el negocio. Además, cuesta encontrar profesionales de cumplimiento con experiencia.
Cómo lo abordaríamos
Empezaríamos por mapear sus obligaciones y averiguar dónde vive hoy realmente cada regla y cada informe. Después migraríamos primero el proceso más doloroso, en lugar de intentar cambiarlo todo a la vez.
El sistema que construimos suele tener tres partes:
| Parte | Qué hace | Nuestro objetivo |
|---|---|---|
| Motor de reglas | Reglas de cumplimiento guardadas como configuración versionada que los responsables pueden leer, cambiar y aprobar | Cambios de reglas que no esperan a una nueva versión del software |
| Reporting | Pistas de auditoría, borradores de comunicaciones de sospecha y exportaciones listas para el regulador, generados con datos en tiempo real | Menos trabajo manual y menos errores a fin de mes |
| Gestión de políticas | Un solo lugar para las políticas, con acceso por roles para que cada persona solo pueda hacer lo que su rol le permite | Políticas y comportamiento de los sistemas que coinciden, con pruebas que lo demuestran |
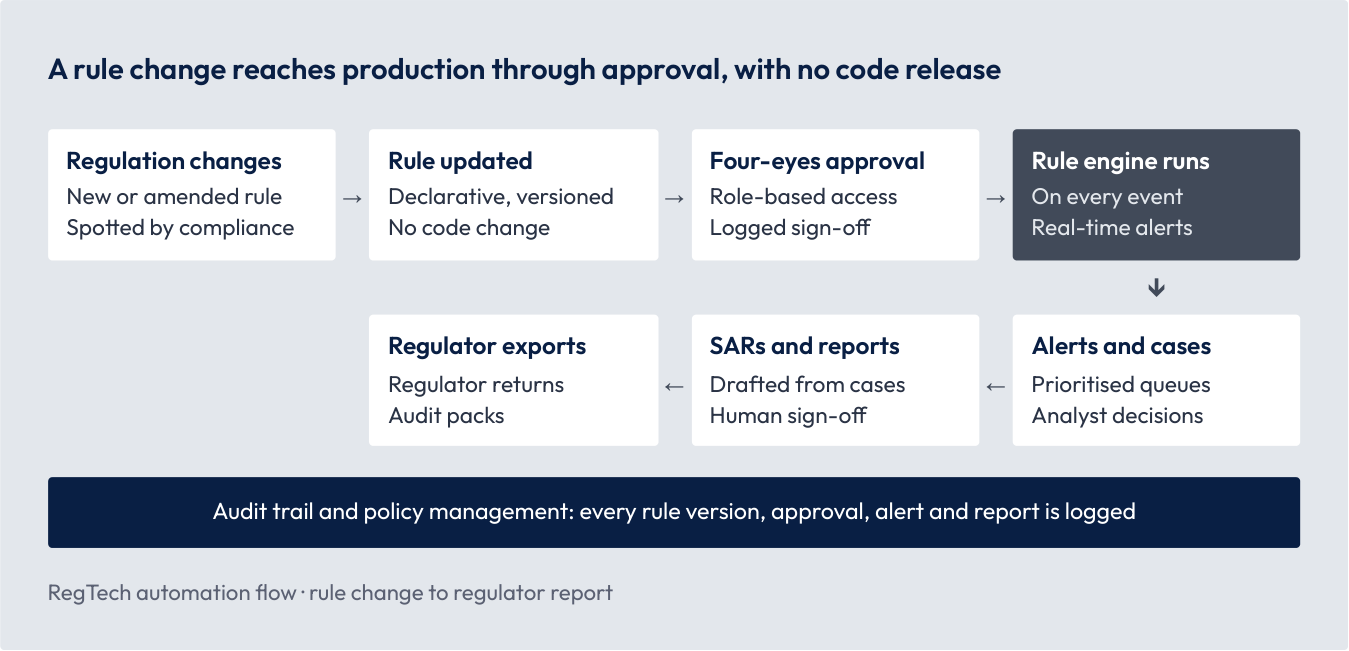
El diagrama sigue un único cambio de regla. Cumplimiento actualiza la regla, una segunda persona la aprueba y el motor la aplica a cada evento. Las alertas van a los analistas y los informes se redactan a partir de sus casos. Cada paso queda registrado.
El sistema prepara y señala; sus responsables deciden y firman. Nos conectamos a sus sistemas actuales de core, pagos y alta de clientes mediante API, así que no necesita sustituirlos para empezar.
El calendario regulatorio, de 2025 a 2028
Si opera en más de uno de estos mercados, llegan nuevas obligaciones aproximadamente cada trimestre. Estas son las fechas en torno a las que planificaríamos. Algunas ya están en vigor y otras aún se esperan, así que tómelo como punto de partida para hablar con su equipo de cumplimiento, no como asesoramiento jurídico.
| Fecha | Mercado | Cambio | Qué implica en la práctica |
|---|---|---|---|
| 17 ene 2025 | UE | Se aplica el Reglamento de resiliencia operativa digital (DORA) | Registros de incidentes, un registro de proveedores TIC y pruebas de resiliencia |
| 9 oct 2025 | UE | Reglamento de pagos inmediatos: las entidades de la zona euro deben enviar SEPA Instant y ofrecer la verificación del beneficiario | Filtrado en tiempo real y registros de verificación del beneficiario |
| Fecha | Mercado | Cambio | Qué implica en la práctica |
|---|---|---|---|
| 20 mar 2026 | EE. UU. | Supervisión del fraude de Nacha, fase 1 para los participantes más grandes | Supervisión ACH documentada y basada en el riesgo |
| 7 may 2026 | Reino Unido | Normas de salvaguarda de la FCA: controles diarios, informes mensuales, auditoría anual | Conciliación automatizada y datos para los informes |
| 22 jun 2026 | EE. UU. | Supervisión del fraude de Nacha, fase 2, sin umbrales de volumen | Los mismos controles para todos los participantes |
| 2 ago 2026 | UE | Se aplican las obligaciones de transparencia del Reglamento de IA | Registros que demuestran que los clientes saben cuándo tratan con una IA |
| Dic 2026 (previsto) | Reino Unido | Consulta sobre cambios en el reembolso de estafas APP | Reglas listas para actualizarse en cuanto se confirmen los cambios |
| 10 jul 2027 | UE | Se aplica el Reglamento de la UE contra el blanqueo de capitales | Revisión de las reglas de diligencia debida y supervisión |
| 2 dic 2027 | UE | Obligaciones de alto riesgo del Reglamento de IA, incluido el scoring crediticio | Documentación de modelos, registro de actividad y pruebas de supervisión humana |
| Hacia 2028 (previsto) | UE | PSD3 y el Reglamento de servicios de pago | Novedades en las normas de supervisión del fraude, autenticación y open banking |
Algo a vigilar: la norma estadounidense de open banking de la Section 1033 se aprobó en 2024, pero está en suspenso y en revisión. Tener las reglas como configuración le permite prepararse sin programar un resultado que podría cambiar.
Cumplimiento del UK GDPR y del RGPD
Un equipo de cumplimiento nos exigirá con razón un listón alto en esto. Cumplimos el UK GDPR, junto con la Data Protection Act 2018, y el RGPD de la UE. En los proyectos en los que tratamos datos personales, usted es el responsable del tratamiento y nosotros actuamos como su encargado. Esto es lo que significa en la práctica.
| Ámbito | Qué hacemos |
|---|---|
| Contrato de encargo del tratamiento | Firmamos uno con cada cliente, que cubre todo lo que exige el artículo 28 del UK GDPR y del RGPD. Solo actuamos siguiendo sus instrucciones documentadas, y todas las personas de su proyecto están sujetas a confidencialidad. Nuestro contrato estándar está listo para que lo revise su equipo jurídico. |
| Minimización | Los sistemas solo recogen los datos personales que necesitan. Por defecto, desarrollamos y probamos con datos sintéticos o enmascarados, no con registros reales de clientes. |
| Conservación | Los plazos de conservación pueden gestionarse como reglas junto a sus demás reglas de cumplimiento, para que los registros se guarden el tiempo que exige la ley y no más. |
| Dónde residen los datos | Los sistemas de producción funcionan en su propia cuenta en la nube, en la región del Reino Unido o de la UE que elija. |
| Ámbito | Qué hacemos |
|---|---|
| Acceso y transferencias | Cualquier acceso a datos personales reales se acuerda antes con usted, se limita a personas designadas, se registra y se retira al terminar la tarea. Si un acceso supone alguna vez una transferencia fuera del Reino Unido o de la UE, queda cubierto por las cláusulas contractuales tipo de la UE o por el acuerdo británico de transferencia internacional de datos. Ambos están listos para firmar. |
| Seguridad | Cifrado en tránsito y en reposo, acceso con privilegios mínimos, registro de actividad y revisión de código en cada cambio. |
| Subencargados | Le indicamos qué subencargados utilizamos y solo añadimos otros con su autorización previa. |
| Derechos de las personas | Le ayudamos a responder cuando alguien pide ver, corregir o suprimir sus datos. |
| Brechas | Si tenemos conocimiento de una brecha de datos personales que afecte a sus datos, se lo comunicamos sin dilación indebida, para que pueda cumplir el plazo de 72 horas de notificación a la ICO o a su autoridad de control de la UE. |
| Evaluaciones y auditorías | Apoyamos sus evaluaciones de impacto relativas a la protección de datos, le damos la información necesaria para demostrar el cumplimiento y permitimos auditorías. |
| Fin del trabajo | Devolvemos o eliminamos sus datos personales, según prefiera. |
En qué punto estamos con registros y certificaciones. Preferimos ser precisos antes que impresionar.
| Elemento | Situación |
|---|---|
| ICO (Reino Unido) | Registrados en la Information Commissioner’s Office. |
| Flujos de datos de la UE al Reino Unido | La UE reconoce la legislación británica de protección de datos como adecuada. La Comisión Europea renovó esa decisión en diciembre de 2025, y está vigente hasta diciembre de 2031. |
Para entidades de la UE sujetas a DORA. Si es una entidad financiera de la UE, nuestra ficha informativa DORA le da lo necesario para incluirnos en su registro de proveedores terceros de servicios TIC: nuestros datos de empresa, los servicios que prestamos, dónde se tratan los datos y los subcontratistas que usamos. También revisaremos con su equipo las cláusulas contractuales de DORA.
Cómo trabajamos
Como aún no podemos enseñarle años de proyectos anteriores, preferimos mostrarle nuestro proceso, por escrito, antes de que se comprometa.
Las personas con las que trabajará. Trata directamente con nuestra dirección. No hay un gestor de cuenta de por medio.
| Función | De qué se ocupa en su proyecto |
|---|---|
| Chief Executive Officer | La relación, el alcance, la seguridad y la protección de datos, y el encaje con sus prioridades de cumplimiento |
| Chief Technology Officer | El motor de reglas y el diseño de datos, las decisiones tecnológicas, la aprobación técnica y, en algunos proyectos, la relación y el alcance |
| Head of Engineering | El plan de entrega, las conexiones con los sistemas, las pruebas y los despliegues |
| Head of Visual Design | El editor de reglas, las colas de casos, los cuadros de mando y los formatos de informe que sus responsables usan a diario |
Empresa y horario. Fintech Den™ es un nombre comercial de ROMBI PIXEL LTD, sociedad británica registrada en Inglaterra y Gales (n.º 15947340) con domicilio social en Bury St. Edmunds. Trabajamos en hora de Europa central (CET), así que nuestra jornada coincide con el horario laboral del Reino Unido y la UE. Para clientes de EE. UU., nuestra tarde coincide con la mañana de la costa este, y programamos las llamadas en esa franja.
La parte práctica. Presupuestamos y facturamos en euros, dólares estadounidenses o libras, lo que mejor convenga a su departamento financiero, y los clientes de la UE pueden pagar por transferencia SEPA a nuestra cuenta en euros. Las propuestas detallan el alcance, los hitos, los pagos y el tratamiento del IVA, y los pagos están ligados a hitos que puede comprobar. Nuestro contrato marco de servicios está listo para su equipo jurídico, y estamos abiertos a hablar de la ley aplicable y otras condiciones.
Hábitos que puede exigirnos. Enviamos un resumen escrito en el día laborable siguiente a cada llamada. Recibe una breve actualización escrita cada semana y una demo cada dos semanas. Los riesgos se anotan en un registro compartido en cuanto los detectamos, y nada cambia el alcance sin su acuerdo por escrito.
Cómo suelen ser los primeros 90 días. Automatizaríamos un proceso y lo haríamos funcionar en paralelo a su forma actual de trabajar antes de que nadie dependa de él.
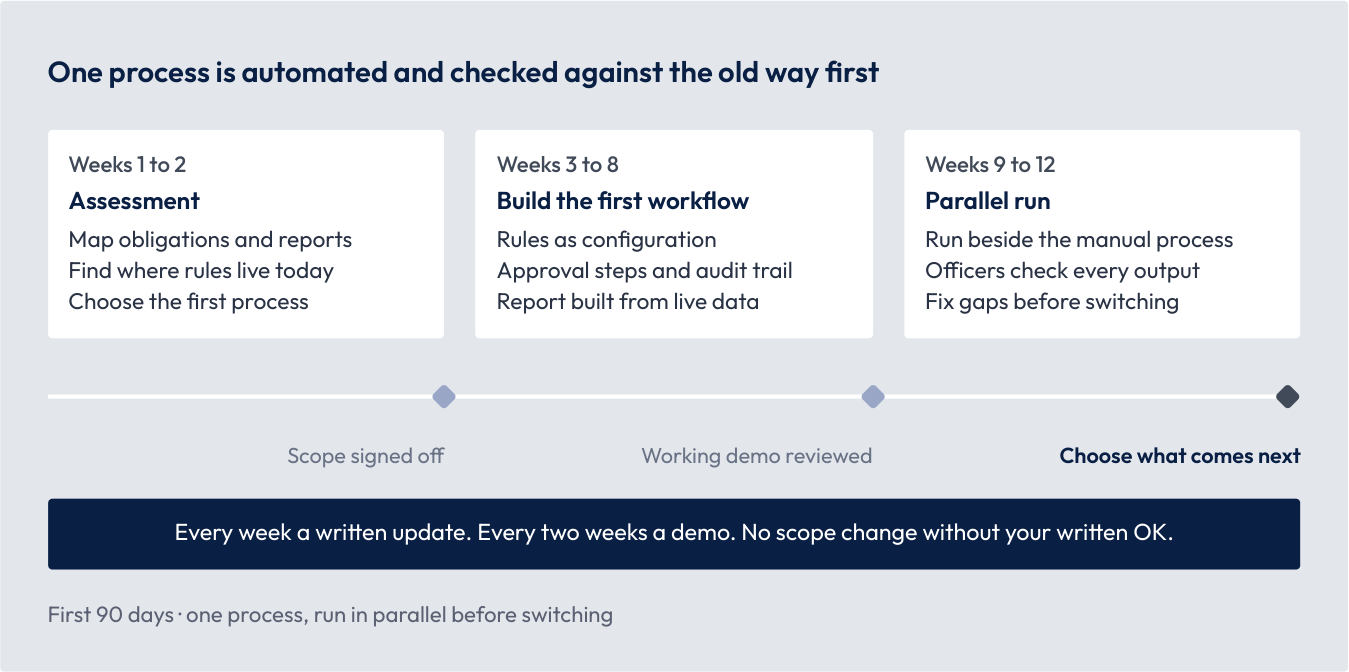
Puede detenerse en cualquier punto de control y quedarse con todo lo que hayamos producido hasta entonces.
Iniciar una conversación
En la primera llamada, sobre todo escuchamos. Probablemente le preguntaremos:
- Qué tareas de cumplimiento ocupan más tiempo a su equipo.
- Ante qué reguladores, licencias y bancos socios responde, y en qué mercados.
- Qué señaló su última auditoría o revisión regulatoria.
- Dónde viven hoy sus reglas: en el código, en herramientas de proveedores o en hojas de cálculo.
- Qué sistemas contienen los datos de los que dependen sus informes.
Si parece que podemos ayudarle, le propondremos una de estas opciones como primer paso. Los plazos son orientativos, no fijos, y los confirmamos en una propuesta escrita.
| Opción | Duración típica | Qué recibiría |
|---|---|---|
| Evaluación de cumplimiento | Unas 2 semanas | Un mapa de procesos, una lista de sus obligaciones, algunas mejoras rápidas y un plan de alcance cerrado |
| Primer proceso automatizado | Unos 3 meses | Un proceso, como el informe mensual de salvaguarda o las reglas de supervisión ACH, automatizado y ejecutado en paralelo a la versión manual |
| Despliegue más amplio | Acordado juntos | Más procesos migrados con el tiempo, con traspaso y soporte continuado opcional |
Si no parece encajar, se lo diremos y, cuando podamos, le indicaremos a alguien mejor situado.
Antes de la llamada, le enviamos con gusto nuestro paquete de confianza: el contrato de encargo del tratamiento y las cláusulas de transferencia de la UE y el Reino Unido, además de la ficha informativa DORA si es una entidad financiera de la UE. Estamos trabajando para obtener las certificaciones IASME Cyber Assurance y Cyber Essentials (el esquema respaldado por el NCSC).
Para concertar una llamada, escriba a contact@fintechden.com. Respondemos en un día laborable.
Fuentes
- ECB: Instant Payments Regulation
- Nacha: Fraud Monitoring Phase 2
- FCA: changes to payment safeguarding rules
- Messaging Architects: what took effect on 2 August 2026
- Bratby Law: APP fraud reimbursement evaluation
- Gibson Dunn: EU AI Act Omnibus agreement
- Open Banking Tracker: PSD3 and PSR readiness
- Open Banking Tracker: Section 1033 status
- Hunton: European Commission renews UK adequacy decisions
- ICO: contracts between controllers and processors
- GDPR Article 33: notifying a personal data breach
Más libros blancos
- Gobernanza de la IA a posteriori: modelos existentes explicables y auditables: Audite los modelos de fraude y crédito que ya utiliza y dé a sus responsables de riesgos una visión en directo de cómo deciden.
- El motor de riesgo impulsado por IA: Scoring explicable del riesgo de fraude y de crédito que sus analistas y reguladores pueden seguir.
- Integración de API a medida: conectar sistemas antiguos y nuevos con seguridad: Una única capa segura entre sus productos, socios, bancos y sistemas heredados.