Zusammenfassung
In vielen wachsenden Fintechs läuft Compliance über Tabellen, geteilte Postfächer und Regeln, die tief im Anwendungscode stecken. Das funktioniert eine Weile. Dann kommt eine neue Pflicht, oder ein Prüfer fragt, wie eine Entscheidung vor sechs Monaten zustande kam, und es wird klar, wie viel davon abhängt, dass sich einige wenige Leute an Dinge erinnern.
Fintech Den™ hilft Compliance-Teams, diese Arbeit in ein System zu verlagern, das sie selbst steuern. Regeln werden als Konfiguration geschrieben, die Compliance-Verantwortliche lesen und freigeben können, statt als Code, den nur Entwickler ändern können. Berichte und Entwürfe für Verdachtsmeldungen entstehen aus Live-Daten. Jede Änderung, Entscheidung und Freigabe wird aufgezeichnet.
Wir sind ein junges Unternehmen und haben noch keine lange Kundenliste. Statt großer Versprechen beschreibt dieses Whitepaper deshalb, wie wir das Problem angehen würden, an welchen regulatorischen Terminen wir planen würden, wie wir mit Ihren Daten umgehen und ein erstes Projekt, das klein genug ist, um unsere Arbeit fair zu beurteilen.
Datenschutz ist meist das Erste, was Käufer im Vereinigten Königreich und in der EU prüfen. Deshalb vorab: Wir halten die UK GDPR und die EU-DSGVO ein und sind beim britischen Information Commissioner’s Office registriert. Der DSGVO-Abschnitt unten erklärt, was das für Ihr Projekt bedeutet, vom Hosting-Standort Ihrer Daten bis dazu, wie wir Sie über eine Datenpanne informieren würden.
Das Problem
Das Problem beginnt meist damit, wo die Regeln liegen. Ein Transaktionslimit oder ein Screening-Schwellenwert wird von einem Entwickler fest einprogrammiert, oft unter Termindruck. Muss die Regel geändert werden, muss jemand sie finden, ändern und neue Software ausrollen, und das Compliance-Team kann nicht einfach zeigen, was sich wann geändert hat und wer es freigegeben hat.
Das Reporting ist meist der nächste Schmerzpunkt. Monatsmeldungen, Safeguarding-Zahlen und Verdachtsmeldungen werden von Hand aus mehreren Systemen zusammengesetzt, was langsam und fehleranfällig ist. Wenn ein Prüfer, eine Aufsicht oder eine Partnerbank eine frühere Entscheidung nachvollziehen will, kann das Tage dauern.
Mit der Zeit driften schriftliche Richtlinien und das tatsächliche Verhalten der Systeme auseinander. Und weil jede neue Regulierung scheinbar eine weitere Einstellung erfordert, wachsen die Compliance-Kosten schneller als das Geschäft. Erfahrene Compliance-Fachleute sind zudem schwer zu finden.
Unser Ansatz
Wir würden damit beginnen, Ihre Pflichten zu erfassen und herauszufinden, wo jede Regel und jeder Bericht heute tatsächlich liegt. Dann würden wir zuerst den schmerzhaftesten Prozess umstellen, statt alles auf einmal ändern zu wollen.
Das System, das wir bauen, hat meist drei Teile:
| Teil | Was er leistet | Unser Ziel |
|---|---|---|
| Regel-Engine | Compliance-Regeln als versionierte Konfiguration, die Verantwortliche lesen, ändern und freigeben können | Regeländerungen, die nicht auf ein Software-Release warten |
| Reporting | Audit-Trails, Entwürfe für Verdachtsmeldungen und aufsichtsgerechte Exporte aus Live-Daten | Weniger manuelles Zusammensetzen und weniger Fehler zum Monatsende |
| Richtlinienmanagement | Ein Ort für Richtlinien, mit rollenbasiertem Zugriff, sodass jede Person nur tun kann, was ihre Rolle erlaubt | Richtlinien und Systemverhalten, die übereinstimmen, mit Belegen dafür |
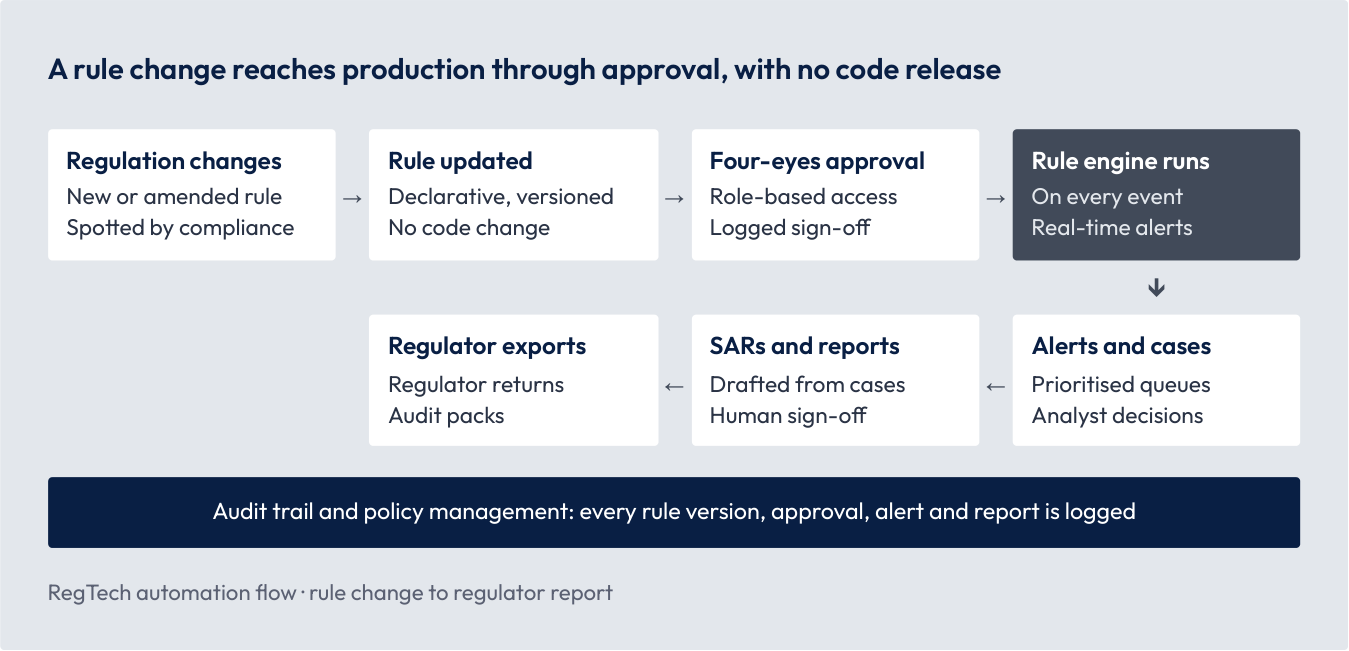
Das Diagramm folgt einer einzelnen Regeländerung. Compliance aktualisiert die Regel, eine zweite Person gibt sie frei, und die Engine wendet sie auf jedes Ereignis an. Alerts gehen an Analysten, und Berichte werden aus ihren Fällen entworfen. Jeder Schritt wird protokolliert.
Das System entwirft und markiert; Ihre Verantwortlichen entscheiden und zeichnen ab. Wir binden Ihre bestehenden Kern-, Zahlungs- und Onboarding-Systeme über APIs an, sodass Sie sie für den Start nicht ersetzen müssen.
Der regulatorische Kalender 2025 bis 2028
Wenn Sie in mehr als einem dieser Märkte tätig sind, kommen etwa jedes Quartal neue Pflichten hinzu. An diesen Terminen würden wir planen. Manche gelten bereits, andere werden noch erwartet. Sehen Sie dies als Ausgangspunkt für das Gespräch mit Ihrem Compliance-Team, nicht als Rechtsberatung.
| Datum | Markt | Änderung | Was es in der Praxis bedeutet |
|---|---|---|---|
| 17. Jan. 2025 | EU | Digital Operational Resilience Act (DORA) gilt | Vorfallprotokolle, ein Register der IKT-Dienstleister und Belege für Resilienz |
| 9. Okt. 2025 | EU | Instant-Payments-Verordnung: Institute im Euroraum müssen SEPA Instant senden und die Empfängerüberprüfung anbieten | Echtzeit-Screening und Aufzeichnungen der Empfängerprüfung |
| Datum | Markt | Änderung | Was es in der Praxis bedeutet |
|---|---|---|---|
| 20. März 2026 | USA | Nacha-Betrugsüberwachung, Phase 1 für größere Teilnehmer | Dokumentiertes, risikobasiertes ACH-Monitoring |
| 7. Mai 2026 | UK | FCA-Safeguarding-Regeln: tägliche Prüfungen, monatliche Meldungen, jährliches Audit | Automatisierte Abstimmung und Meldedaten |
| 22. Juni 2026 | USA | Nacha-Betrugsüberwachung, Phase 2, ohne Volumenschwellen | Dieselben Kontrollen für alle Teilnehmer |
| 2. Aug. 2026 | EU | Transparenzpflichten der KI-Verordnung gelten | Aufzeichnungen, die zeigen, dass Kunden wissen, wann sie es mit KI zu tun haben |
| Dez. 2026 (erwartet) | UK | Konsultation zu Änderungen bei der Erstattung von APP-Betrug | Regeln bereit zur Anpassung, sobald Änderungen feststehen |
| 10. Juli 2027 | EU | EU-Geldwäscheverordnung gilt | Regeln zu Sorgfaltspflichten und Monitoring überprüft |
| 2. Dez. 2027 | EU | Hochrisiko-Pflichten der KI-Verordnung, einschließlich Kreditscoring | Modellaufzeichnungen, Protokollierung und Belege für menschliche Aufsicht |
| Etwa 2028 (erwartet) | EU | PSD3 und die Zahlungsdiensteverordnung | Neuerungen bei Betrugsüberwachung, Authentifizierung und Open-Banking-Regeln |
Eine Sache, die man im Blick behalten sollte: Die US-Open-Banking-Regel nach Section 1033 wurde 2024 verabschiedet, liegt aber auf Eis und wird überarbeitet. Wenn Regeln als Konfiguration vorliegen, können Sie sich darauf vorbereiten, ohne ein Ergebnis fest einzuprogrammieren, das sich noch ändern kann.
Konformität mit UK GDPR und EU-DSGVO
Ein Compliance-Team wird hier zu Recht hohe Maßstäbe an uns anlegen. Wir halten die UK GDPR zusammen mit dem Data Protection Act 2018 sowie die EU-DSGVO ein. Bei Kundenprojekten, in denen wir personenbezogene Daten verarbeiten, sind Sie der Verantwortliche und wir Ihr Auftragsverarbeiter. Das bedeutet in der Praxis Folgendes.
| Bereich | Was wir tun |
|---|---|
| Auftragsverarbeitungsvertrag | Wir schließen mit jedem Kunden einen ab, der alles abdeckt, was Artikel 28 der UK GDPR und der EU-DSGVO verlangt. Wir handeln nur auf Ihre dokumentierte Weisung, und alle in Ihrem Projekt sind zur Vertraulichkeit verpflichtet. Unser Standardvertrag liegt zur Prüfung durch Ihre Rechtsabteilung bereit. |
| Datensparsamkeit | Systeme erheben nur die personenbezogenen Daten, die sie brauchen. Standardmäßig entwickeln und testen wir mit synthetischen oder maskierten Daten, nicht mit echten Kundendatensätzen. |
| Aufbewahrung | Aufbewahrungsfristen können als Regeln neben Ihren anderen Compliance-Regeln geführt werden, sodass Aufzeichnungen so lange aufbewahrt werden, wie das Gesetz es verlangt, und nicht länger. |
| Speicherort der Daten | Produktivsysteme laufen in Ihrem eigenen Cloud-Konto, in der britischen oder EU-Region Ihrer Wahl. |
| Bereich | Was wir tun |
|---|---|
| Zugriff und Übermittlungen | Jeder Zugriff auf echte personenbezogene Daten wird vorher mit Ihnen vereinbart, auf namentlich benannte Personen beschränkt, protokolliert und nach Abschluss der Aufgabe entzogen. Falls ein Zugriff je eine Übermittlung außerhalb des Vereinigten Königreichs oder der EU bedeutet, ist sie durch die EU-Standardvertragsklauseln oder das britische International Data Transfer Agreement abgedeckt. Beide sind unterschriftsbereit. |
| Sicherheit | Verschlüsselung bei der Übertragung und im Ruhezustand, Zugriff nach dem Least-Privilege-Prinzip, Protokollierung und Code-Review bei jeder Änderung. |
| Unterauftragsverarbeiter | Wir teilen Ihnen mit, welche Unterauftragsverarbeiter wir nutzen, und ziehen neue nur mit Ihrer vorherigen Genehmigung hinzu. |
| Rechte der Betroffenen | Wir helfen Ihnen zu reagieren, wenn Personen Auskunft, Berichtigung oder Löschung ihrer Daten verlangen. |
| Datenpannen | Erfahren wir von einer Verletzung des Schutzes personenbezogener Daten, die Ihre Daten betrifft, informieren wir Sie unverzüglich, damit Sie die 72-Stunden-Frist für die Meldung an das ICO oder Ihre EU-Aufsichtsbehörde einhalten können. |
| Folgenabschätzungen und Audits | Wir unterstützen Ihre Datenschutz-Folgenabschätzungen, geben Ihnen die Informationen, die Sie zum Nachweis der Konformität brauchen, und lassen Audits zu. |
| Ende der Zusammenarbeit | Wir geben Ihre personenbezogenen Daten zurück oder löschen sie, ganz wie Sie es wünschen. |
Unser Stand bei Registrierungen und Zertifizierungen. Wir sind lieber präzise als beeindruckend.
| Punkt | Stand |
|---|---|
| ICO (UK) | Beim Information Commissioner’s Office registriert. |
| Datenflüsse von der EU ins Vereinigte Königreich | Die EU erkennt das britische Datenschutzrecht als angemessen an. Die Europäische Kommission hat diesen Beschluss im Dezember 2025 verlängert, er gilt bis Dezember 2031. |
Für EU-Unternehmen unter DORA. Wenn Sie ein EU-Finanzunternehmen sind, enthält unser DORA-Informationsblatt alles, was Sie brauchen, um uns in Ihr Informationsregister der IKT-Drittdienstleister aufzunehmen: unsere Unternehmensdaten, die von uns erbrachten Leistungen, die Orte der Datenverarbeitung und unsere Subunternehmer. Die DORA-Vertragsklauseln gehen wir gemeinsam mit Ihrem Team durch.
So arbeiten wir
Da wir Ihnen noch keine jahrelange Projekthistorie zeigen können, zeigen wir Ihnen stattdessen unseren Prozess, schriftlich, bevor Sie sich festlegen.
Mit wem Sie arbeiten. Sie haben direkt mit unserer Geschäftsleitung zu tun. Es gibt keinen Account Manager dazwischen.
| Rolle | Wofür die Person in Ihrem Projekt zuständig ist |
|---|---|
| Chief Executive Officer | Die Kundenbeziehung, den Umfang, Sicherheit und Datenschutz sowie die Passung zu Ihren Compliance-Prioritäten |
| Chief Technology Officer | Regel-Engine und Datendesign, Technologiewahl, technische Abnahme und bei manchen Projekten Kundenbeziehung und Umfang |
| Head of Engineering | Den Lieferplan, Systemanbindungen, Tests und Releases |
| Head of Visual Design | Den Regeleditor, Fall-Warteschlangen, Dashboards und Berichtslayouts, die Ihre Verantwortlichen täglich nutzen |
Unternehmen und Arbeitszeiten. Fintech Den™ ist ein Handelsname der ROMBI PIXEL LTD, eines in England und Wales eingetragenen britischen Unternehmens (Nr. 15947340) mit Sitz in Bury St. Edmunds. Wir arbeiten nach Mitteleuropäischer Zeit (MEZ), sodass sich unser Arbeitstag mit den Geschäftszeiten im Vereinigten Königreich und in der EU überschneidet. Für Kunden in den USA überschneidet sich unser Nachmittag mit dem Vormittag an der Ostküste, und wir legen Termine in dieses Zeitfenster.
Das Praktische. Wir erstellen Angebote und Rechnungen in Euro, US-Dollar oder Pfund, je nachdem, was Ihrer Finanzabteilung passt, und EU-Kunden können per SEPA-Überweisung auf unser Euro-Konto zahlen. Angebote legen Umfang, Meilensteine, Zahlungszeitpunkte und die Umsatzsteuerbehandlung fest, und Zahlungen sind an überprüfbare Meilensteine gebunden. Unser Rahmenvertrag liegt für Ihre Rechtsabteilung bereit, und über anwendbares Recht und weitere Bedingungen sprechen wir gern.
Gewohnheiten, an denen Sie uns messen können. Nach jedem Termin schicken wir binnen eines Arbeitstags eine schriftliche Zusammenfassung. Sie erhalten jede Woche ein kurzes schriftliches Update und alle zwei Wochen eine Demo. Risiken kommen in ein gemeinsames Log, sobald wir sie erkennen, und ohne Ihre schriftliche Zustimmung ändert sich nichts am Umfang.
So sehen die ersten 90 Tage meist aus. Wir würden einen Prozess automatisieren und ihn parallel zu Ihrer bisherigen Arbeitsweise laufen lassen, bevor sich jemand darauf verlässt.
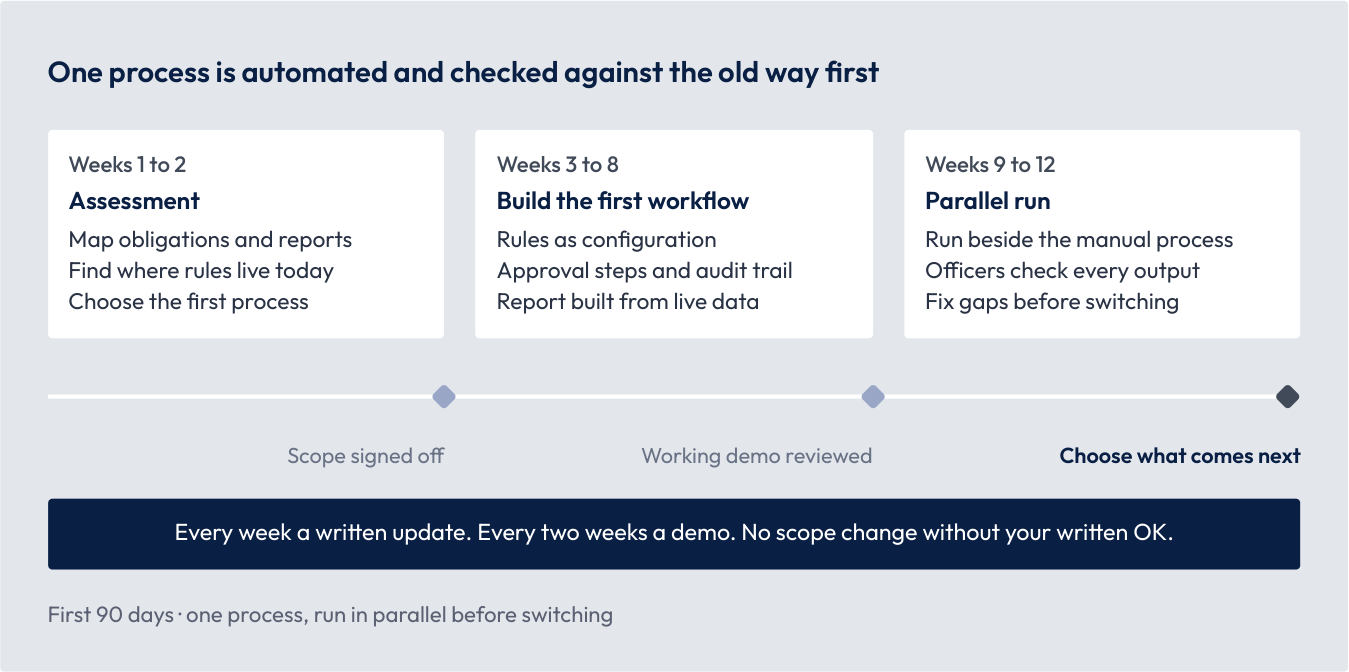
Sie können an jedem Meilenstein aufhören und behalten alles, was wir bis dahin erstellt haben.
Ins Gespräch kommen
Im ersten Gespräch hören wir vor allem zu. Wir fragen wahrscheinlich:
- Welche Compliance-Aufgaben die meiste Zeit Ihres Teams beanspruchen.
- Welchen Aufsichtsbehörden, Lizenzen und Partnerbanken Sie Rechenschaft schulden, und in welchen Märkten.
- Was Ihr letztes Audit oder Ihre letzte aufsichtliche Prüfung beanstandet hat.
- Wo Ihre Regeln heute liegen: im Code, in Anbieter-Tools oder in Tabellen.
- Welche Systeme die Daten enthalten, auf denen Ihre Berichte beruhen.
Wenn es so aussieht, dass wir helfen können, schlagen wir eine dieser Optionen als ersten Schritt vor. Die Dauer ist typisch, nicht fest, und wir bestätigen sie in einem schriftlichen Angebot.
| Option | Typische Dauer | Was Sie erhalten |
|---|---|---|
| Compliance-Bestandsaufnahme | Etwa 2 Wochen | Eine Prozesslandkarte, eine Liste Ihrer Pflichten, einige schnelle Verbesserungen und ein Plan mit festem Umfang |
| Erster automatisierter Prozess | Etwa 3 Monate | Ein Prozess, etwa das monatliche Safeguarding-Reporting oder die ACH-Monitoring-Regeln, automatisiert und parallel zur manuellen Version betrieben |
| Breitere Einführung | Gemeinsam vereinbart | Schrittweise Umstellung weiterer Prozesse, mit Übergabe und optionalem laufendem Support |
Wenn es nicht gut passt, sagen wir es Ihnen und verweisen Sie, wo möglich, an jemanden, der besser geeignet ist.
Vor dem Gespräch schicken wir Ihnen gern unser Trust Pack: unseren Auftragsverarbeitungsvertrag und die Übermittlungsklauseln für EU und UK, dazu das DORA-Informationsblatt, wenn Sie ein EU-Finanzunternehmen sind. Wir arbeiten auf die Zertifizierungen IASME Cyber Assurance und Cyber Essentials (vom NCSC unterstützt) hin.
Für einen Termin schreiben Sie an contact@fintechden.com. Wir antworten binnen eines Arbeitstags.
Quellen
- ECB: Instant Payments Regulation
- Nacha: Fraud Monitoring Phase 2
- FCA: changes to payment safeguarding rules
- Messaging Architects: what took effect on 2 August 2026
- Bratby Law: APP fraud reimbursement evaluation
- Gibson Dunn: EU AI Act Omnibus agreement
- Open Banking Tracker: PSD3 and PSR readiness
- Open Banking Tracker: Section 1033 status
- Hunton: European Commission renews UK adequacy decisions
- ICO: contracts between controllers and processors
- GDPR Article 33: notifying a personal data breach
Weitere Whitepaper
- KI-Governance nachrüsten: bestehende Modelle erklärbar und prüfbar machen: Prüfen Sie die Betrugs- und Kreditmodelle, die Sie bereits einsetzen, und geben Sie Ihren Risikoverantwortlichen einen Live-Blick darauf, wie sie entscheiden.
- Die KI-gestützte Risk Engine: Erklärbares Scoring von Betrugs- und Kreditrisiken, das Ihre Analysten und Aufsichtsbehörden nachvollziehen können.
- Individuelle API-Integration: alte und neue Systeme sicher verbinden: Eine gesicherte Schicht zwischen Ihren Produkten, Partnern, Banken und Altsystemen.