Synthèse
Les investisseurs demandent désormais aux fintechs de montrer un chemin vers la rentabilité, et l’un des gisements de marge les plus rapides est le coût de fonctionnement du produit lui-même. Agrégateurs de données, contrôles d’identité et KYC, services cloud et une longue liste d’outils SaaS sont souvent facturés à l’appel ou à l’utilisateur, et ces factures croissent plus vite que le chiffre d’affaires quand personne ne les surveille de près.
Fintech Den™ propose un audit à prix fixe de la façon dont votre code appelle les API et services payants, et des prestataires que vous payez pour des tâches qui se recoupent. Nous mesurons le coût par client, par paiement et par compte actif, identifions les appels inutiles et vous remettons une liste de corrections classées par priorité. Là où plusieurs outils font un travail similaire, nous pouvons les remplacer par un orchestrateur interne qui vous appartient.
Nous sommes une jeune entreprise et préférons montrer notre raisonnement plutôt que faire de grandes promesses. Nous n’annoncerons aucune économie avant d’avoir mesuré votre système. Ce livre blanc présente le problème tel que nous le voyons, le fonctionnement de l’audit, les règles et évolutions tarifaires qui l’influencent, la façon dont nous traitons vos données et un premier projet assez petit pour nous juger.
La protection des données est généralement la première chose que vérifient les acheteurs britanniques et européens, alors disons-le d’emblée : nous respectons le UK GDPR et le RGPD de l’UE, et nous sommes enregistrés auprès de l’Information Commissioner’s Office britannique. La section RGPD ci-dessous explique ce que cela signifie pour votre projet, du lieu d’hébergement de vos données à la manière dont nous vous informerions d’une violation.
Le problème
Les appels payants se cachent dans du code ordinaire. Le même contrôle d’identité est relancé parce que deux services ne partagent pas le résultat. Un solde est demandé à un agrégateur de données à chaque affichage d’écran au lieu d’une fois par jour. Une boucle de relance transforme un délai dépassé en cinq facturations. Chaque cas paraît minime, mais ensemble ils peuvent représenter une part importante du coût de service d’un client.
Les prix bougent aussi. Aux États-Unis, de grandes banques ont commencé à facturer aux agrégateurs l’accès aux données clients, et ceux-ci pourraient répercuter une partie de ce coût. Les factures cloud augmentent à chaque nouveau service, et les outils SaaS s’ajoutent souvent équipe par équipe, si bien qu’une fintech peut finir par payer trois prestataires pour un travail qui se recoupe.
La plupart des équipes connaissent leur facture totale, mais pas leur coût par client ou par transaction : il est donc difficile de savoir quelles fonctionnalités ou quels partenaires rognent la marge. Sans cette visibilité, la réduction des coûts devient une série de coupes aveugles qui ralentissent le produit.
Notre approche
Nous commencerions par rattacher chaque appel payant et chaque abonnement à la fonctionnalité et au parcours client qui l’utilisent, pour vous donner un coût de référence par client et par transaction. Puis nous examinerions le code derrière les parcours les plus coûteux et vous remettrions une liste de modifications classées, avec pour chacune l’économie attendue et l’effort nécessaire.
Dans la plupart des cas, la réalisation comporte trois parties :
| Partie | Ce qu’elle fait | Notre objectif |
|---|---|---|
| Optimisation des API | Repère les appels redondants, répétés ou relancés vers des API payantes comme les agrégateurs de données, les prestataires KYC et les services cloud, et les corrige par la mise en cache, le regroupement et le partage des résultats | Moins d’appels payants pour le même résultat client |
| Consolidation des prestataires | Remplace plusieurs outils SaaS ou microservices qui se recoupent par un orchestrateur interne qui vous appartient | Des coûts d’exploitation mensuels plus bas et moins de contrats à gérer |
| Vue des ratios unitaires | Un rapport simple, tenu à jour, du coût par client entré en relation, par paiement et par compte actif | Des coûts que vous pouvez voir, expliquer et prévoir |
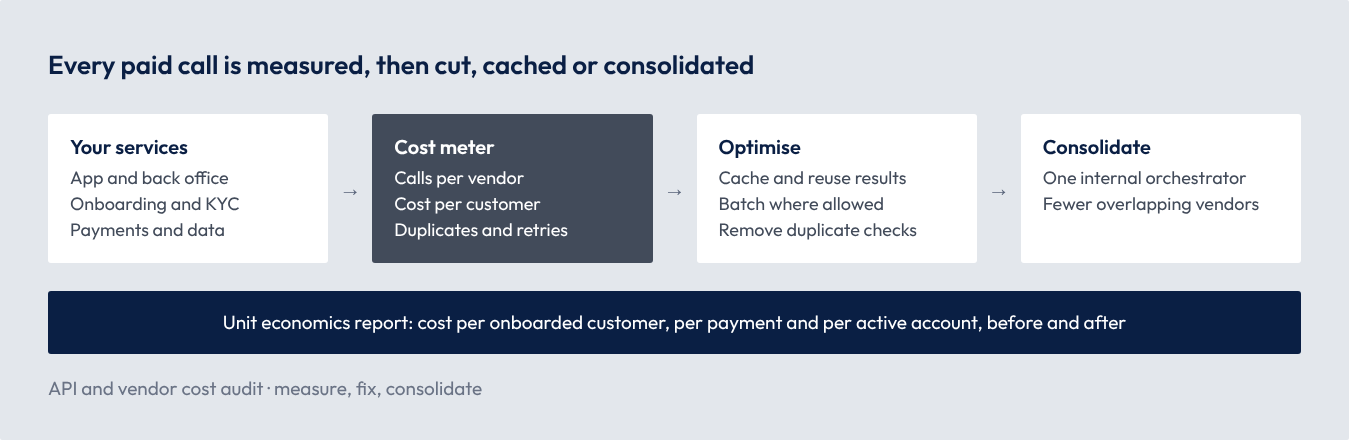
Le schéma montre l’ordre des travaux. La mesure vient d’abord, car sans référence personne ne peut prouver une économie. Les corrections dans le code viennent ensuite, car ce sont généralement les moins coûteuses. La consolidation des prestataires vient en dernier, et seulement là où les chiffres justifient le développement.
Nous faisons attention à ce qu’il ne faut pas couper. Certains contrôles répétés existent pour de bonnes raisons, comme la lutte contre la fraude ou des exigences réglementaires, et certains prestataires coûtent moins cher à garder qu’à remplacer. L’audit le dit quand c’est le cas.
Tarifs, contrats et règles qui encadrent l’audit
Dans une activité réglementée, le travail sur les coûts doit respecter les contrôles attendus par les régulateurs, et certains des plus gros changements de coûts viennent des règles d’accès aux données. Il s’agit d’un résumé pour la discussion, pas d’un conseil juridique.
| Marché | Règle | Où en est-on (novembre 2026) | Conséquence pour le projet |
|---|---|---|---|
| États-Unis | Frais d’accès aux données bancaires au titre de la règle d’open banking de la CFPB (Section 1033) | La règle de 2024 interdisait les frais, mais la CFPB a rouvert la question en août 2025 et la règle est en cours de réécriture ; certaines banques ont signé des accords d’accès payant avec des agrégateurs | Des coûts d’accès aux données mesurés par appel, pour qu’un changement de tarif soit visible immédiatement |
| UE | Accès aux données des comptes de paiement au titre de la DSP2 | Les banques doivent donner aux prestataires réglementés l’accès aux données de compte, en général sans frais par requête | L’accès réglementé par API utilisé à la place de voies plus coûteuses lorsque c’est possible |
| UE | Règlement sur la résilience opérationnelle numérique (DORA) | S’applique depuis le 17 janvier 2025 | Chaque prestataire ajouté ou retiré reflété dans votre registre des accords avec des prestataires tiers de services TIC |
| Royaume-Uni | Règles de résilience opérationnelle de la FCA : services importants et seuils de tolérance | Les établissements devaient pouvoir rester dans leurs seuils de tolérance au 31 mars 2025 | Des changements de coûts testés par rapport à vos seuils de tolérance avant leur mise en production |
Conformité UK GDPR et RGPD
Un audit des coûts examine la façon dont vos systèmes traitent les données clients : nous devons donc voir journaux et code sans collecter plus de données personnelles que nécessaire. Nous respectons le UK GDPR, avec le Data Protection Act 2018, ainsi que le RGPD de l’UE. Sur les projets clients où nous traitons des données personnelles, vous êtes le responsable du traitement et nous sommes votre sous-traitant. Voici ce que cela signifie concrètement.
| Domaine | Ce que nous faisons |
|---|---|
| Accord de traitement des données | Nous en signons un avec chaque client, couvrant tout ce qu’exige l’article 28 du UK GDPR et du RGPD. Nous n’agissons que sur vos instructions documentées, et toutes les personnes de votre projet sont tenues à la confidentialité. Notre accord type est prêt à être examiné par votre service juridique. |
| Minimisation | Les systèmes ne collectent que les données personnelles dont ils ont besoin. Par défaut, nous développons et testons avec des données synthétiques ou masquées, pas avec de vrais dossiers clients. |
| Localisation des données | Les systèmes de production tournent dans votre propre compte cloud, dans la région britannique ou européenne de votre choix. |
| Journaux et indicateurs | Nous mesurons appels et coûts à partir de métadonnées et de journaux anonymisés ou pseudonymisés chaque fois que possible, plutôt qu’à partir des dossiers clients. |
| Domaine | Ce que nous faisons |
|---|---|
| Accès et transferts | Tout accès à de vraies données personnelles est convenu au préalable avec vous, limité à des personnes nommément désignées, journalisé, puis retiré à la fin de la tâche. Si un accès implique un jour un transfert hors du Royaume-Uni ou de l’UE, il est couvert par les clauses contractuelles types de l’UE ou par l’accord britannique de transfert international de données. Les deux sont prêts à signer. |
| Sécurité | Chiffrement en transit et au repos, accès selon le moindre privilège, journalisation et revue de code à chaque modification. |
| Sous-traitants ultérieurs | Nous vous indiquons quels sous-traitants ultérieurs nous utilisons et n’en ajoutons qu’avec votre autorisation préalable. |
| Droits des personnes | Nous vous aidons à répondre lorsque des personnes demandent à consulter, corriger ou supprimer leurs données. |
| Violations | Si nous avons connaissance d’une violation de données personnelles touchant vos données, nous vous en informons dans les meilleurs délais, afin que vous puissiez respecter le délai de 72 heures pour la notifier à l’ICO ou à votre autorité de contrôle européenne. |
| Analyses d’impact et audits | Nous contribuons à vos analyses d’impact relatives à la protection des données, vous fournissons les informations nécessaires pour démontrer la conformité et acceptons les audits. |
| Fin de la mission | Nous restituons ou supprimons vos données personnelles, selon votre choix. |
Où nous en sommes sur les enregistrements et certifications. Nous préférons être précis plutôt qu’impressionnants.
| Élément | Où nous en sommes |
|---|---|
| ICO (Royaume-Uni) | Enregistrés auprès de l’Information Commissioner’s Office. |
| Flux de données de l’UE vers le Royaume-Uni | L’UE reconnaît le droit britannique de la protection des données comme adéquat. La Commission européenne a renouvelé cette décision en décembre 2025, et elle court jusqu’en décembre 2031. |
Pour les établissements de l’UE soumis à DORA. Si vous êtes une entité financière de l’UE, notre fiche d’information DORA contient tout ce qu’il vous faut pour nous inscrire dans votre registre des prestataires tiers de services TIC : nos coordonnées, les services fournis, les lieux de traitement des données et nos sous-traitants. Nous passons aussi en revue les clauses contractuelles DORA avec votre équipe.
Notre façon de travailler
Comme nous ne pouvons pas encore vous montrer des années de projets passés, nous préférons vous montrer notre méthode, par écrit, avant que vous ne vous engagiez.
Les personnes avec qui vous travaillerez. Vous traitez directement avec notre direction. Il n’y a pas de chargé de compte entre nous.
| Rôle | Ce dont la personne s’occupe sur votre projet |
|---|---|
| Chief Executive Officer | La relation, le périmètre, la sécurité et la protection des données, et la cohérence avec vos objectifs de coûts et de croissance |
| Chief Technology Officer | La revue d’architecture et de code, le modèle d’économies, le risque technique, la validation technique finale et, sur certains projets, la relation et le périmètre |
| Head of Engineering | Les corrections elles-mêmes, la surveillance des appels payants, les tests et les mises en production |
| Head of Visual Design | Les tableaux de bord et rapports de coûts utilisés par vos équipes finance et produit |
Société et horaires. Fintech Den™ est un nom commercial de ROMBI PIXEL LTD, société britannique immatriculée en Angleterre et au pays de Galles (n° 15947340), dont le siège social est à Bury St. Edmunds. Nous travaillons à l’heure d’Europe centrale (CET), si bien que notre journée recoupe les horaires de bureau au Royaume-Uni et dans l’UE. Pour les clients américains, notre après-midi correspond à la matinée de la côte Est, et nous planifions les appels dans ce créneau.
Le côté pratique. Nous établissons devis et factures en euros, en dollars US ou en livres, selon ce qui convient à votre service financier, et les clients de l’UE peuvent payer par virement SEPA sur notre compte en euros. Les propositions précisent le périmètre, les jalons, les échéances de paiement et le traitement de la TVA, et les paiements sont liés à des jalons vérifiables. Notre contrat-cadre de services est prêt pour votre service juridique, et nous sommes ouverts à la discussion sur le droit applicable et les autres conditions.
Des habitudes sur lesquelles vous pouvez compter. Nous envoyons un compte rendu écrit dans le jour ouvré qui suit chaque appel. Vous recevez un court point écrit chaque semaine et une démo toutes les deux semaines. Les risques sont consignés dans un registre partagé dès que nous les repérons, et rien ne modifie le périmètre sans votre accord écrit.
À quoi ressemblent généralement les 90 premiers jours. L’audit lui-même a un prix et une durée fixes. Ensuite, c’est vous qui décidez quelles corrections nous réalisons, le cas échéant.
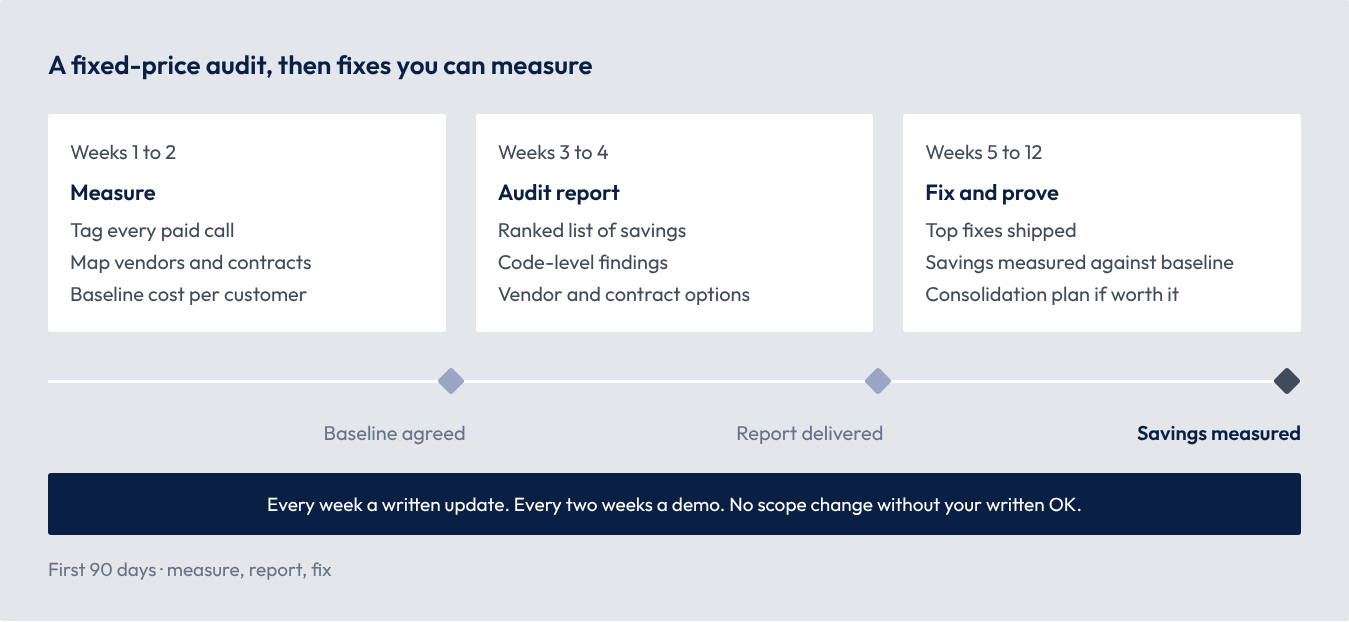
Chaque économie est mesurée par rapport à la référence convenue pendant les deux premières semaines, pour que vous voyiez ce que chaque correction a apporté. Vous pouvez vous arrêter après l’audit et conserver le rapport, la référence et tout ce que nous avons produit.
Engager la conversation
Lors du premier appel, nous sommes surtout à l’écoute. Nous vous demanderons probablement :
- Quelles API payantes, quels fournisseurs de données et outils SaaS vous utilisez, et ce qu’ils coûtent à peu près chaque mois.
- Si vous connaissez aujourd’hui votre coût par client ou par transaction.
- Quels parcours, comme l’entrée en relation ou l’agrégation de comptes, vous semblent les plus coûteux.
- Quels contrats prestataires arrivent bientôt à renouvellement.
- Où vos données doivent être hébergées.
S’il apparaît que nous pouvons vous aider, nous vous proposerons l’une de ces options comme première étape. Les durées sont indicatives, pas fixes, et nous les confirmons dans une proposition écrite.
| Option | Durée type | Ce que vous recevez |
|---|---|---|
| Audit des coûts | Environ 4 semaines, à prix fixe | Un coût de référence par client et par transaction, une liste classée des économies et des constats au niveau du code |
| Sprint de corrections | Environ 2 mois | Les corrections les plus rentables livrées et les économies mesurées par rapport à la référence |
| Consolidation des prestataires | Défini ensemble | Un orchestrateur interne qui remplace les outils qui se recoupent, avec migration et passation |
Si cela ne semble pas vous convenir, nous vous le dirons et, dans la mesure du possible, nous vous orienterons vers quelqu’un de mieux placé.
Avant l’appel, nous vous envoyons volontiers notre dossier de confiance : notre accord de traitement des données et les clauses de transfert UE et Royaume-Uni, ainsi que la fiche d’information DORA si vous êtes un établissement financier de l’UE. Nous travaillons à l’obtention des certifications IASME Cyber Assurance et Cyber Essentials (dispositif soutenu par le NCSC).
Pour convenir d’un appel, écrivez à contact@fintechden.com. Nous répondons sous un jour ouvré.
Sources
- Open Banking Tracker: open-banking data access fees
- FinOps Foundation: State of FinOps 2025
- FCA: operational resilience
- ESAs: DORA registers of information and critical ICT providers
- Hunton: European Commission renews UK adequacy decisions
- ICO: contracts between controllers and processors
- GDPR Article 33: notifying a personal data breach
Autres livres blancs
- Intégration d’API sur mesure : relier anciens et nouveaux systèmes en toute sécurité: Une couche sécurisée unique entre vos produits, vos partenaires, vos banques et vos systèmes historiques.
- Indépendance vis-à-vis du BaaS : routage multibanque et migration sûre: Gardez votre produit en service quand une banque sponsor change les conditions, avec une deuxième banque prête et une façon éprouvée de migrer.
- Accélérateurs Fintech Den : des briques réutilisables pour lancer plus vite: Des composants testés et réutilisables pour l’entrée en relation, le grand livre et les paiements, pour payer surtout le travail qui vous est propre.