Resumen
Los inversores piden ahora a las fintech un camino hacia la rentabilidad, y una de las formas más rápidas de ganar margen es el coste de hacer funcionar el propio producto. Agregadores de datos, verificaciones de identidad y KYC, servicios en la nube y una larga lista de herramientas SaaS se cobran a menudo por llamada o por usuario, y esas facturas crecen más deprisa que los ingresos cuando nadie las vigila de cerca.
Fintech Den™ ofrece una auditoría a precio cerrado de cómo su código llama a API y servicios de pago, y de los proveedores que paga por trabajos que se solapan. Medimos el coste por cliente, por pago y por cuenta activa, encontramos las llamadas que no necesita y le entregamos una lista priorizada de mejoras. Cuando varias herramientas hacen un trabajo parecido, podemos sustituirlas por un orquestador interno que es suyo.
Somos una empresa nueva y preferimos mostrar cómo pensamos antes que hacer grandes promesas. No le daremos una cifra de ahorro antes de medir su sistema. Este libro blanco explica el problema tal como lo vemos, cómo funciona la auditoría, las normas y cambios de precios que le afectan, cómo tratamos sus datos y un primer proyecto lo bastante pequeño para juzgarnos.
La protección de datos suele ser lo primero que comprueban los compradores del Reino Unido y la UE, así que lo decimos de entrada: cumplimos el UK GDPR y el RGPD de la UE, y estamos registrados en la Information Commissioner’s Office del Reino Unido. La sección sobre el RGPD más abajo explica qué significa para su proyecto, desde dónde se alojan sus datos hasta cómo le avisaríamos de una brecha.
El problema
Las llamadas de pago se esconden en código corriente. La misma verificación de identidad se repite porque dos servicios no comparten el resultado. Un saldo se pide a un agregador de datos cada vez que se carga una pantalla en lugar de una vez al día. Un bucle de reintentos convierte un tiempo de espera agotado en cinco cobros. Cada caso parece pequeño, pero juntos pueden ser una parte grande del coste de atender a un cliente.
Los precios también se mueven. En EE. UU., grandes bancos han empezado a cobrar a los agregadores por acceder a los datos de los clientes, y los agregadores podrían repercutir parte de ese coste. Las facturas de la nube crecen con cada nuevo servicio, y las herramientas SaaS se suman equipo a equipo, así que una fintech puede acabar pagando a tres proveedores por trabajo que se solapa.
La mayoría de los equipos conoce su factura total, pero no su coste por cliente o por transacción, por lo que cuesta saber qué funciones o socios se comen el margen. Sin esa visión, reducir costes se convierte en recortes generales que frenan el producto.
Cómo lo abordaríamos
Empezaríamos por asociar cada llamada de pago y cada suscripción a la función y al recorrido de cliente que la usa, para obtener un coste de referencia por cliente y por transacción. Después revisaríamos el código de los recorridos más caros y le daríamos una lista ordenada de cambios, con el ahorro esperado y el esfuerzo de cada uno.
En la mayoría de los casos, el desarrollo tiene tres partes:
| Parte | Qué hace | Nuestro objetivo |
|---|---|---|
| Optimización de API | Detecta llamadas redundantes, repetidas o reintentadas a API de pago como agregadores de datos, proveedores KYC y servicios en la nube, y las corrige con caché, agrupación y resultados compartidos | Menos llamadas de pago para el mismo resultado para el cliente |
| Consolidación de proveedores | Sustituye varias herramientas SaaS o microservicios que se solapan por un orquestador interno que es suyo | Menores costes operativos mensuales y menos contratos que gestionar |
| Visión de la economía unitaria | Un informe sencillo y actualizado del coste por cliente dado de alta, por pago y por cuenta activa | Costes que puede ver, explicar y prever |
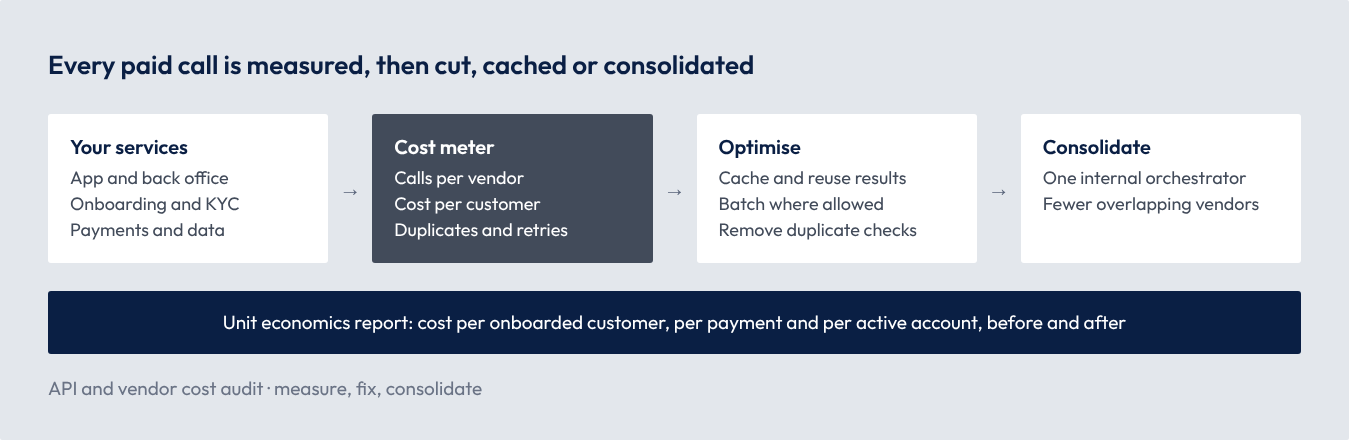
El diagrama muestra el orden del trabajo. Primero se mide, porque sin una referencia nadie puede demostrar un ahorro. Después vienen los arreglos en el código, que suelen ser los más baratos. La consolidación de proveedores va al final, y solo donde las cifras justifican el desarrollo.
Tenemos cuidado con lo que no se debe recortar. Algunas verificaciones repetidas existen por buenas razones, como los controles de fraude o los requisitos regulatorios, y algunos proveedores salen más baratos de mantener que de sustituir. La auditoría lo dice cuando es así.
Precios, contratos y normas que condicionan la auditoría
En un negocio regulado, el trabajo sobre costes debe respetar los controles que esperan los reguladores, y algunos de los mayores cambios de coste vienen de las normas de acceso a datos. Esto es un resumen para conversar, no asesoramiento jurídico.
| Mercado | Norma | Situación (noviembre de 2026) | Qué implica para el desarrollo |
|---|---|---|---|
| EE. UU. | Comisiones por acceder a datos bancarios según la norma de open banking de la CFPB (Section 1033) | La norma de 2024 prohibía las comisiones, pero la CFPB reabrió la cuestión en agosto de 2025 y la norma se está reescribiendo; algunos bancos han firmado acuerdos de acceso de pago con agregadores | Costes de acceso a datos medidos por llamada, para que un cambio de precio se vea de inmediato |
| UE | Acceso a los datos de cuentas de pago según la PSD2 | Los bancos deben dar acceso a los datos de cuenta a los proveedores regulados, en general sin comisiones por petición | Acceso regulado por API en lugar de vías más caras siempre que sea posible |
| UE | Reglamento de resiliencia operativa digital (DORA) | Se aplica desde el 17 de enero de 2025 | Cada proveedor que se añade o se retira, reflejado en su registro de acuerdos con proveedores terceros de servicios TIC |
| Reino Unido | Normas de resiliencia operativa de la FCA: servicios de negocio importantes y umbrales de tolerancia | Las entidades debían poder mantenerse dentro de sus umbrales de tolerancia a 31 de marzo de 2025 | Cambios de costes probados frente a sus umbrales de tolerancia antes de pasar a producción |
Cumplimiento del UK GDPR y del RGPD
Una auditoría de costes examina cómo sus sistemas tratan los datos de clientes, así que necesitamos ver registros y código sin recoger más datos personales de los que exige el trabajo. Cumplimos el UK GDPR, junto con la Data Protection Act 2018, y el RGPD de la UE. En los proyectos en los que tratamos datos personales, usted es el responsable del tratamiento y nosotros actuamos como su encargado. Esto es lo que significa en la práctica.
| Ámbito | Qué hacemos |
|---|---|
| Contrato de encargo del tratamiento | Firmamos uno con cada cliente, que cubre todo lo que exige el artículo 28 del UK GDPR y del RGPD. Solo actuamos siguiendo sus instrucciones documentadas, y todas las personas de su proyecto están sujetas a confidencialidad. Nuestro contrato estándar está listo para que lo revise su equipo jurídico. |
| Minimización | Los sistemas solo recogen los datos personales que necesitan. Por defecto, desarrollamos y probamos con datos sintéticos o enmascarados, no con registros reales de clientes. |
| Dónde residen los datos | Los sistemas de producción funcionan en su propia cuenta en la nube, en la región del Reino Unido o de la UE que elija. |
| Registros y métricas | Siempre que podemos, medimos llamadas y costes a partir de metadatos y registros anonimizados o seudonimizados, no de los datos de clientes. |
| Ámbito | Qué hacemos |
|---|---|
| Acceso y transferencias | Cualquier acceso a datos personales reales se acuerda antes con usted, se limita a personas designadas, se registra y se retira al terminar la tarea. Si un acceso supone alguna vez una transferencia fuera del Reino Unido o de la UE, queda cubierto por las cláusulas contractuales tipo de la UE o por el acuerdo británico de transferencia internacional de datos. Ambos están listos para firmar. |
| Seguridad | Cifrado en tránsito y en reposo, acceso con privilegios mínimos, registro de actividad y revisión de código en cada cambio. |
| Subencargados | Le indicamos qué subencargados utilizamos y solo añadimos otros con su autorización previa. |
| Derechos de las personas | Le ayudamos a responder cuando alguien pide ver, corregir o suprimir sus datos. |
| Brechas | Si tenemos conocimiento de una brecha de datos personales que afecte a sus datos, se lo comunicamos sin dilación indebida, para que pueda cumplir el plazo de 72 horas de notificación a la ICO o a su autoridad de control de la UE. |
| Evaluaciones y auditorías | Apoyamos sus evaluaciones de impacto relativas a la protección de datos, le damos la información necesaria para demostrar el cumplimiento y permitimos auditorías. |
| Fin del trabajo | Devolvemos o eliminamos sus datos personales, según prefiera. |
En qué punto estamos con registros y certificaciones. Preferimos ser precisos antes que impresionar.
| Elemento | Situación |
|---|---|
| ICO (Reino Unido) | Registrados en la Information Commissioner’s Office. |
| Flujos de datos de la UE al Reino Unido | La UE reconoce la legislación británica de protección de datos como adecuada. La Comisión Europea renovó esa decisión en diciembre de 2025, y está vigente hasta diciembre de 2031. |
Para entidades de la UE sujetas a DORA. Si es una entidad financiera de la UE, nuestra ficha informativa DORA le da lo necesario para incluirnos en su registro de proveedores terceros de servicios TIC: nuestros datos de empresa, los servicios que prestamos, dónde se tratan los datos y los subcontratistas que usamos. También revisaremos con su equipo las cláusulas contractuales de DORA.
Cómo trabajamos
Como aún no podemos enseñarle años de proyectos anteriores, preferimos mostrarle nuestro proceso, por escrito, antes de que se comprometa.
Las personas con las que trabajará. Trata directamente con nuestra dirección. No hay un gestor de cuenta de por medio.
| Función | De qué se ocupa en su proyecto |
|---|---|
| Chief Executive Officer | La relación, el alcance, la seguridad y la protección de datos, y el encaje con sus objetivos de costes y crecimiento |
| Chief Technology Officer | La revisión de arquitectura y código, el modelo de ahorro, el riesgo técnico, la aprobación técnica final y, en algunos proyectos, la relación y el alcance |
| Head of Engineering | Los propios arreglos, la supervisión de las llamadas de pago, las pruebas y los despliegues |
| Head of Visual Design | Los cuadros e informes de costes que usan sus equipos de finanzas y producto |
Empresa y horario. Fintech Den™ es un nombre comercial de ROMBI PIXEL LTD, sociedad británica registrada en Inglaterra y Gales (n.º 15947340) con domicilio social en Bury St. Edmunds. Trabajamos en hora de Europa central (CET), así que nuestra jornada coincide con el horario laboral del Reino Unido y la UE. Para clientes de EE. UU., nuestra tarde coincide con la mañana de la costa este, y programamos las llamadas en esa franja.
La parte práctica. Presupuestamos y facturamos en euros, dólares estadounidenses o libras, lo que mejor convenga a su departamento financiero, y los clientes de la UE pueden pagar por transferencia SEPA a nuestra cuenta en euros. Las propuestas detallan el alcance, los hitos, los pagos y el tratamiento del IVA, y los pagos están ligados a hitos que puede comprobar. Nuestro contrato marco de servicios está listo para su equipo jurídico, y estamos abiertos a hablar de la ley aplicable y otras condiciones.
Hábitos que puede exigirnos. Enviamos un resumen escrito en el día laborable siguiente a cada llamada. Recibe una breve actualización escrita cada semana y una demo cada dos semanas. Los riesgos se anotan en un registro compartido en cuanto los detectamos, y nada cambia el alcance sin su acuerdo por escrito.
Cómo suelen ser los primeros 90 días. La auditoría tiene un precio y una duración cerrados. Después, usted decide qué arreglos hacemos, si los hay.
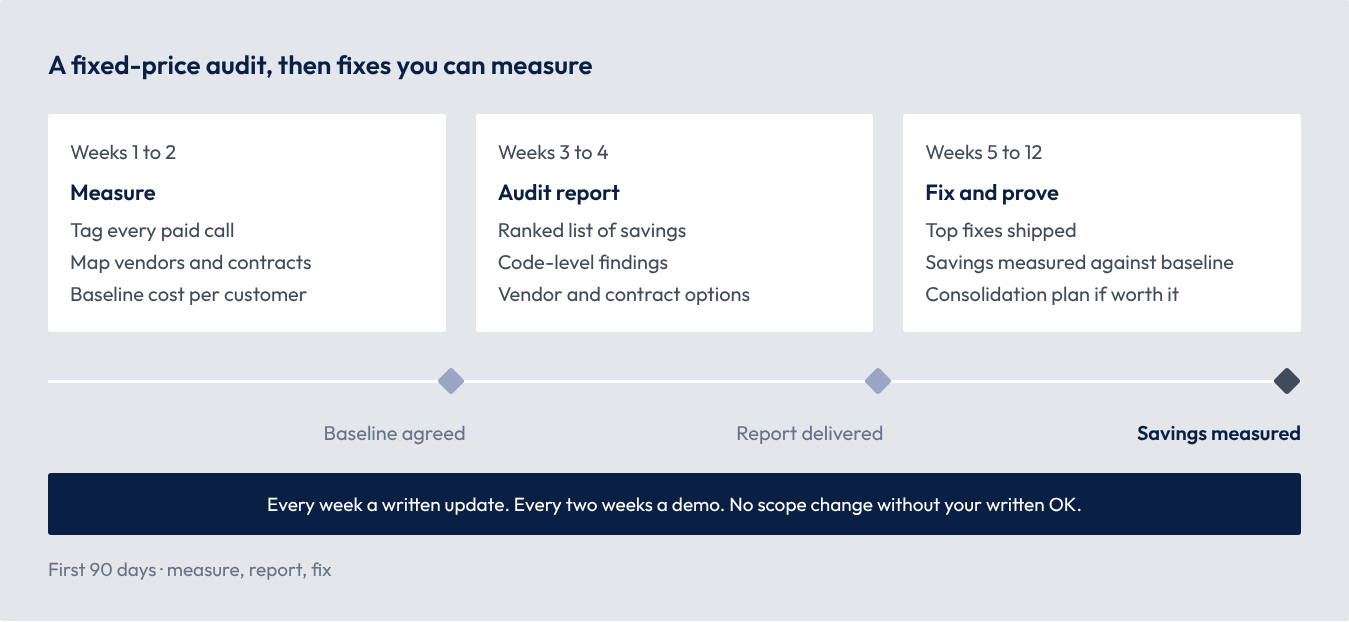
Cada ahorro se mide frente a la referencia acordada en las dos primeras semanas, para que vea qué logró cada arreglo. Puede detenerse tras la auditoría y quedarse con el informe, la referencia y todo lo demás que hayamos producido.
Iniciar una conversación
En la primera llamada, sobre todo escuchamos. Probablemente le preguntaremos:
- Qué API de pago, proveedores de datos y herramientas SaaS usa, y cuánto cuestan aproximadamente cada mes.
- Si conoce hoy su coste por cliente o por transacción.
- Qué recorridos, como el alta o la vinculación de cuentas, le parecen más caros.
- Qué contratos con proveedores se renuevan pronto.
- Dónde deben alojarse sus datos.
Si parece que podemos ayudarle, le propondremos una de estas opciones como primer paso. Los plazos son orientativos, no fijos, y los confirmamos en una propuesta escrita.
| Opción | Duración típica | Qué recibiría |
|---|---|---|
| Auditoría de costes | Unas 4 semanas, a precio cerrado | Un coste de referencia por cliente y por transacción, una lista ordenada de ahorros y hallazgos a nivel de código |
| Sprint de arreglos | Unos 2 meses | Los arreglos de mayor valor desplegados y los ahorros medidos frente a la referencia |
| Consolidación de proveedores | Acordado juntos | Un orquestador interno que sustituye herramientas solapadas, con migración y traspaso |
Si no parece encajar, se lo diremos y, cuando podamos, le indicaremos a alguien mejor situado.
Antes de la llamada, le enviamos con gusto nuestro paquete de confianza: el contrato de encargo del tratamiento y las cláusulas de transferencia de la UE y el Reino Unido, además de la ficha informativa DORA si es una entidad financiera de la UE. Estamos trabajando para obtener las certificaciones IASME Cyber Assurance y Cyber Essentials (el esquema respaldado por el NCSC).
Para concertar una llamada, escriba a contact@fintechden.com. Respondemos en un día laborable.
Fuentes
- Open Banking Tracker: open-banking data access fees
- FinOps Foundation: State of FinOps 2025
- FCA: operational resilience
- ESAs: DORA registers of information and critical ICT providers
- Hunton: European Commission renews UK adequacy decisions
- ICO: contracts between controllers and processors
- GDPR Article 33: notifying a personal data breach
Más libros blancos
- Integración de API a medida: conectar sistemas antiguos y nuevos con seguridad: Una única capa segura entre sus productos, socios, bancos y sistemas heredados.
- Independencia del BaaS: enrutamiento entre varios bancos y migración segura: Mantenga su producto en marcha cuando un banco patrocinador cambie las condiciones, con un segundo banco preparado y una forma probada de migrar.
- Aceleradores de Fintech Den: componentes reutilizables para lanzar más rápido: Componentes probados y reutilizables para alta de clientes, libro mayor y pagos, para que pague sobre todo el trabajo específico de su caso.