Resumen
Muchas fintech llegan a sus clientes a través de un único banco patrocinador, a menudo con una plataforma de banking-as-a-service en medio. Funciona bien hasta que el banco sube sus comisiones, restringe los programas que admite o su regulador le pide que frene. En ese momento la fintech descubre qué parte de su negocio no controla.
Fintech Den™ ayuda a las fintech a reducir esa dependencia. Diseñamos y construimos una capa bancaria con la que habla su producto en lugar de hablar directamente con un banco, de modo que se pueda añadir un segundo o tercer banco, repartir el volumen y planificar un cambio en vez de precipitarlo. Cuando hace falta migrar, lo hacemos como una migración corta y estructurada, con datos portables y la mínima molestia para sus clientes.
Somos una empresa nueva y preferimos decírselo con franqueza. Este libro blanco expone el problema tal como lo vemos, cómo lo abordaríamos, las normas de EE. UU., el Reino Unido y la UE que lo condicionan, cómo tratamos sus datos y un primer proyecto lo bastante pequeño para juzgarnos.
La protección de datos suele ser lo primero que comprueban los compradores del Reino Unido y la UE, así que lo decimos de entrada: cumplimos el UK GDPR y el RGPD de la UE, y estamos registrados en la Information Commissioner’s Office del Reino Unido. La sección sobre el RGPD más abajo explica qué significa para su proyecto, desde dónde se alojan sus datos hasta cómo le avisaríamos de una brecha.
El problema
En 2024 quebró en EE. UU. un proveedor de middleware de banking-as-a-service, y los clientes finales de varias apps fintech se quedaron meses sin acceso a su dinero mientras bancos y administradores intentaban aclarar a quién se le debía qué. El problema de fondo no era la app: los registros de a quién pertenecía cada saldo estaban en los sistemas de un único intermediario, y nadie más podía conciliarlos con rapidez.
Desde entonces, los bancos patrocinadores están sometidos a una supervisión mucho más estrecha, y muchos han endurecido sus programas, subido sus precios o abandonado por completo las alianzas con fintech. Una fintech con un solo banco detrás puede recibir unos pocos meses de plazo para encontrar otro, con todas las integraciones de cuentas, tarjetas y pagos que eso implica.
Migrar es difícil porque la mayoría de las integraciones nunca se diseñaron para moverse. Números de cuenta, programas de tarjetas, redes de pago, datos KYC y libros mayores están ligados a las API y al modelo de datos de un solo socio. Sin un plan, migrar significa reescribir grandes partes del producto con prisas, mientras los clientes esperan.
Cómo lo abordaríamos
Empezaríamos por mapear con exactitud lo que depende de su banco o plataforma BaaS actual: cuentas, tarjetas, redes de pago, datos KYC, el libro mayor y los ficheros de conciliación. Después colocaríamos una capa bancaria entre su producto y el banco, con su propio libro mayor y sus propios registros debajo, para que el banco sea una conexión que se puede cambiar y no la base de su producto.
En la mayoría de los casos, el desarrollo tiene tres partes:
| Parte | Qué hace | Nuestro objetivo |
|---|---|---|
| Capa multibanco | Una única API interna para cuentas, pagos y tarjetas, con conectores a dos o tres bancos patrocinadores | Un segundo banco al que pasar o con el que repartir volumen, sin reconstruir su producto |
| Registros propios | Un libro mayor de partida doble y registros por cliente que usted conserva, conciliados a diario con cada banco | Siempre puede demostrar quién es dueño de qué, tenga quien tenga los fondos |
| Sprints de migración | Traspasos estructurados de un proveedor BaaS o banco a otro, normalmente en unos 60 días cuando ambas partes están listas | Clientes trasladados por oleadas, con comprobación de saldos en cada paso |
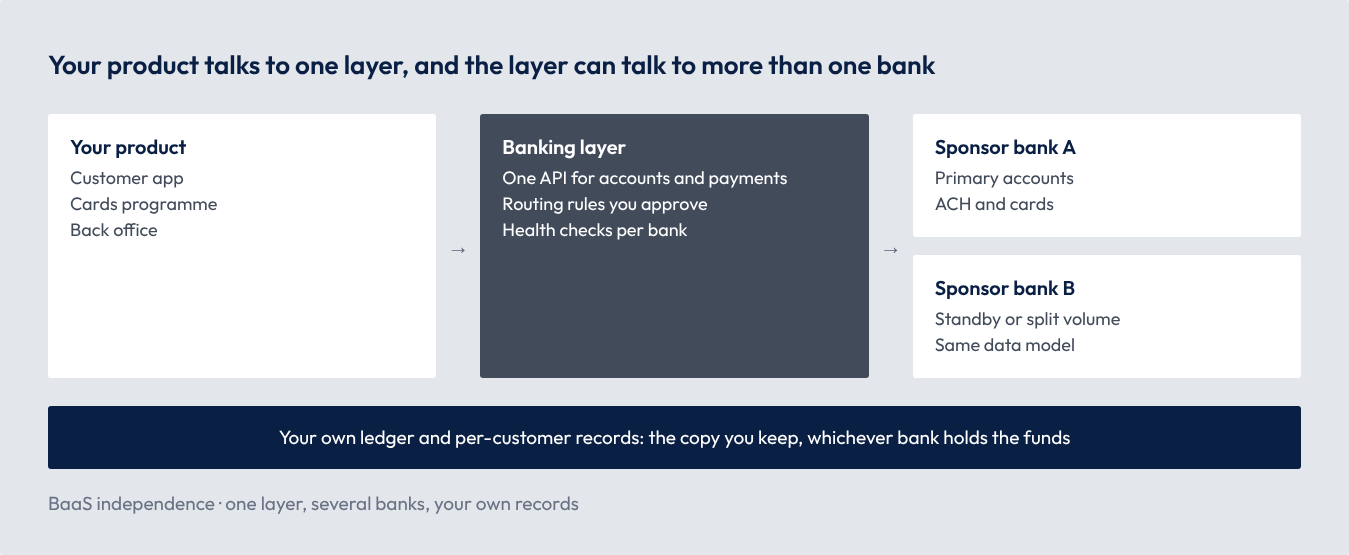
El diagrama muestra la idea. Su producto solo conoce la capa bancaria. La capa dirige cada cuenta o pago a un banco según reglas que usted aprueba, y si un banco suspende un servicio o falla, el tráfico puede pasar a otro. Su libro mayor está debajo, de modo que los saldos nunca dependen de los registros de un único socio.
Enrutar entre bancos tiene un coste: cada banco tiene su propio proceso de alta, sus límites y sus expectativas de cumplimiento, y algunos productos, como los programas de tarjetas, tardan más en montarse dos veces. Le ayudaríamos a decidir qué servicios necesitan de verdad un segundo banco y cuáles solo un plan de salida probado.
Las normas detrás del BaaS en EE. UU., el Reino Unido y la UE
Los reguladores de los tres mercados esperan ya que las entidades sepan dónde está el dinero de los clientes, lleven sus propios registros y puedan sobrevivir a la caída de un socio clave. Esto es un resumen para conversar, no asesoramiento jurídico.
| Mercado | Norma | Situación (noviembre de 2026) | Qué implica para el desarrollo |
|---|---|---|---|
| EE. UU. | Propuesta de la FDIC sobre el registro de las cuentas de depósito custodiadas en alianzas entre bancos y fintech | Propuesta en octubre de 2024; en la agenda a largo plazo de la FDIC, sin fecha para una norma definitiva | Registros diarios por cliente que un banco pueda conciliar, tenga quien tenga los fondos |
| EE. UU. | Bank Secrecy Act y programas AML, además de la supervisión de los socios fintech por parte de los bancos patrocinadores | En vigor, con mayor escrutinio desde 2024 | Registros de KYC y supervisión que pueden acompañar a sus clientes si cambia de banco |
| Reino Unido | Normas de salvaguarda de la FCA para entidades de pago y de dinero electrónico: controles diarios, informes mensuales y auditorías anuales | En vigor desde el 7 de mayo de 2026 | Cifras de salvaguarda que siguen siendo correctas durante toda la migración |
| Reino Unido | Normas de resiliencia operativa de la FCA: servicios de negocio importantes y umbrales de tolerancia | Las entidades debían poder mantenerse dentro de sus umbrales de tolerancia a 31 de marzo de 2025 | Una forma probada de mantener los servicios importantes si falla un banco o proveedor |
| UE | Reglamento de resiliencia operativa digital (DORA) | Se aplica desde el 17 de enero de 2025 | Planes de salida para proveedores TIC críticos y un registro de los acuerdos con terceros |
Cumplimiento del UK GDPR y del RGPD
Trasladar clientes entre bancos implica trasladar sus datos personales, así que debe quedar claro quién tiene qué y con qué base. Cumplimos el UK GDPR, junto con la Data Protection Act 2018, y el RGPD de la UE. En los proyectos en los que tratamos datos personales, usted es el responsable del tratamiento y nosotros actuamos como su encargado. Esto es lo que significa en la práctica.
| Ámbito | Qué hacemos |
|---|---|
| Contrato de encargo del tratamiento | Firmamos uno con cada cliente, que cubre todo lo que exige el artículo 28 del UK GDPR y del RGPD. Solo actuamos siguiendo sus instrucciones documentadas, y todas las personas de su proyecto están sujetas a confidencialidad. Nuestro contrato estándar está listo para que lo revise su equipo jurídico. |
| Minimización | Los sistemas solo recogen los datos personales que necesitan. Por defecto, desarrollamos y probamos con datos sintéticos o enmascarados, no con registros reales de clientes. |
| Dónde residen los datos | Los sistemas de producción funcionan en su propia cuenta en la nube, en la región del Reino Unido o de la UE que elija. |
| Migraciones | Los datos de clientes solo se transfieren entre bancos o proveedores siguiendo sus instrucciones y los acuerdos que tiene con ellos, de forma cifrada y con un registro de qué se transfirió y cuándo. |
| Ámbito | Qué hacemos |
|---|---|
| Acceso y transferencias | Cualquier acceso a datos personales reales se acuerda antes con usted, se limita a personas designadas, se registra y se retira al terminar la tarea. Si un acceso supone alguna vez una transferencia fuera del Reino Unido o de la UE, queda cubierto por las cláusulas contractuales tipo de la UE o por el acuerdo británico de transferencia internacional de datos. Ambos están listos para firmar. |
| Seguridad | Cifrado en tránsito y en reposo, acceso con privilegios mínimos, registro de actividad y revisión de código en cada cambio. |
| Subencargados | Le indicamos qué subencargados utilizamos y solo añadimos otros con su autorización previa. |
| Derechos de las personas | Le ayudamos a responder cuando alguien pide ver, corregir o suprimir sus datos. |
| Brechas | Si tenemos conocimiento de una brecha de datos personales que afecte a sus datos, se lo comunicamos sin dilación indebida, para que pueda cumplir el plazo de 72 horas de notificación a la ICO o a su autoridad de control de la UE. |
| Evaluaciones y auditorías | Apoyamos sus evaluaciones de impacto relativas a la protección de datos, le damos la información necesaria para demostrar el cumplimiento y permitimos auditorías. |
| Fin del trabajo | Devolvemos o eliminamos sus datos personales, según prefiera. |
En qué punto estamos con registros y certificaciones. Preferimos ser precisos antes que impresionar.
| Elemento | Situación |
|---|---|
| ICO (Reino Unido) | Registrados en la Information Commissioner’s Office. |
| Flujos de datos de la UE al Reino Unido | La UE reconoce la legislación británica de protección de datos como adecuada. La Comisión Europea renovó esa decisión en diciembre de 2025, y está vigente hasta diciembre de 2031. |
Para entidades de la UE sujetas a DORA. Si es una entidad financiera de la UE, nuestra ficha informativa DORA le da lo necesario para incluirnos en su registro de proveedores terceros de servicios TIC: nuestros datos de empresa, los servicios que prestamos, dónde se tratan los datos y los subcontratistas que usamos. También revisaremos con su equipo las cláusulas contractuales de DORA.
Cómo trabajamos
Como aún no podemos enseñarle años de proyectos anteriores, preferimos mostrarle nuestro proceso, por escrito, antes de que se comprometa.
Las personas con las que trabajará. Trata directamente con nuestra dirección. No hay un gestor de cuenta de por medio.
| Función | De qué se ocupa en su proyecto |
|---|---|
| Chief Executive Officer | La relación, el alcance, la seguridad y la protección de datos, y el encaje con sus alianzas bancarias |
| Chief Technology Officer | El diseño de la capa bancaria y del libro mayor, la planificación de la migración, el riesgo técnico, la aprobación técnica final y, a veces, la relación y el alcance |
| Head of Engineering | Integraciones con bancos y proveedores, migración de datos, pruebas de conciliación y despliegues |
| Head of Visual Design | La comunicación con clientes durante un traslado, las pantallas de back office y los cuadros de migración |
Empresa y horario. Fintech Den™ es un nombre comercial de ROMBI PIXEL LTD, sociedad británica registrada en Inglaterra y Gales (n.º 15947340) con domicilio social en Bury St. Edmunds. Trabajamos en hora de Europa central (CET), así que nuestra jornada coincide con el horario laboral del Reino Unido y la UE. Para clientes de EE. UU., nuestra tarde coincide con la mañana de la costa este, y programamos las llamadas en esa franja.
La parte práctica. Presupuestamos y facturamos en euros, dólares estadounidenses o libras, lo que mejor convenga a su departamento financiero, y los clientes de la UE pueden pagar por transferencia SEPA a nuestra cuenta en euros. Las propuestas detallan el alcance, los hitos, los pagos y el tratamiento del IVA, y los pagos están ligados a hitos que puede comprobar. Nuestro contrato marco de servicios está listo para su equipo jurídico, y estamos abiertos a hablar de la ley aplicable y otras condiciones.
Hábitos que puede exigirnos. Enviamos un resumen escrito en el día laborable siguiente a cada llamada. Recibe una breve actualización escrita cada semana y una demo cada dos semanas. Los riesgos se anotan en un registro compartido en cuanto los detectamos, y nada cambia el alcance sin su acuerdo por escrito.
Cómo suele ser una migración. Cuando ambos bancos están listos para trabajar con nosotros, un traslado típico lleva unos 60 días. Los plazos dependen mucho de los bancos, y seremos sinceros con usted sobre ello desde el principio.
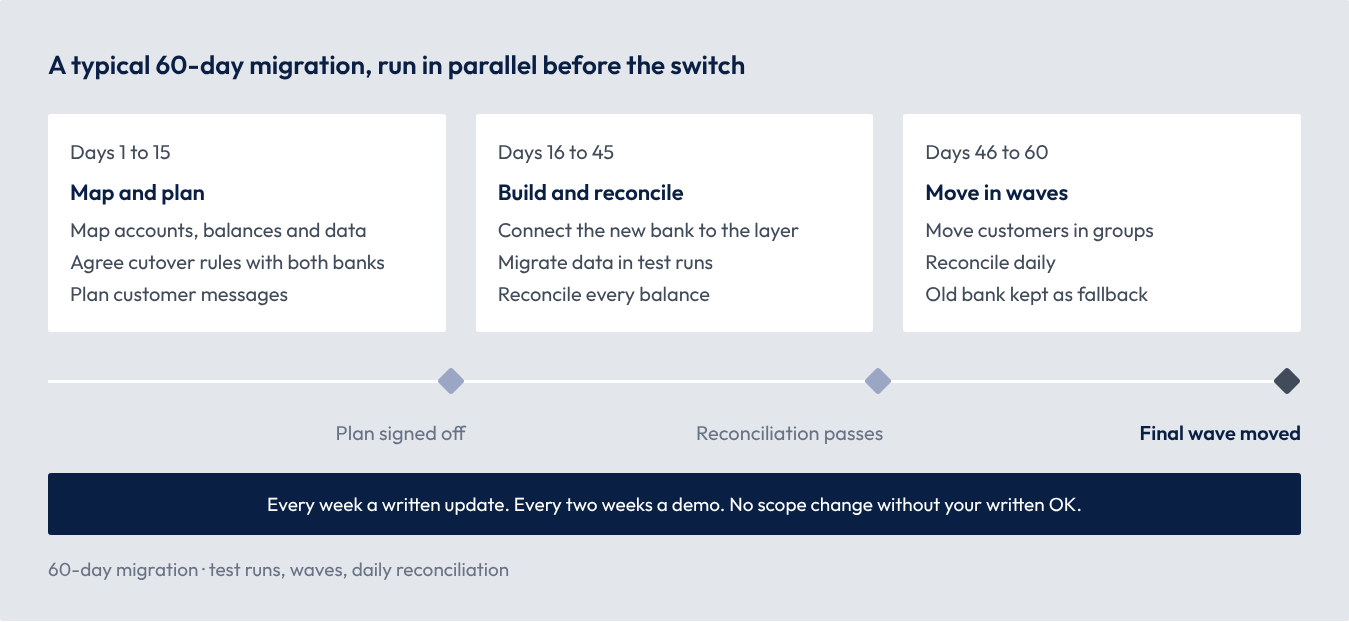
Si todavía no va a cambiar, el mismo trabajo puede hacerse con calma como plan de contingencia: la capa y la conexión con un segundo banco se construyen y prueban, y el cambio solo se hace si lo necesita. Puede detenerse en cualquier punto de control y quedarse con todo lo que hayamos producido hasta entonces.
Iniciar una conversación
En la primera llamada, sobre todo escuchamos. Probablemente le preguntaremos:
- De qué banco o plataforma BaaS depende hoy, y para qué servicios.
- Si lleva su propio libro mayor y registros por cliente, o depende de los de su socio.
- Si le han avisado de cambios en comisiones, límites o en su programa.
- Qué servicios le harían más daño si se detuvieran un día.
- Dónde deben alojarse sus datos.
Si parece que podemos ayudarle, le propondremos una de estas opciones como primer paso. Los plazos son orientativos, no fijos, y los confirmamos en una propuesta escrita.
| Opción | Duración típica | Qué recibiría |
|---|---|---|
| Revisión de dependencias | Unas 2 semanas | Un mapa de todo lo que depende de su banco actual, los riesgos y un plan de contingencia o de migración de alcance cerrado |
| Capa bancaria y segundo banco | Unos 3 meses | Su propio libro mayor y la capa bancaria en marcha, con un segundo banco conectado y probado |
| Sprint de migración | Unos 60 días cuando ambos bancos están listos | Clientes, saldos y registros trasladados al nuevo banco por oleadas, con conciliación diaria |
Si no parece encajar, se lo diremos y, cuando podamos, le indicaremos a alguien mejor situado.
Antes de la llamada, le enviamos con gusto nuestro paquete de confianza: el contrato de encargo del tratamiento y las cláusulas de transferencia de la UE y el Reino Unido, además de la ficha informativa DORA si es una entidad financiera de la UE. Estamos trabajando para obtener las certificaciones IASME Cyber Assurance y Cyber Essentials (el esquema respaldado por el NCSC).
Para concertar una llamada, escriba a contact@fintechden.com. Respondemos en un día laborable.
Fuentes
- FDIC: proposed requirements for custodial deposit accounts
- Unified Agenda: status of the FDIC custodial account rule
- FCA: changes to payment safeguarding rules
- FCA: operational resilience
- ESAs: DORA registers of information and critical ICT providers
- Hunton: European Commission renews UK adequacy decisions
- ICO: contracts between controllers and processors
- GDPR Article 33: notifying a personal data breach
Más libros blancos
- Crear un neobanco: un camino realista hasta el lanzamiento: Un núcleo modular, un único libro mayor y un calendario honesto, desde la primera conversación hasta el lanzamiento.
- Orquestación de pagos: todas sus redes de pago bajo un mismo techo: Primero los controles, después un enrutamiento inteligente entre redes y una conciliación que registra en su libro mayor.
- Auditorías de costes de API y proveedores: mejor economía unitaria sin reconstruir: Una revisión a precio cerrado de cómo sus sistemas usan API y proveedores de pago, y un plan claro para gastar menos por cliente.