Podsumowanie
Większość osób, które chcą uruchomić bank cyfrowy, dobrze wie, jak ma wyglądać aplikacja. Czas pochłania wszystko, co jest pod spodem: księga główna, kontrole onboardingu i zgodności, relacja z bankiem partnerskim oraz testy, które nadzorca lub bank sponsorujący zechce zobaczyć, zanim popłyną prawdziwe pieniądze.
Właśnie w tym chcemy pomóc. Fintech Den to niewielka firma doradcza fintech zarejestrowana w Wielkiej Brytanii. Projektujemy i budujemy kluczowe elementy banku cyfrowego (rachunki, księgę główną z zapisem podwójnym, rozliczenia oraz onboarding z KYC i AML) jako moduły komunikujące się przez API, dzięki czemu można zacząć od tego, co niezbędne, i rozbudowywać później.
Od początku chcemy mówić uczciwie o czasie. Droga od pierwszej rozmowy do działającego pilota to kwestia miesięcy, a pełny publiczny start trwa zwykle jeszcze dłużej. Większość tego czasu pochłaniają licencje lub due diligence banku partnerskiego, integracje i testy, a nie pisanie kodu. Wolimy to rzetelnie zaplanować razem z Państwem, niż obiecać termin, którego nikt nie dotrzyma.
Ochrona danych to zwykle pierwsza rzecz, którą sprawdzają klienci z Wielkiej Brytanii i UE, więc mówimy to od razu: przestrzegamy UK GDPR i unijnego RODO oraz jesteśmy zarejestrowani w brytyjskim Information Commissioner’s Office. Sekcja o RODO poniżej wyjaśnia, co to oznacza dla Państwa projektu, od miejsca przechowywania danych po sposób, w jaki poinformowalibyśmy o naruszeniu.
Gdzie starty zwykle zwalniają
W praktyce starty rzadko utykają z powodu aplikacji dla klientów. Utykają niżej w stosie technologicznym.
Pierwszą przeszkodą jest zwykle rdzeń. Tradycyjne projekty core bankingu mogą trwać rok lub dłużej i wiązać Państwa z roadmapą jednego dostawcy. Istnieją lżejsze opcje, ale ktoś i tak musi dobrze zaprojektować księgę główną. Jeśli salda nie są od pierwszego dnia zapisywane jako prawidłowe księgowania w systemie podwójnym, uzgadnianie i ochrona środków klientów bardzo szybko stają się uciążliwe.
Drugą jest bank partnerski lub nadzorca. Po kilku głośnych problemach z banking-as-a-service w 2024 roku banki sponsorujące w USA znacznie ostrożniej dobierają partnerów, a nadzorcy w Wielkiej Brytanii i UE również podnieśli oczekiwania. Należy spodziewać się szczegółowego due diligence dokumentacji, kontroli i danych, i tego, że potrwa ono dłużej.
Dalej jest onboarding. Jeśli KYC jest nieporęczny, dobrzy klienci rezygnują w połowie. Jeśli jest zbyt luźny, zaprasza nadużycia i pytania nadzorcy. Znalezienie właściwej równowagi wymaga kilku iteracji.
Wreszcie wzrost może obnażyć skróty. System, który radzi sobie z kilkuset użytkownikami pilota, może mieć problemy, gdy ruszy kampania marketingowa, dlatego testy wydajności i obciążenia muszą być częścią planu, a nie dodatkiem na koniec.
Co budujemy
Budujemy regulowany rdzeń banku cyfrowego jako zestaw modułów: onboarding, rachunki, płatności i compliance. Wszystkie zapisują dane w jednej księdze głównej z zapisem podwójnym, która jest jedynym rejestrem każdego salda klienta. Nie wszystkie moduły są potrzebne od pierwszego dnia. Wiele zespołów zaczyna od onboardingu, rachunków i księgi głównej, a systemy płatności i karty dodaje, gdy podstawy się sprawdzą.
Onboarding obejmuje procesy KYC i AML połączone z wybranymi przez Państwa dostawcami weryfikacji tożsamości. Architektura jest zaprojektowana do skalowania poziomego, więc zwiększenie mocy oznacza dodanie serwerów, a nie przeprojektowanie systemu. Jak daleko i jak szybko trzeba skalować, sprawdzilibyśmy wspólnie w testach, zamiast to zakładać.
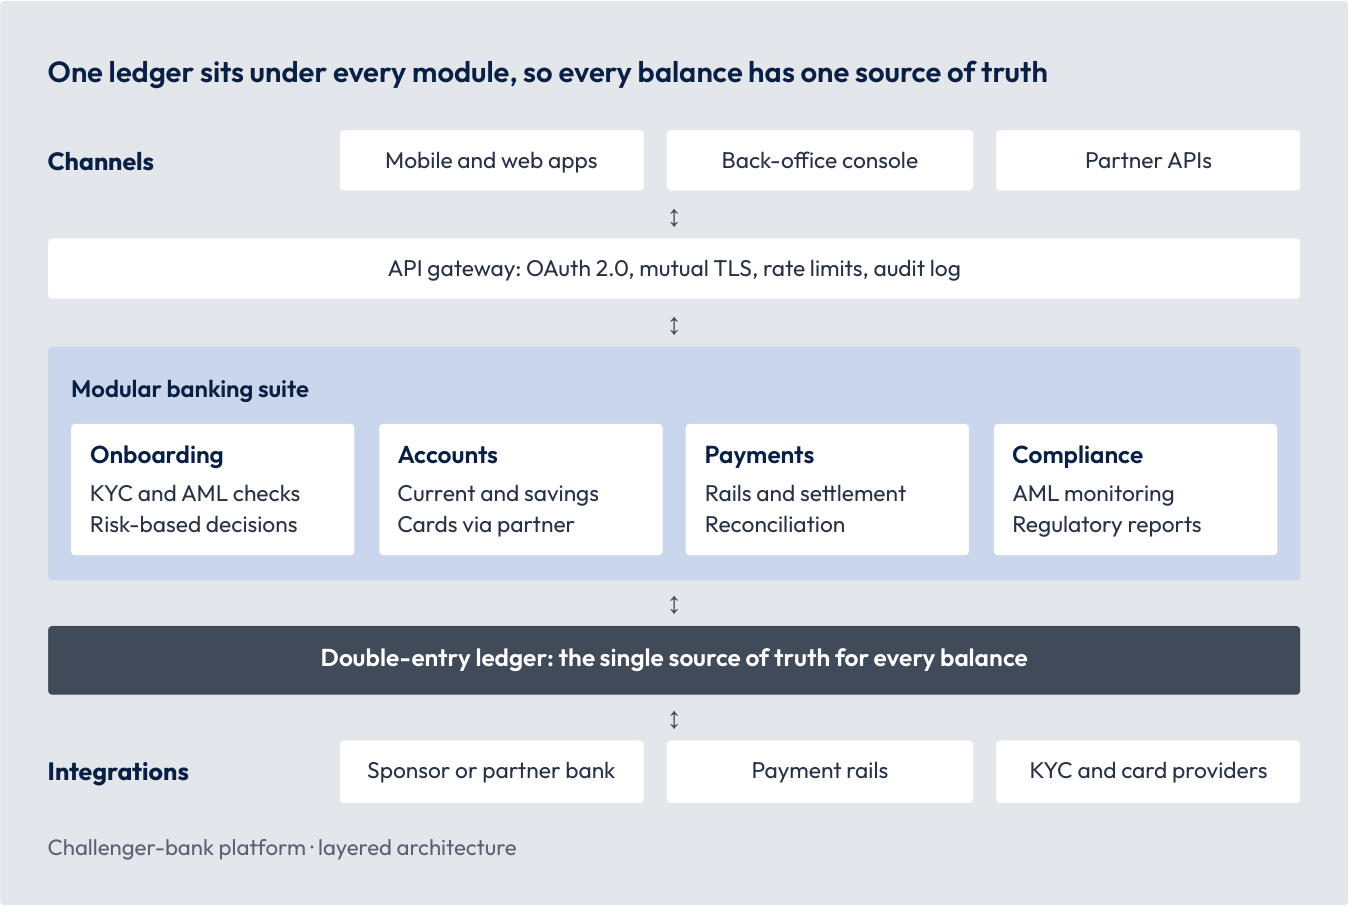
Diagram pokazuje ideę. Każdy kanał dociera do modułów przez jedną zabezpieczoną bramkę, a każdy moduł księguje w tej samej księdze głównej, więc salda, dane o ochronie środków i uzgodnienia powinny zawsze się zgadzać.
Jeszcze jedna rzecz ważna dla większości założycieli, z którymi rozmawiamy: platforma działa na Państwa własnym koncie w chmurze, pod Państwa marką. Dostęp do kodu źródłowego i dokumentacji jest uregulowany w umowie, więc nie są Państwo uzależnieni od nas, jeśli plany się zmienią.
Regulacje w USA, Wielkiej Brytanii i UE
Niezależnie od rynku, na którym Państwo startują, nadzorcy i banki partnerskie będą oczekiwać tych samych podstaw: dokładnej ewidencji każdego salda klienta, solidnych kontroli onboardingu i dowodów odporności systemów. Szczegóły się różnią. To krótkie podsumowanie do dyskusji, a nie porada prawna, a ścieżkę licencyjną zaplanowalibyśmy z Państwa prawnikami.
| Rynek | Regulacja | Stan (październik 2026) | Co to oznacza dla wdrożenia |
|---|---|---|---|
| Wielka Brytania | Zasady FCA dotyczące ochrony środków dla instytucji płatniczych i instytucji pieniądza elektronicznego: codzienne kontrole, miesięczne raporty, roczne audyty | Obowiązuje od 7 maja 2026 | Codzienne uzgadnianie na podstawie księgi głównej i dane potrzebne do raportów |
| Wielka Brytania | FCA Consumer Duty i zwrot środków przy oszustwach APP | Obowiązuje | Przejrzyste ścieżki klienta i kontrole antyfraudowe, zanim pieniądze wyjdą |
| USA | Bank Secrecy Act i programy AML oraz nadzór banków sponsorujących nad partnerami fintech | Obowiązuje, z zaostrzoną kontrolą od 2024 | Salda per klient, które bank sponsorujący może uzgodnić, oraz dokumentacja KYC i monitoringu |
| USA | Monitorowanie nadużyć Nacha dla ACH | W pełni obowiązuje od 22 czerwca 2026 | Monitoring ACH w module płatności |
| UE | Rozporządzenie w sprawie operacyjnej odporności cyfrowej (DORA) | Stosowane od 17 stycznia 2025 | Monitoring, rejestr incydentów i udokumentowane umowy z podmiotami zewnętrznymi |
| UE | Rozporządzenie w sprawie płatności natychmiastowych, w tym weryfikacja odbiorcy | Obowiązki w strefie euro od 9 października 2025 | SEPA Instant i weryfikacja odbiorcy w module płatności |
Zgodność z UK GDPR i RODO
Bank przechowuje jedne z najbardziej wrażliwych danych osobowych, a bank partnerski i nadzorca będą chcieli wiedzieć, jak są chronione. Przestrzegamy UK GDPR wraz z Data Protection Act 2018 oraz unijnego RODO. W projektach, w których przetwarzamy dane osobowe, to Państwo są administratorem, a my działamy jako podmiot przetwarzający. Oto, co to oznacza w praktyce.
| Obszar | Co robimy |
|---|---|
| Umowa powierzenia przetwarzania danych | Zawieramy ją z każdym klientem; obejmuje wszystko, czego wymaga art. 28 UK GDPR i RODO. Działamy wyłącznie na Państwa udokumentowane polecenie, a wszystkie osoby w projekcie są zobowiązane do zachowania poufności. Nasza standardowa umowa jest gotowa do przeglądu przez Państwa dział prawny. |
| Minimalizacja danych | Systemy zbierają tylko te dane osobowe, których potrzebują. Domyślnie budujemy i testujemy na danych syntetycznych lub zamaskowanych, a nie na prawdziwych danych klientów. |
| Gdzie są dane | Systemy produkcyjne działają na Państwa własnym koncie w chmurze, w wybranym regionie brytyjskim lub unijnym. |
| Obszar | Co robimy |
|---|---|
| Dostęp i transfery | Każdy dostęp do prawdziwych danych osobowych jest wcześniej z Państwem uzgadniany, ograniczony do wskazanych z imienia i nazwiska osób, rejestrowany i odbierany po zakończeniu zadania. Jeśli dostęp kiedykolwiek wiąże się z transferem poza Wielką Brytanię lub UE, obejmują go standardowe klauzule umowne UE lub brytyjska umowa o międzynarodowym przekazywaniu danych. Obie są gotowe do podpisania. |
| Bezpieczeństwo | Szyfrowanie w tranzycie i w spoczynku, dostęp według zasady najmniejszych uprawnień, rejestrowanie zdarzeń i przegląd kodu przy każdej zmianie. |
| Podprzetwarzający | Informujemy Państwa, z jakich podmiotów podprzetwarzających korzystamy, a nowe dodajemy tylko za Państwa uprzednią zgodą. |
| Prawa klientów | Pomagamy Państwu odpowiadać, gdy klienci proszą o wgląd, sprostowanie lub usunięcie swoich danych, i wbudowujemy obsługę tych wniosków w back-office. Wnioski o usunięcie są zestawiane z danymi, które trzeba przechowywać z mocy prawa, np. na potrzeby przeciwdziałania praniu pieniędzy. |
| Naruszenia | Jeśli dowiemy się o naruszeniu ochrony danych osobowych dotyczącym Państwa danych, poinformujemy o nim bez zbędnej zwłoki, tak aby mogli Państwo dotrzymać 72-godzinnego terminu na zgłoszenie do ICO lub unijnego organu nadzorczego. |
| Oceny skutków i audyty | Wspieramy Państwa oceny skutków dla ochrony danych, przekazujemy informacje potrzebne do wykazania zgodności i umożliwiamy audyty. |
| Zakończenie współpracy | Zwracamy lub usuwamy Państwa dane osobowe, zgodnie z Państwa wyborem. |
Nasz stan rejestracji i certyfikacji. Wolimy być precyzyjni niż efektowni.
| Pozycja | Stan |
|---|---|
| ICO (Wielka Brytania) | Rejestracja w Information Commissioner’s Office. |
| Przepływ danych z UE do Wielkiej Brytanii | UE uznaje brytyjskie prawo ochrony danych za odpowiednie. Komisja Europejska przedłużyła tę decyzję w grudniu 2025 i obowiązuje ona do grudnia 2031. |
Dla firm z UE podlegających DORA. Jeśli są Państwo podmiotem finansowym z UE, nasza karta informacyjna DORA zawiera wszystko, czego potrzeba, by wpisać nas do rejestru zewnętrznych dostawców usług ICT: dane spółki, świadczone usługi, miejsca przetwarzania danych i podwykonawców. Wspólnie z Państwa zespołem omówimy też postanowienia umowne DORA.
Jak pracujemy
Ponieważ nie możemy jeszcze pokazać lat zrealizowanych projektów, wolimy pokazać nasz proces, na piśmie, zanim podejmą Państwo decyzję.
Osoby, z którymi będą Państwo pracować. Kontaktują się Państwo bezpośrednio z naszym kierownictwem. Nie ma pośredniczącego opiekuna klienta.
| Rola | Za co odpowiada w Państwa projekcie |
|---|---|
| Chief Executive Officer | Relacja, zakres, bezpieczeństwo i ochrona danych oraz zgodność z Państwa planami licencyjnymi |
| Chief Technology Officer | Architektura, projekt księgi głównej, akceptacja techniczna, a czasem także relacja i zakres |
| Head of Engineering | Plan realizacji, integracje, testy, wydajność i wydania |
| Head of Visual Design | Aplikacja dla klientów, ścieżki onboardingu i ekrany back-office |
Spółka i godziny pracy. Fintech Den™ to nazwa handlowa ROMBI PIXEL LTD, brytyjskiej spółki zarejestrowanej w Anglii i Walii (nr 15947340) z siedzibą w Bury St. Edmunds. Pracujemy według czasu środkowoeuropejskiego (CET), więc nasz dzień pracy pokrywa się z godzinami pracy w Wielkiej Brytanii i UE. Dla klientów z USA nasze popołudnie pokrywa się z porankiem na Wschodnim Wybrzeżu i wtedy planujemy rozmowy.
Kwestie praktyczne. Wyceny i faktury wystawiamy w euro, dolarach amerykańskich lub funtach, zależnie od preferencji Państwa działu finansowego, a klienci z UE mogą płacić przelewem SEPA na nasz rachunek w euro. Oferty określają zakres, kamienie milowe, terminy płatności i rozliczenie VAT, a płatności są powiązane z weryfikowalnymi kamieniami milowymi. Nasza umowa ramowa jest gotowa dla Państwa działu prawnego i jesteśmy otwarci na rozmowę o prawie właściwym i innych warunkach.
Nawyki, z których można nas rozliczać. Po każdej rozmowie w ciągu dnia roboczego wysyłamy pisemne podsumowanie. Co tydzień otrzymują Państwo krótką pisemną aktualizację, a co dwa tygodnie demo. Ryzyka trafiają do wspólnego rejestru, gdy tylko je zauważymy, a zakres nie zmienia się bez Państwa pisemnej zgody.
Jak zwykle wyglądają pierwsze 90 dni. Dziewięćdziesiąt dni nie wystarczy do publicznego startu i nie będziemy udawać, że jest inaczej. Powinny jednak dać Państwu działający, przetestowany rdzeń i realistyczny plan na kolejne miesiące.
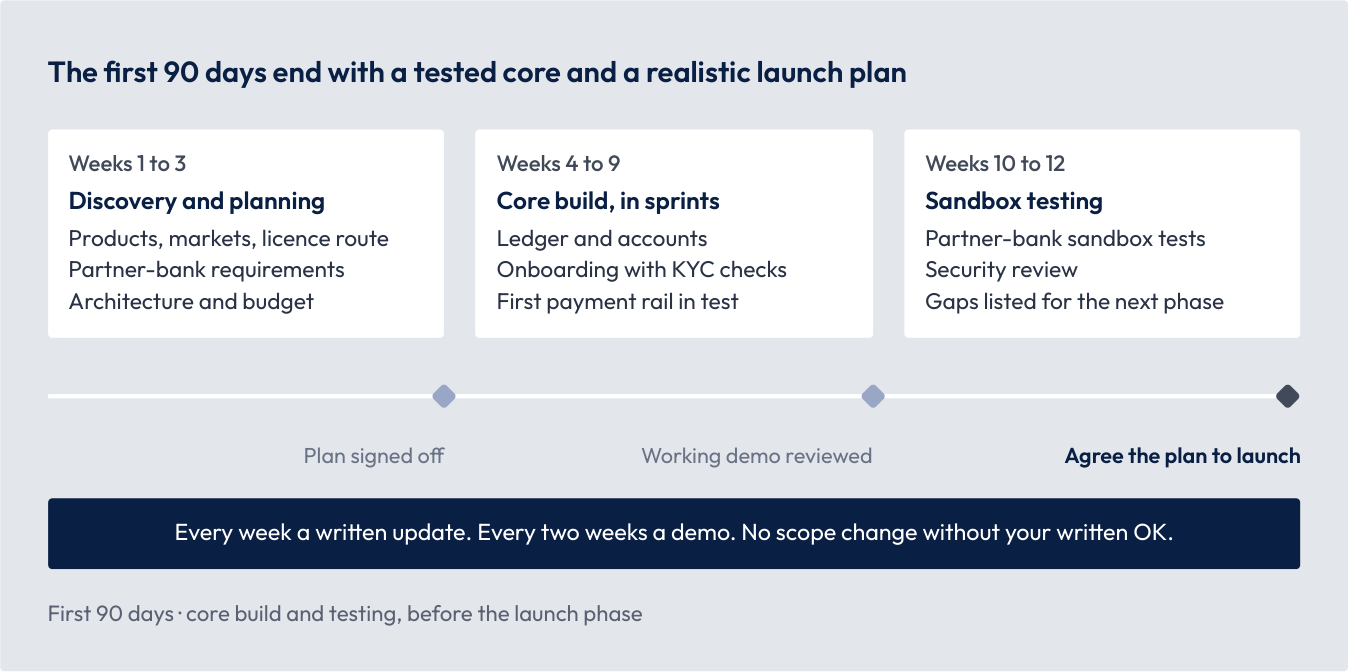
Potem droga do startu trwa zwykle jeszcze kilka miesięcy: dokończenie integracji, przeglądy banku partnerskiego lub nadzorcy, zamknięty pilotaż z niewielką grupą klientów i testy obciążeniowe. Ile to potrwa, w dużej mierze zależy od ścieżki licencyjnej, a uczciwą ocenę przedstawimy, gdy tylko ją poznamy. Mogą Państwo zatrzymać się na każdym punkcie kontrolnym i zachować wszystko, co do tej pory przygotowaliśmy.
Jak zacząć rozmowę
Podczas pierwszej rozmowy głównie słuchamy. Prawdopodobnie zapytamy:
- Od jakich klientów i produktów chcą Państwo zacząć i na jakich rynkach.
- Ścieżkę licencyjną: własna licencja bankowa, licencja instytucji pieniądza elektronicznego lub instytucji płatniczej albo bank partnerski lub sponsorujący.
- Co już Państwo mają i co musielibyśmy podłączyć lub zastąpić.
- Jaki termin startu Państwo planują i co go wyznacza.
- Gdzie muszą być przechowywane Państwa dane.
Jeśli okaże się, że możemy pomóc, zaproponujemy jedną z tych opcji jako pierwszy krok. Terminy są orientacyjne, a nie sztywne, i potwierdzamy je w pisemnej ofercie.
| Opcja | Typowy czas | Co Państwo otrzymują |
|---|---|---|
| Discovery i planowanie | Około 3 tygodni | Mapę produktów i licencji, proponowaną architekturę, listę integracji i realistyczny plan do startu |
| Budowa rdzenia i testy | Około 3 miesięcy | Księga główna, rachunki i onboarding działające w środowisku testowym z jednym systemem płatności, gotowe do przeglądu przez bank partnerski |
| Pilotaż i start | Kilka miesięcy, ustalane wspólnie | Kolejne integracje, zamknięty pilotaż, testy obciążeniowe i wsparcie przy starcie |
Jeśli nie będziemy dobrym wyborem, powiemy to wprost i w miarę możliwości wskażemy kogoś lepiej przygotowanego.
Przed rozmową chętnie prześlemy nasz pakiet zaufania: umowę powierzenia przetwarzania danych i klauzule transferowe UE i Wielkiej Brytanii, a także kartę informacyjną DORA, jeśli są Państwo instytucją finansową z UE. Pracujemy nad uzyskaniem certyfikatów IASME Cyber Assurance i Cyber Essentials (programu wspieranego przez NCSC).
Aby umówić rozmowę, prosimy o e-mail na contact@fintechden.com. Odpowiadamy w ciągu dnia roboczego.
Źródła
- FCA: changes to payment safeguarding rules
- Nacha: Fraud Monitoring Phase 2
- ECB: Instant Payments Regulation
- Hunton: European Commission renews UK adequacy decisions
- ICO: contracts between controllers and processors
- GDPR Article 33: notifying a personal data breach
Więcej białych ksiąg
- Niezależność od BaaS: routing przez kilka banków i bezpieczna migracja: Utrzymaj działanie produktu, gdy bank sponsorujący zmieni warunki: z drugim bankiem w gotowości i sprawdzonym sposobem przejścia.
- Modernizacja w modelu sidecar: nowe produkty bez wymiany systemu core: Nowoczesna, zawsze dostępna warstwa obok systemu core bankowego, aby uruchamiać produkty w tygodnie, podczas gdy core prowadzi księgi.
- Orkiestracja płatności: wszystkie systemy płatności pod jednym dachem: Najpierw kontrole, potem inteligentny routing między systemami płatności i uzgadnianie księgowane w Państwa księdze głównej.