Zusammenfassung
Die meisten, die eine digitale Bank starten wollen, haben schon eine gute Vorstellung davon, wie die App aussehen soll. Was Zeit kostet, ist alles darunter: das Hauptbuch, die Onboarding- und Compliance-Prüfungen, die Beziehung zu einer Partnerbank und die Tests, die eine Aufsichtsbehörde oder Sponsorbank sehen will, bevor echtes Geld fließt.
Genau dabei wollen wir helfen. Fintech Den ist eine kleine, im Vereinigten Königreich registrierte Fintech-Beratung. Wir konzipieren und bauen die Kernbausteine einer digitalen Bank (Konten, ein doppeltes Hauptbuch, Abwicklung sowie KYC- und AML-Onboarding) als Module, die über APIs miteinander sprechen, sodass Sie mit dem Nötigen beginnen und später erweitern können.
Beim Zeitplan wollen wir von Anfang an ehrlich sein. Vom ersten Gespräch bis zu einem Live-Pilot vergehen Monate, und ein vollständiger öffentlicher Launch dauert meist noch länger. Der Großteil dieser Zeit fließt in Lizenzierung oder die Due Diligence der Partnerbank, Integrationen und Tests, nicht ins Programmieren. Wir planen das lieber sauber mit Ihnen, als ein Datum zu versprechen, das niemand halten kann.
Datenschutz ist meist das Erste, was Käufer im Vereinigten Königreich und in der EU prüfen. Deshalb vorab: Wir halten die UK GDPR und die EU-DSGVO ein und sind beim britischen Information Commissioner’s Office registriert. Der DSGVO-Abschnitt unten erklärt, was das für Ihr Projekt bedeutet, vom Hosting-Standort Ihrer Daten bis dazu, wie wir Sie über eine Datenpanne informieren würden.
Wo Launches typischerweise ins Stocken geraten
In der Praxis scheitern Launches selten an der Kunden-App. Sie stocken weiter unten im Stack.
Der erste Knackpunkt ist meist der Kern. Klassische Core-Banking-Projekte können ein Jahr oder länger dauern und binden Sie an die Roadmap eines Anbieters. Es gibt leichtere Optionen, aber jemand muss das Hauptbuch trotzdem richtig entwerfen. Werden Salden nicht vom ersten Tag an als saubere doppelte Buchungen erfasst, werden Abstimmung und Safeguarding sehr schnell mühsam.
Der zweite ist die Partnerbank oder die Aufsicht. Seit mehreren aufsehenerregenden Banking-as-a-Service-Problemen im Jahr 2024 sind Sponsorbanken in den USA bei der Wahl ihrer Partner deutlich vorsichtiger geworden, und auch die Aufsichtsbehörden im Vereinigten Königreich und in der EU haben ihre Erwartungen verschärft. Rechnen Sie mit einer gründlichen Due Diligence Ihrer Aufzeichnungen, Kontrollen und Daten, und rechnen Sie damit, dass sie Zeit braucht.
Dann kommt das Onboarding. Ist KYC umständlich, brechen gute Kunden auf halbem Weg ab. Ist es zu lax, laden Sie Betrug und Fragen Ihrer Aufsicht ein. Die richtige Balance braucht einige Iterationen.
Schließlich kann Wachstum Abkürzungen offenlegen. Ein System, das ein paar Hundert Pilotnutzer verkraftet, kann ins Straucheln geraten, sobald eine Marketingkampagne startet. Performance- und Lasttests gehören deshalb in den Plan und sind kein Nachgedanke.
Was wir bauen
Wir bauen den regulierten Kern einer digitalen Bank als Satz von Modulen: Onboarding, Konten, Zahlungen und Compliance. Alle schreiben in ein doppeltes Hauptbuch, das als einzige Aufzeichnung jedes Kundensaldos dient. Sie brauchen nicht jedes Modul ab dem ersten Tag. Viele Teams beginnen mit Onboarding, Konten und Hauptbuch und ergänzen Zahlungswege und Karten, sobald die Grundlagen funktionieren.
Das Onboarding enthält KYC- und AML-Workflows, angebunden an die Anbieter für Identitätsprüfung Ihrer Wahl. Die Architektur ist auf horizontale Skalierung ausgelegt: Mehr Kapazität bedeutet mehr Server, nicht ein neues Systemdesign. Wie weit und wie schnell Sie skalieren müssen, testen wir gemeinsam, statt es anzunehmen.
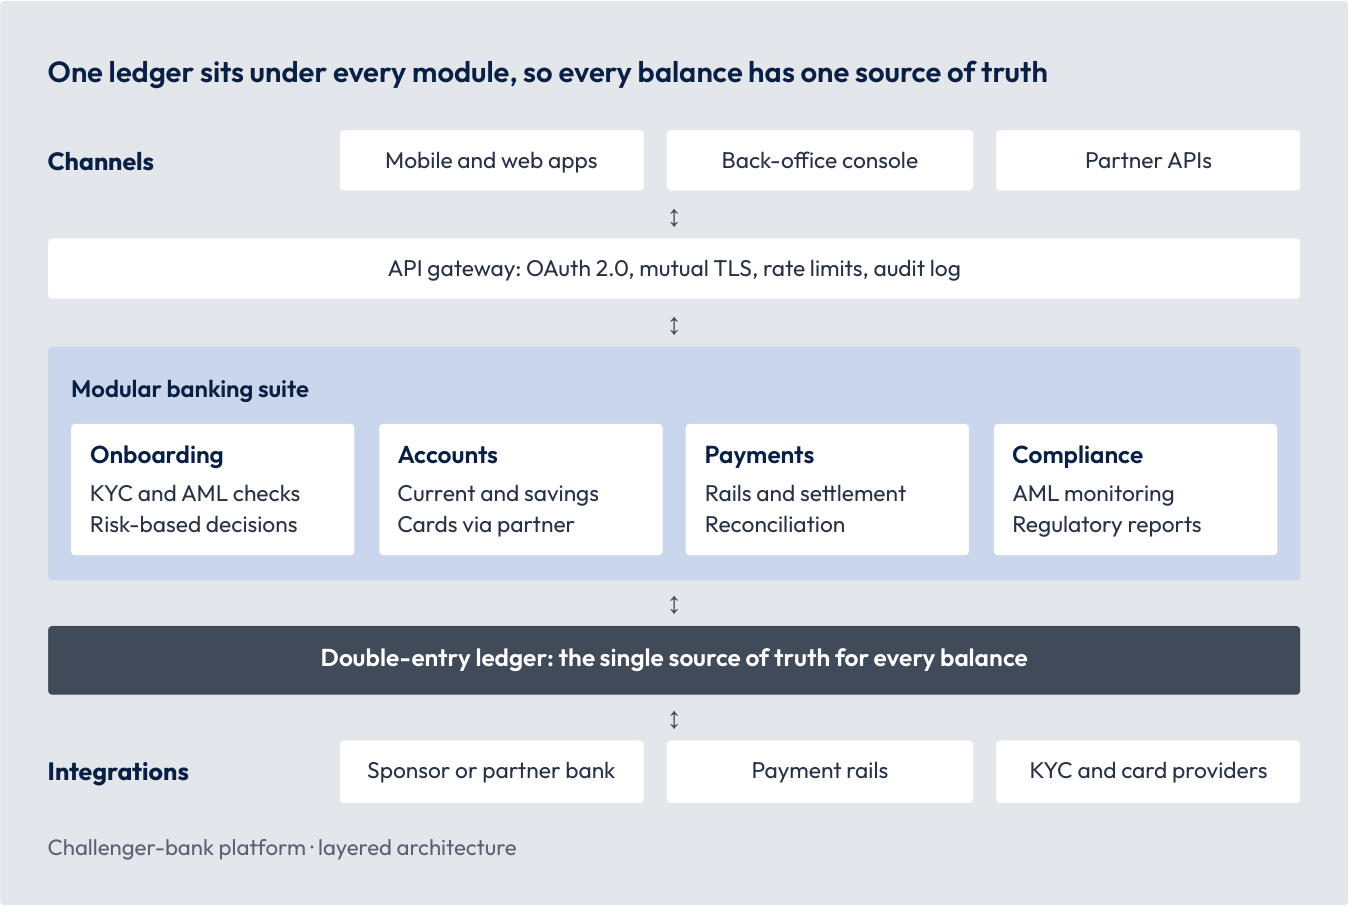
Das Diagramm zeigt die Idee. Jeder Kanal erreicht die Module über ein gesichertes Gateway, und jedes Modul bucht in dasselbe Hauptbuch, sodass Salden, Safeguarding-Zahlen und Abstimmung immer übereinstimmen sollten.
Noch etwas, das den meisten Gründerinnen und Gründern wichtig ist, mit denen wir sprechen: Die Plattform läuft in Ihrem eigenen Cloud-Konto, unter Ihrer Marke. Zugang zum Quellcode und Dokumentation werden im Vertrag geregelt, sodass Sie nicht an uns gebunden sind, wenn sich Ihre Pläne ändern.
Regulierung in den USA, im Vereinigten Königreich und in der EU
In welchem Markt Sie auch starten: Aufsichtsbehörden und Partnerbanken wollen dieselben Grundlagen sehen, nämlich genaue Aufzeichnungen jedes Kundensaldos, solide Onboarding-Prüfungen und Belege, dass Ihre Systeme widerstandsfähig sind. Die Details unterscheiden sich. Dies ist eine kurze Übersicht zur Diskussion, keine Rechtsberatung, und Ihren Lizenzweg würden wir mit Ihren Anwälten planen.
| Markt | Regel | Stand (Oktober 2026) | Bedeutung für die Umsetzung |
|---|---|---|---|
| UK | FCA-Safeguarding-Regeln für Zahlungs- und E-Geld-Institute: tägliche Prüfungen, monatliche Meldungen, jährliche Audits | In Kraft seit 7. Mai 2026 | Tägliche Abstimmung auf Basis des Hauptbuchs und die Daten, die Ihre Meldungen brauchen |
| UK | FCA Consumer Duty und Erstattung bei APP-Betrug | In Kraft | Klare Kundenstrecken und Betrugsprüfungen, bevor Geld abfließt |
| USA | Bank Secrecy Act und AML-Programme sowie die Aufsicht der Sponsorbanken über Fintech-Partner | In Kraft, seit 2024 mit strengerer Prüfung | Salden pro Kunde, die die Sponsorbank abstimmen kann, sowie KYC- und Monitoring-Aufzeichnungen |
| USA | Nacha-Betrugsüberwachung für ACH | Seit 22. Juni 2026 vollständig in Kraft | ACH-Monitoring im Zahlungsmodul |
| EU | Digital Operational Resilience Act (DORA) | Gilt seit 17. Januar 2025 | Monitoring, Vorfallaufzeichnungen und dokumentierte Drittanbieter-Vereinbarungen |
| EU | Instant-Payments-Verordnung, einschließlich Empfängerüberprüfung | Pflichten im Euroraum seit 9. Oktober 2025 | SEPA Instant und Empfängerprüfung im Zahlungsmodul |
Konformität mit UK GDPR und EU-DSGVO
Eine Bank verwaltet einige der sensibelsten personenbezogenen Daten überhaupt, und Ihre Partnerbank und Aufsicht werden wissen wollen, wie sie geschützt sind. Wir halten die UK GDPR zusammen mit dem Data Protection Act 2018 sowie die EU-DSGVO ein. Bei Kundenprojekten, in denen wir personenbezogene Daten verarbeiten, sind Sie der Verantwortliche und wir Ihr Auftragsverarbeiter. Das bedeutet in der Praxis Folgendes.
| Bereich | Was wir tun |
|---|---|
| Auftragsverarbeitungsvertrag | Wir schließen mit jedem Kunden einen ab, der alles abdeckt, was Artikel 28 der UK GDPR und der EU-DSGVO verlangt. Wir handeln nur auf Ihre dokumentierte Weisung, und alle in Ihrem Projekt sind zur Vertraulichkeit verpflichtet. Unser Standardvertrag liegt zur Prüfung durch Ihre Rechtsabteilung bereit. |
| Datensparsamkeit | Systeme erheben nur die personenbezogenen Daten, die sie brauchen. Standardmäßig entwickeln und testen wir mit synthetischen oder maskierten Daten, nicht mit echten Kundendatensätzen. |
| Speicherort der Daten | Produktivsysteme laufen in Ihrem eigenen Cloud-Konto, in der britischen oder EU-Region Ihrer Wahl. |
| Bereich | Was wir tun |
|---|---|
| Zugriff und Übermittlungen | Jeder Zugriff auf echte personenbezogene Daten wird vorher mit Ihnen vereinbart, auf namentlich benannte Personen beschränkt, protokolliert und nach Abschluss der Aufgabe entzogen. Falls ein Zugriff je eine Übermittlung außerhalb des Vereinigten Königreichs oder der EU bedeutet, ist sie durch die EU-Standardvertragsklauseln oder das britische International Data Transfer Agreement abgedeckt. Beide sind unterschriftsbereit. |
| Sicherheit | Verschlüsselung bei der Übertragung und im Ruhezustand, Zugriff nach dem Least-Privilege-Prinzip, Protokollierung und Code-Review bei jeder Änderung. |
| Unterauftragsverarbeiter | Wir teilen Ihnen mit, welche Unterauftragsverarbeiter wir nutzen, und ziehen neue nur mit Ihrer vorherigen Genehmigung hinzu. |
| Rechte der Kunden | Wir helfen Ihnen zu reagieren, wenn Kunden Auskunft, Berichtigung oder Löschung ihrer Daten verlangen, und bauen diese Abläufe ins Backoffice ein. Löschanfragen werden gegen Aufzeichnungen abgewogen, die Sie gesetzlich aufbewahren müssen, etwa zur Geldwäschebekämpfung. |
| Datenpannen | Erfahren wir von einer Verletzung des Schutzes personenbezogener Daten, die Ihre Daten betrifft, informieren wir Sie unverzüglich, damit Sie die 72-Stunden-Frist für die Meldung an das ICO oder Ihre EU-Aufsichtsbehörde einhalten können. |
| Folgenabschätzungen und Audits | Wir unterstützen Ihre Datenschutz-Folgenabschätzungen, geben Ihnen die Informationen, die Sie zum Nachweis der Konformität brauchen, und lassen Audits zu. |
| Ende der Zusammenarbeit | Wir geben Ihre personenbezogenen Daten zurück oder löschen sie, ganz wie Sie es wünschen. |
Unser Stand bei Registrierungen und Zertifizierungen. Wir sind lieber präzise als beeindruckend.
| Punkt | Stand |
|---|---|
| ICO (UK) | Beim Information Commissioner’s Office registriert. |
| Datenflüsse von der EU ins Vereinigte Königreich | Die EU erkennt das britische Datenschutzrecht als angemessen an. Die Europäische Kommission hat diesen Beschluss im Dezember 2025 verlängert, er gilt bis Dezember 2031. |
Für EU-Unternehmen unter DORA. Wenn Sie ein EU-Finanzunternehmen sind, enthält unser DORA-Informationsblatt alles, was Sie brauchen, um uns in Ihr Informationsregister der IKT-Drittdienstleister aufzunehmen: unsere Unternehmensdaten, die von uns erbrachten Leistungen, die Orte der Datenverarbeitung und unsere Subunternehmer. Die DORA-Vertragsklauseln gehen wir gemeinsam mit Ihrem Team durch.
So arbeiten wir
Da wir Ihnen noch keine jahrelange Projekthistorie zeigen können, zeigen wir Ihnen stattdessen unseren Prozess, schriftlich, bevor Sie sich festlegen.
Mit wem Sie arbeiten. Sie haben direkt mit unserer Geschäftsleitung zu tun. Es gibt keinen Account Manager dazwischen.
| Rolle | Wofür die Person in Ihrem Projekt zuständig ist |
|---|---|
| Chief Executive Officer | Die Kundenbeziehung, den Umfang, Sicherheit und Datenschutz sowie die Passung zu Ihren Lizenzplänen |
| Chief Technology Officer | Architektur, Hauptbuch-Design, technische Abnahme und manchmal Kundenbeziehung und Umfang |
| Head of Engineering | Den Lieferplan, Integrationen, Tests, Performance und Releases |
| Head of Visual Design | Die Kunden-App, die Onboarding-Strecken und die Backoffice-Oberflächen |
Unternehmen und Arbeitszeiten. Fintech Den™ ist ein Handelsname der ROMBI PIXEL LTD, eines in England und Wales eingetragenen britischen Unternehmens (Nr. 15947340) mit Sitz in Bury St. Edmunds. Wir arbeiten nach Mitteleuropäischer Zeit (MEZ), sodass sich unser Arbeitstag mit den Geschäftszeiten im Vereinigten Königreich und in der EU überschneidet. Für Kunden in den USA überschneidet sich unser Nachmittag mit dem Vormittag an der Ostküste, und wir legen Termine in dieses Zeitfenster.
Das Praktische. Wir erstellen Angebote und Rechnungen in Euro, US-Dollar oder Pfund, je nachdem, was Ihrer Finanzabteilung passt, und EU-Kunden können per SEPA-Überweisung auf unser Euro-Konto zahlen. Angebote legen Umfang, Meilensteine, Zahlungszeitpunkte und die Umsatzsteuerbehandlung fest, und Zahlungen sind an überprüfbare Meilensteine gebunden. Unser Rahmenvertrag liegt für Ihre Rechtsabteilung bereit, und über anwendbares Recht und weitere Bedingungen sprechen wir gern.
Gewohnheiten, an denen Sie uns messen können. Nach jedem Termin schicken wir binnen eines Arbeitstags eine schriftliche Zusammenfassung. Sie erhalten jede Woche ein kurzes schriftliches Update und alle zwei Wochen eine Demo. Risiken kommen in ein gemeinsames Log, sobald wir sie erkennen, und ohne Ihre schriftliche Zustimmung ändert sich nichts am Umfang.
So sehen die ersten 90 Tage meist aus. Neunzig Tage bringen Sie nicht bis zum öffentlichen Launch, und wir behaupten auch nichts anderes. Was sie bringen sollten, ist ein funktionierender, getesteter Kern und ein realistischer Plan für die folgenden Monate.
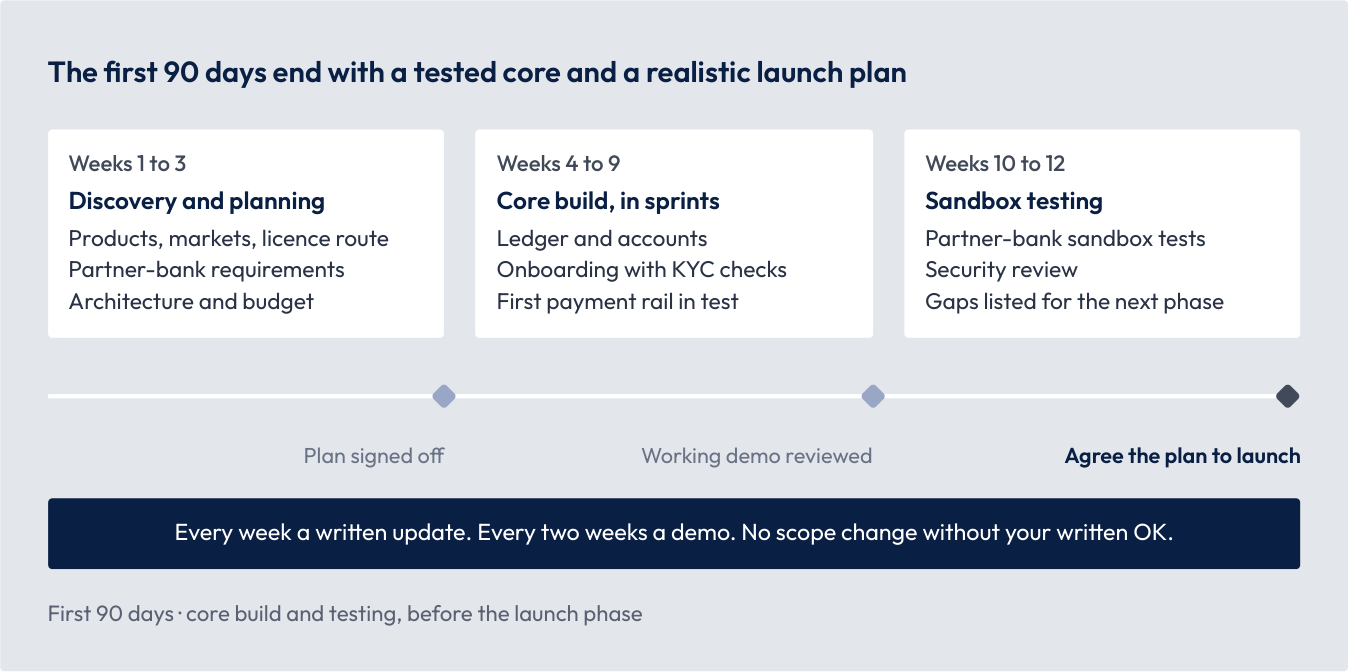
Danach dauert der Weg zum Launch meist noch mehrere Monate: Integrationen abschließen, Prüfungen durch Partnerbank oder Aufsicht, ein geschlossener Pilot mit einer kleinen Kundengruppe und Lasttests. Wie lange das dauert, hängt stark von Ihrem Lizenzweg ab, und wir geben Ihnen unsere ehrliche Einschätzung, sobald wir ihn kennen. Sie können an jedem Meilenstein aufhören und behalten alles, was wir bis dahin erstellt haben.
Ins Gespräch kommen
Im ersten Gespräch hören wir vor allem zu. Wir fragen wahrscheinlich:
- Mit welchen Kunden und Produkten Sie beginnen wollen und in welchen Märkten.
- Ihren Lizenzweg: eine eigene Banklizenz, eine E-Geld- oder Zahlungsinstitutslizenz oder eine Partner- bzw. Sponsorbank.
- Was Sie bereits haben und was wir anbinden oder ersetzen müssten.
- Welchen Launch-Zeitpunkt Sie im Kopf haben und was ihn bestimmt.
- Wo Ihre Daten gehostet werden müssen.
Wenn es so aussieht, dass wir helfen können, schlagen wir eine dieser Optionen als ersten Schritt vor. Die Dauer ist typisch, nicht fest, und wir bestätigen sie in einem schriftlichen Angebot.
| Option | Typische Dauer | Was Sie erhalten |
|---|---|---|
| Discovery und Planung | Etwa 3 Wochen | Eine Übersicht zu Produkten und Lizenzen, ein Architekturvorschlag, eine Integrationsliste und ein realistischer Plan bis zum Launch |
| Aufbau des Kerns und Tests | Etwa 3 Monate | Hauptbuch, Konten und Onboarding laufen in einer Testumgebung mit einem Zahlungsweg, bereit für die Prüfung durch die Partnerbank |
| Pilot und Launch | Mehrere Monate, gemeinsam vereinbart | Weitere Integrationen, ein geschlossener Pilot, Lasttests und Unterstützung beim Launch |
Wenn es nicht gut passt, sagen wir es Ihnen und verweisen Sie, wo möglich, an jemanden, der besser geeignet ist.
Vor dem Gespräch schicken wir Ihnen gern unser Trust Pack: unseren Auftragsverarbeitungsvertrag und die Übermittlungsklauseln für EU und UK, dazu das DORA-Informationsblatt, wenn Sie ein EU-Finanzunternehmen sind. Wir arbeiten auf die Zertifizierungen IASME Cyber Assurance und Cyber Essentials (vom NCSC unterstützt) hin.
Für einen Termin schreiben Sie an contact@fintechden.com. Wir antworten binnen eines Arbeitstags.
Quellen
- FCA: changes to payment safeguarding rules
- Nacha: Fraud Monitoring Phase 2
- ECB: Instant Payments Regulation
- Hunton: European Commission renews UK adequacy decisions
- ICO: contracts between controllers and processors
- GDPR Article 33: notifying a personal data breach
Weitere Whitepaper
- BaaS-Unabhängigkeit: Routing über mehrere Banken und sichere Migration: Halten Sie Ihr Produkt am Laufen, wenn eine Sponsorbank die Bedingungen ändert: mit einer zweiten Bank in Reserve und einem erprobten Weg zum Wechsel.
- Sidecar-Modernisierung: neue Produkte, ohne den Kern zu ersetzen: Eine moderne, ständig verfügbare Schicht neben Ihrem Kernbankensystem, damit Sie in Wochen starten, während der Kern die Bücher führt.
- Payment-Orchestrierung: alle Zahlungswege unter einem Dach: Erst prüfen, dann intelligent über die Zahlungswege routen, und eine Abstimmung, die in Ihr Hauptbuch bucht.